IaC: Vagrant as Provisioning For Building a Kubernetes Cluster
.jpg)
Overview
Kali ini saya akan membahas projek lanjutan untuk series iac yang kali ini akan masuk ke tahap kedua dari projek iac ini, jika kemarin saya membahas tentang IaC: Building a Multi-Node Kubernetes Cluster from Scratch using Ansible, kali ini saya akan membahas fase kedua dari series iac ini, kemarin di projek iac yang pertama saya membuat cluster kubernetes dari awal full menggunakan ansible sebagai iac tools namun untuk bagian setup vm masih manual dan tidak otomatis, dan kelanjutannya untuk projek kedua itu setup vm akan menjadi otomatis menggunakan tools vagrant sebagai provisioning, nantinya saya tidak perlu setup vm secara manual lagi bisa saja saya menggunakan tools lain seperti terraform ataupun packer tapi ada kekurangan dalam infra saya, saya masih menggunakan local dan tidak menggunakan cloud ataupun proxmox, saya tidak menggunakan cloud karena tida mempunyai uang untuk membelina dan tidak menggunakan proxmox karena keterbatasan device jadi saya memutuskan untuk menggunakan vagrant sebagai provisioning, langsung saja masuk ke pembahasannya
Topologi
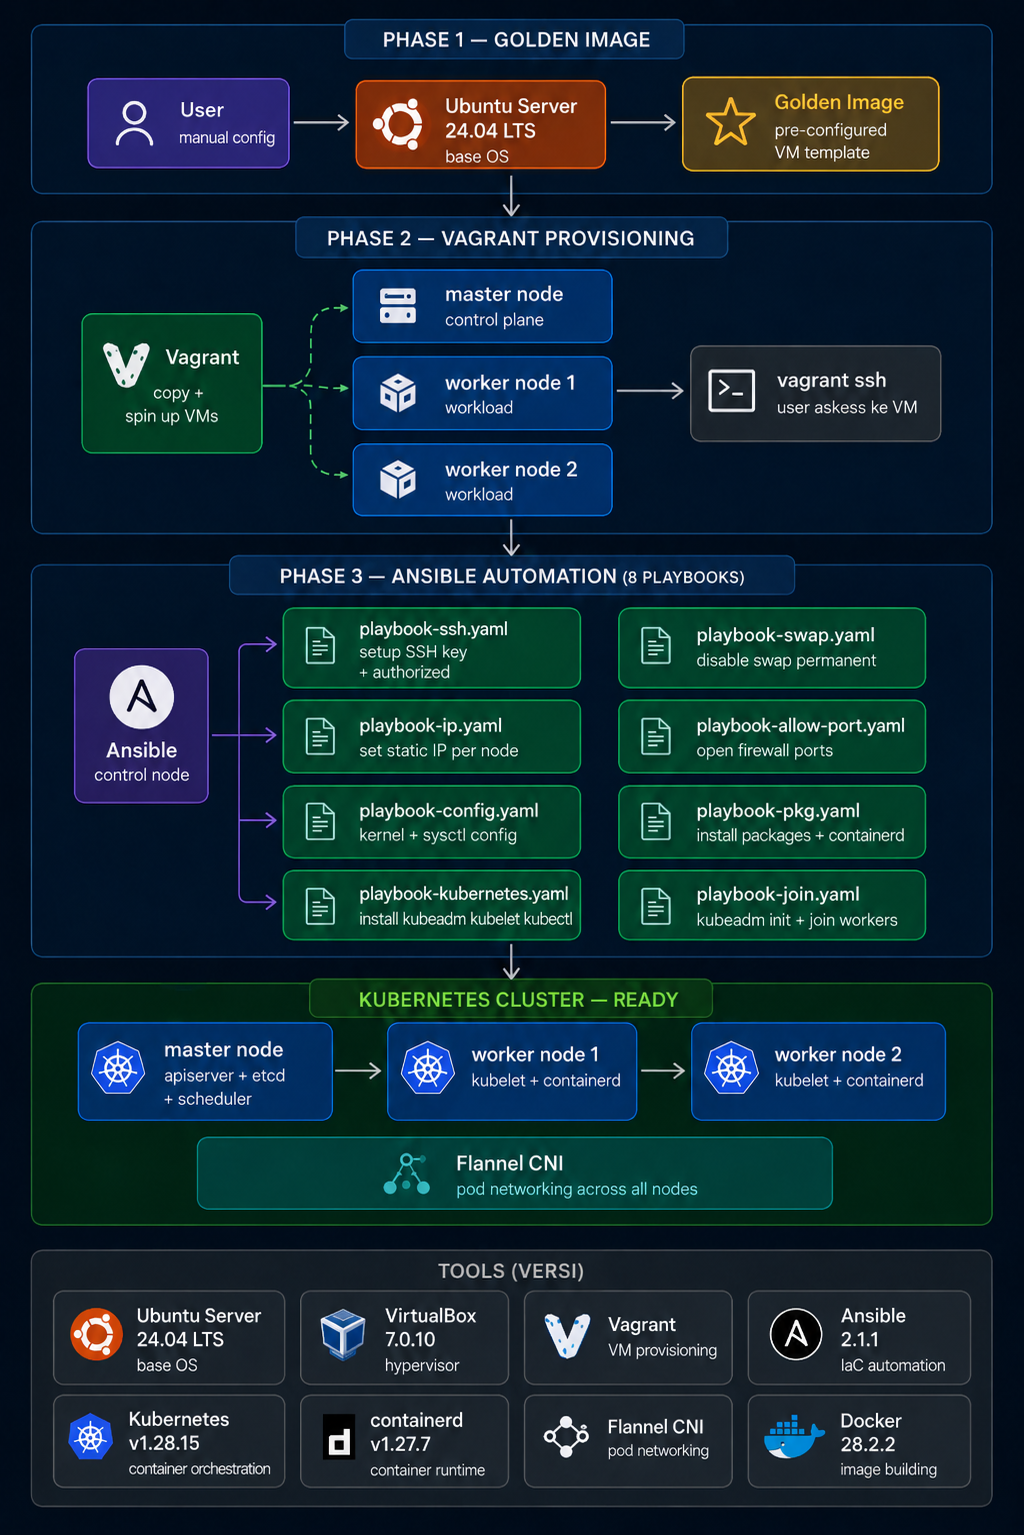
| Node | CPU | RAM | Storage | Network |
|---|---|---|---|---|
| Master | 2 cores | 2GB | 20GB | 2 Adapters (Static Ip + Wlan ) |
| Worker 1 | 2 cores | 2GB | 20GB | 1 Adapters ( Static Ip ) |
| Worker 2 | 2 cores | 2GB | 20GB | 1 Adapters ( Static Ip ) |
| Jenkins | 7 cores | 7GB | 240GB | Wlan |
Tools
- OS: Ubuntu Server 24.04 LTS
- Kubernetes: v1.28.15
- Container Runtime: containerd v1.27.7
- CNI Plugin: Flannel
- VirtualBox: 7.0.10
- Ansible: 2.1.1
- Vagrant:
- Docker : v28
Setup Golden Image
NOTE!!! SETUP GOLDEN IMAGE HANYA BEERUPA PEMBUATAN 1 VM SAJA JADINYA SETUP INI AKAN SAMA SEPERTI SETUP IMAGE PADA BIASANYA
Pertama-tama kamu masuk terlebih dahulu ke menu dashboard dari virtual box
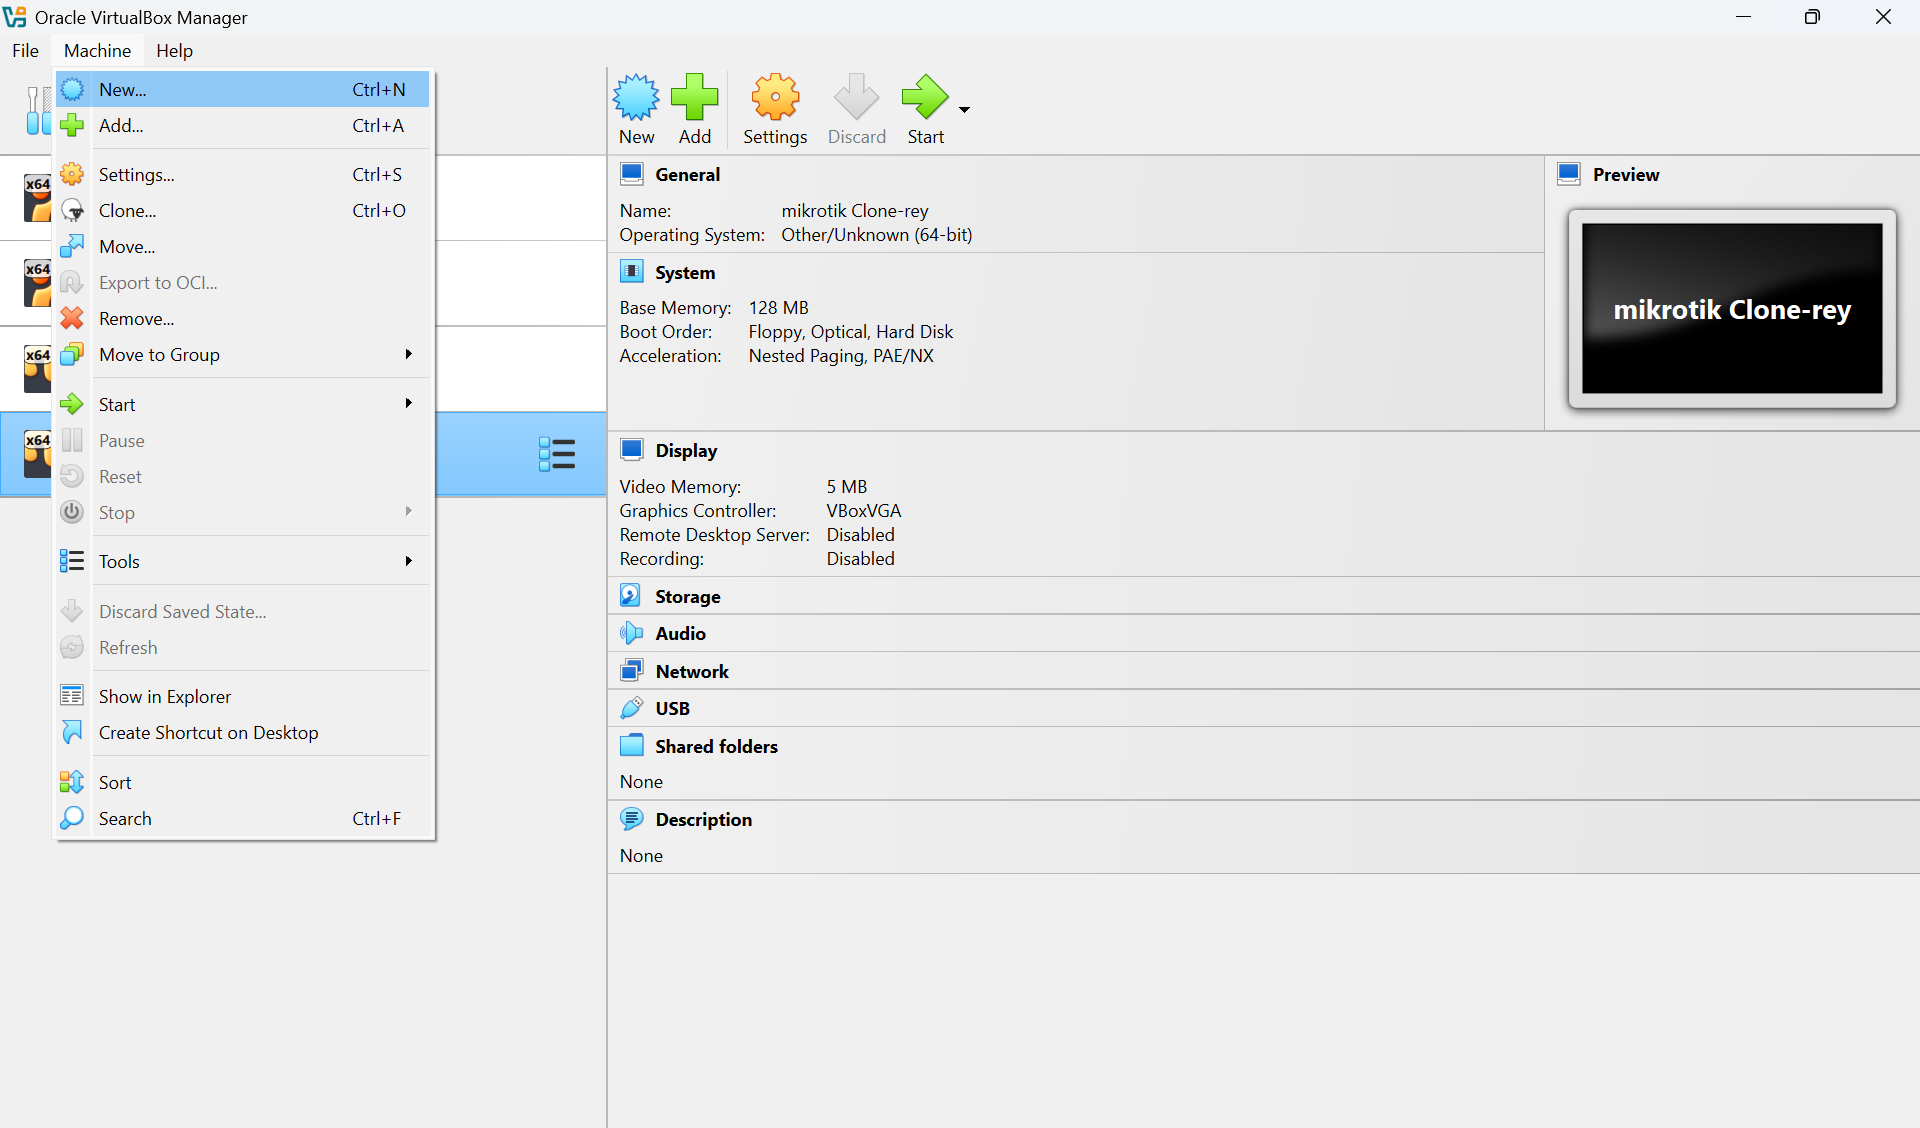
Terus lakukan seperti yang ada digambar,setelah kamu masuk ke menu machine lalu klik tombol new setelah itu kamu akan diarahkan ke menu seperti ini
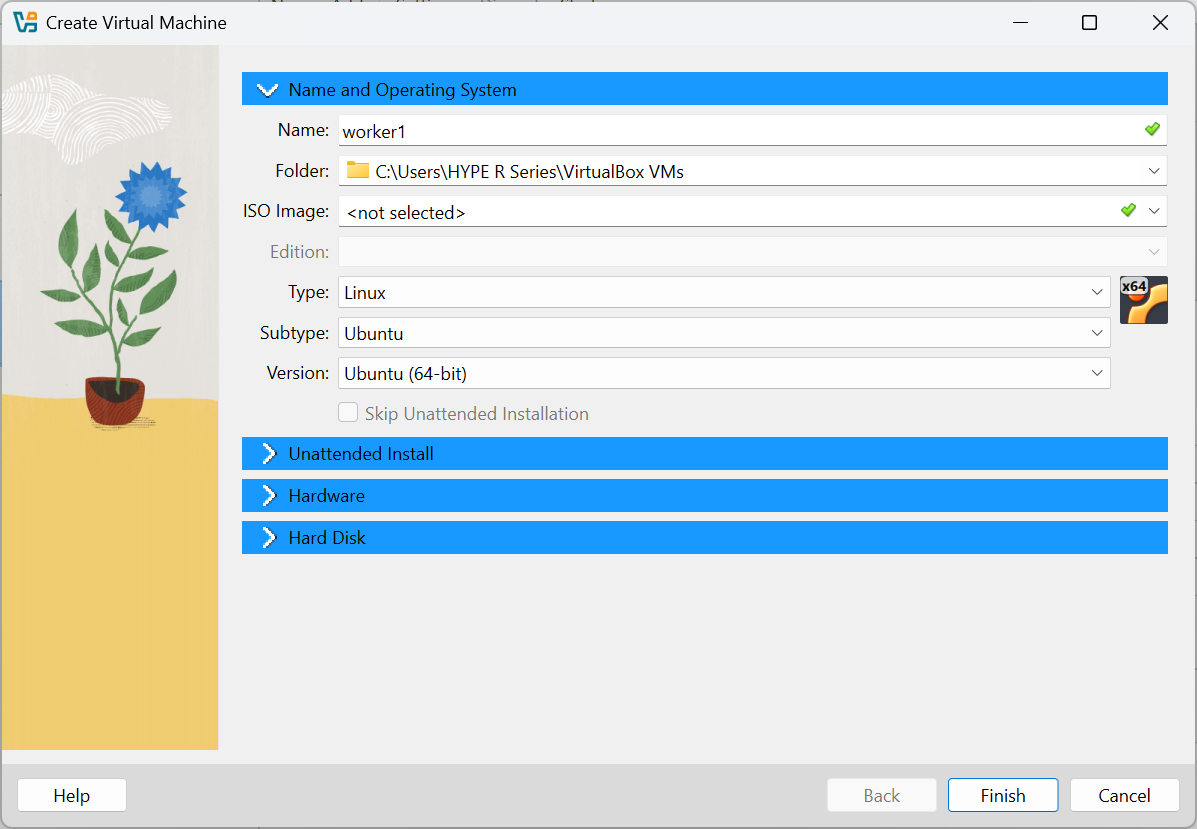
kamu isi dengan nama yang kamu inginkan,lalu setelah itu pilih linux dengan subtype ubuntu pilih saja ubuntu x64 setelah itu klik bagian Hardware dan pilih 7168 untuk memory dan 7 cpu karena ini adalah sebuah cluster dari kubernetes yang nantinya akan digunakan di waktu yang akan mendatang untuk belajar maka persiapkan resource yang memadai
jika sudah maka akan terlihat seperti itu,setelah itu masuk ke bagian Hardisk,lalu set size sebesar 30gb karena ini emang untuk bahan pembelajaran selanjutnya,karena ditutorial ini itu memang full size 30 gb 1 vm
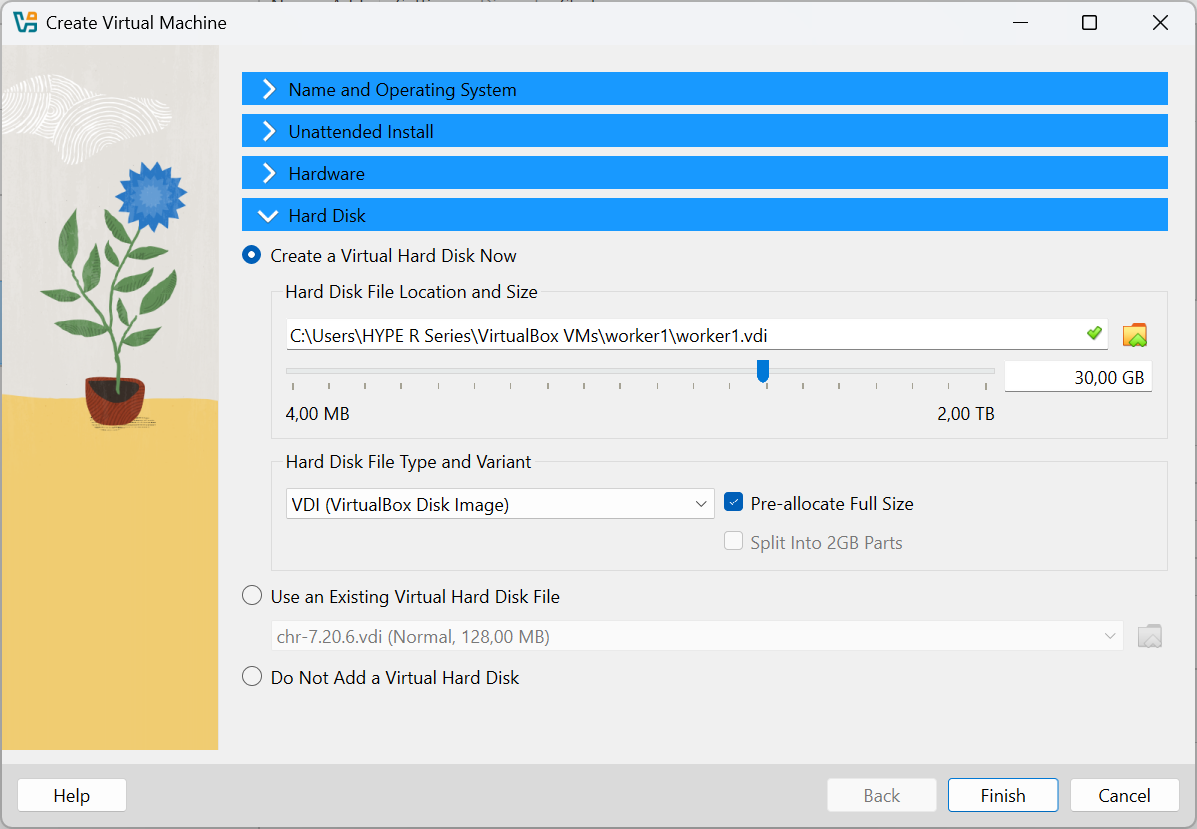
jika sudah,klik finish setelah itu kamu klik kanan pada bagian machine lalu klik settings
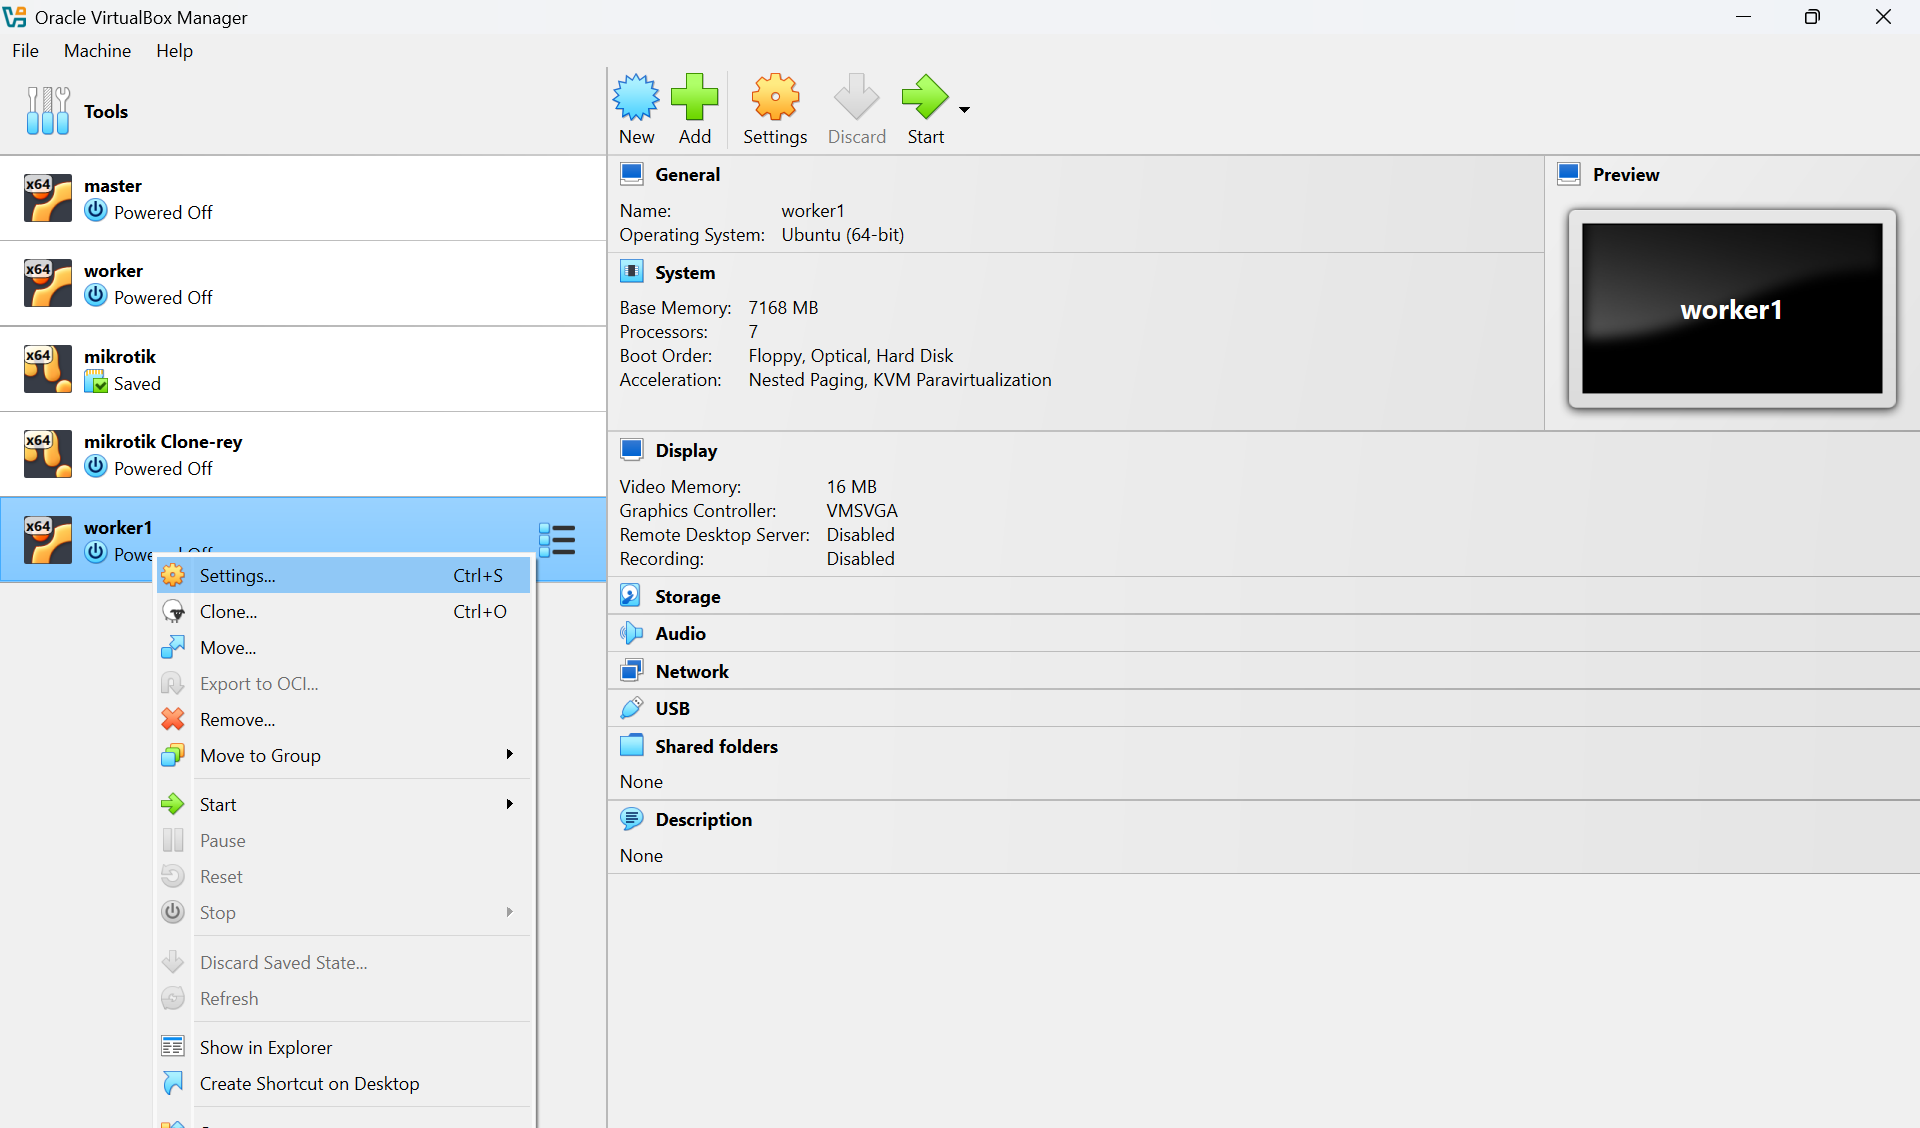
setelah itu bakalan diarahkan ke menu general lalu masuk ke menu network,lalu kamu masuk ke menu adapter 2
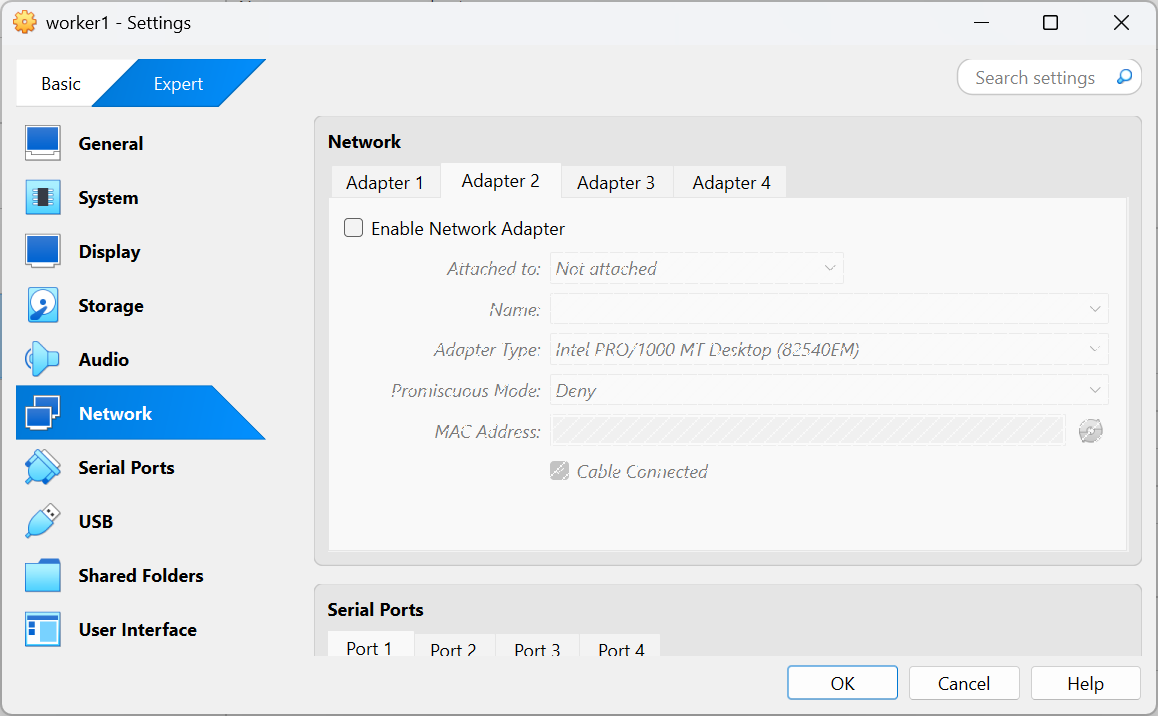
setelah kamu masuk ke menu adapter 2 klik tombol enable setelah kamu enable adapter networknya pilih bridged adapter
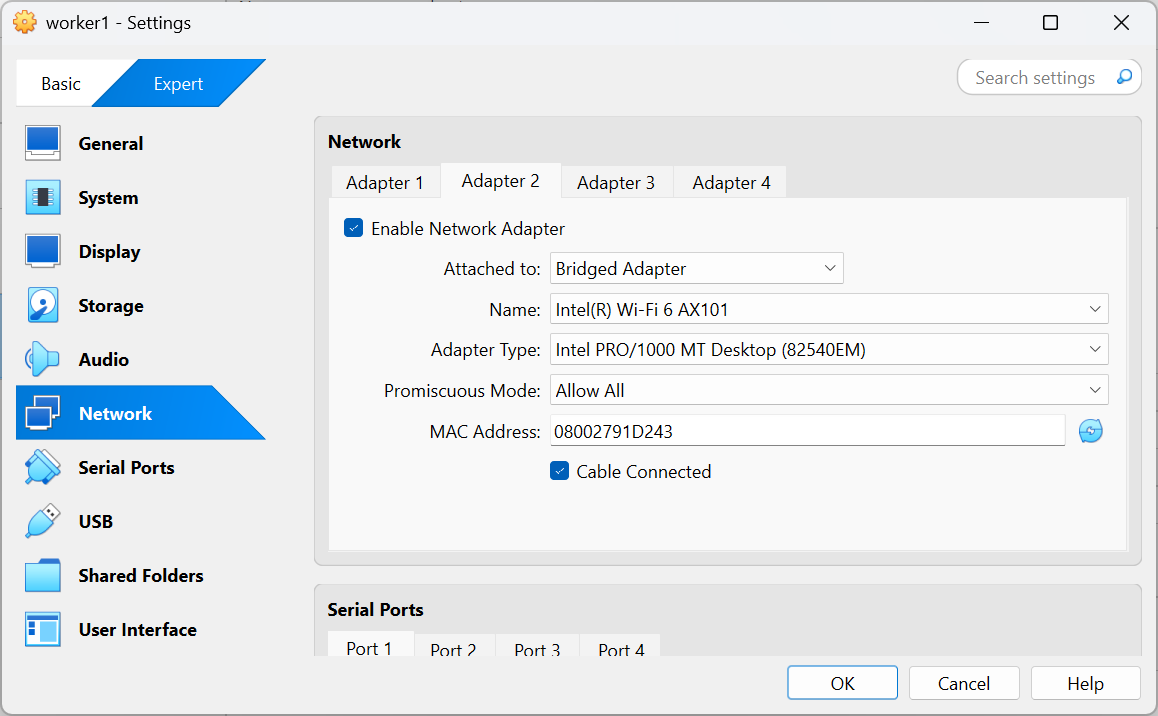
dan untuk promiscuous modenya pilih allow all jangan edit adapter 1 biarkan default saja,setelah itu klik ok lalu klik pada bagian storage dan pilih bagian optical drive itu ada file iso yang akan digunakan,kamu bisa pilih search di file download dengan mengklik choose a disk file
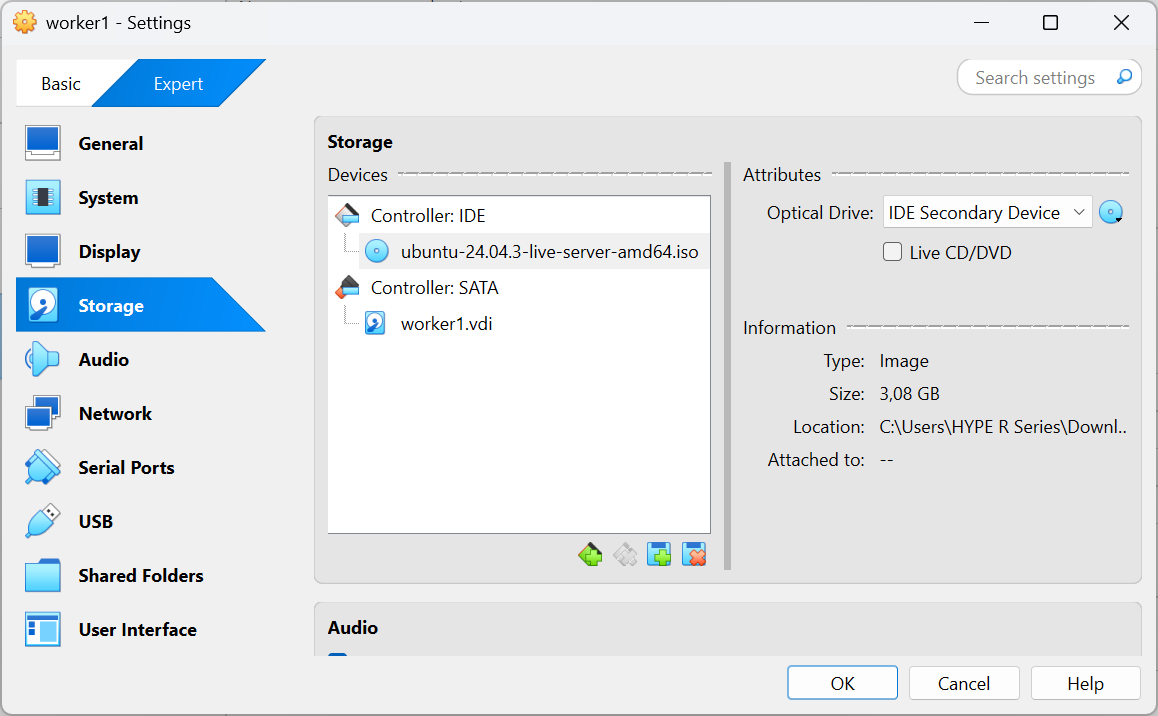
setelah kamu memilih file di disk berikutnya tinggal start si machine setelah start beberapa saat kemudian akan muncul opsi try or install ubuntu pencet enter pada bagian itu lalu kamu akan dibawa ke menu pemilihan bahasa
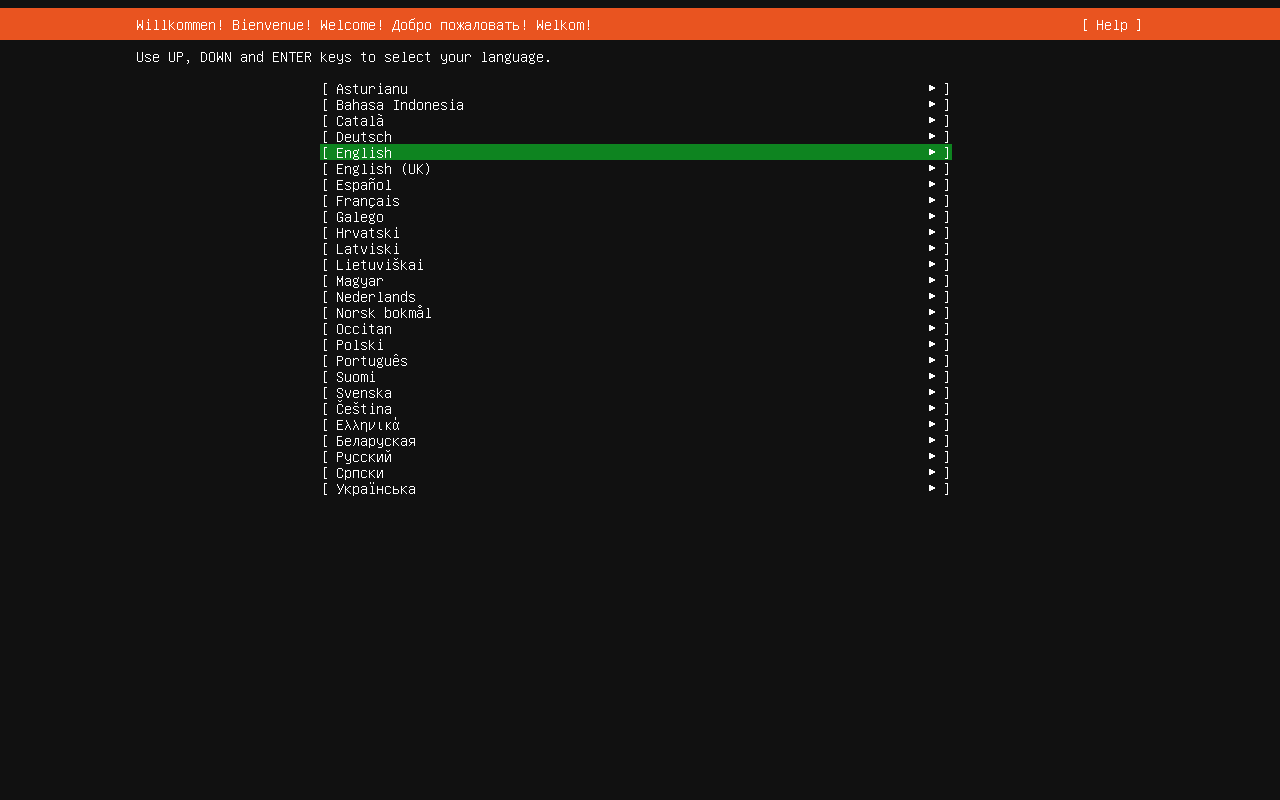
pilih bahasa yang kamu sukai saya disini memilih bahasa inggris,jika sudah tekan enter
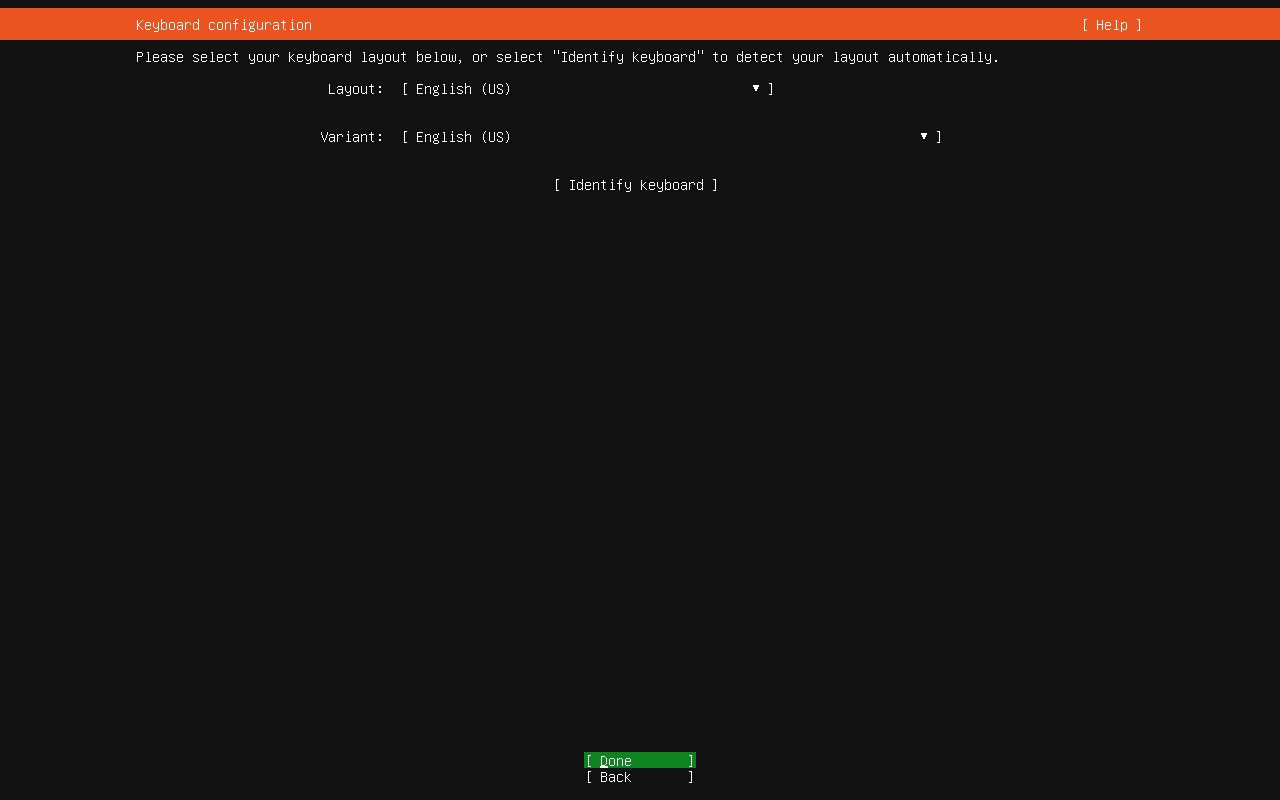
maka akan di arahkan ke menu selanjutnya,jika terdapat menu seperti ini
maka tekan enter saja untuk default,lalu selanjutnya untuk opsi ini
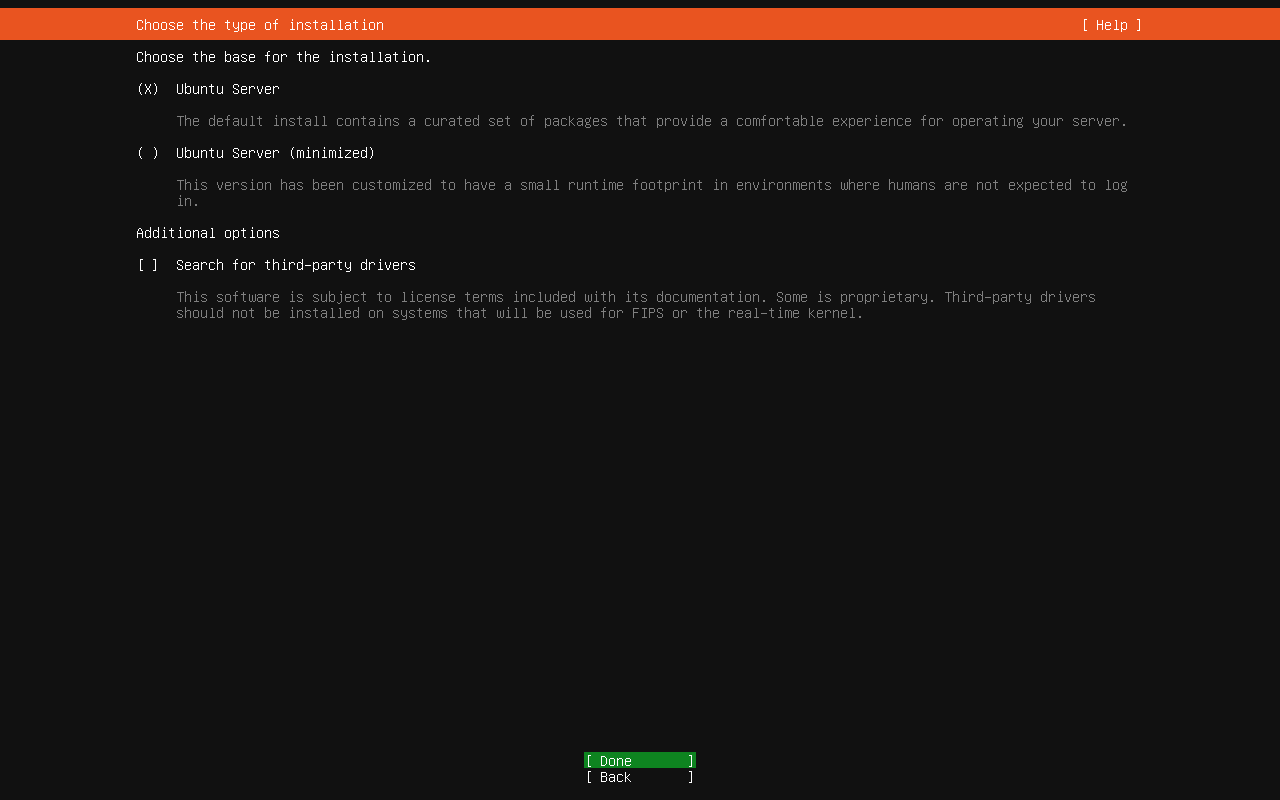
langsung tekan enter karena kita akan memakai full ubuntu server,setelah itu akan muncul opsi untuk network yang akan digunakan
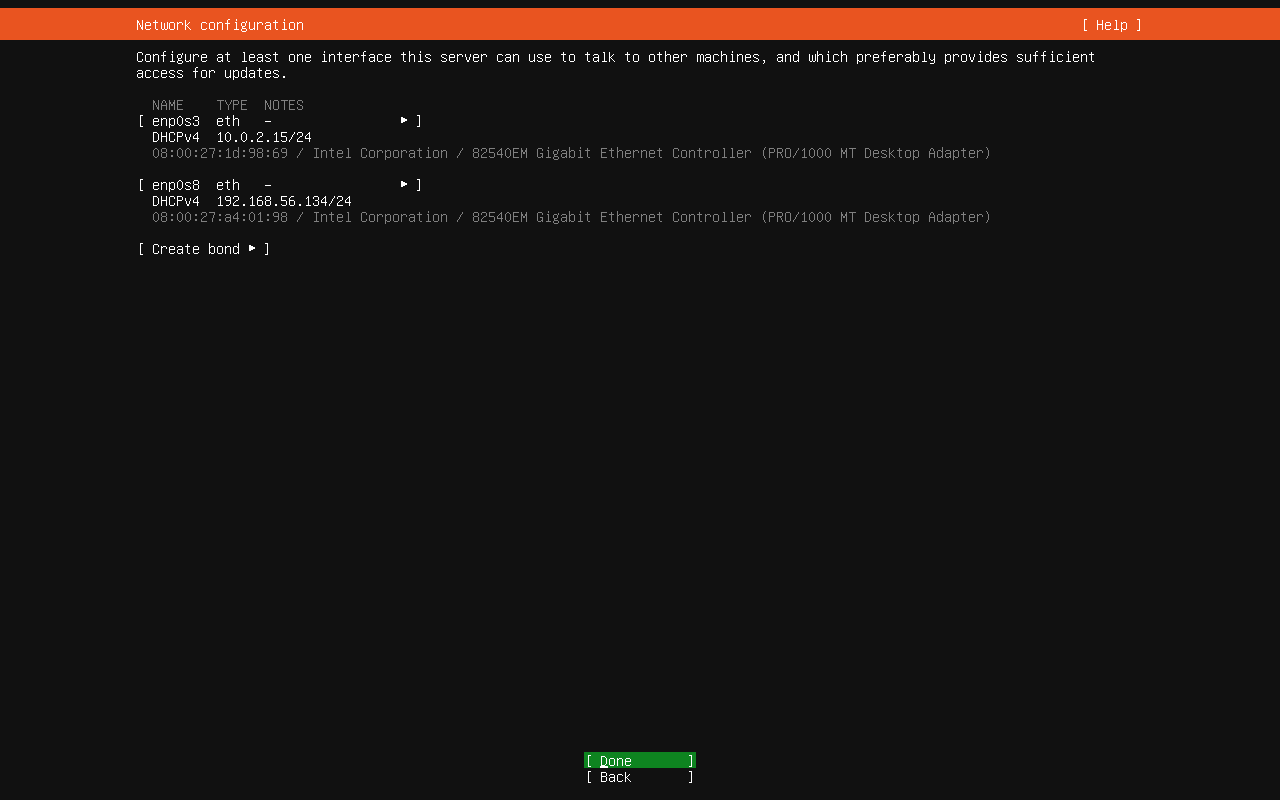
langsung tekan enter saja untuk default jangan mengotak-atik apapun,
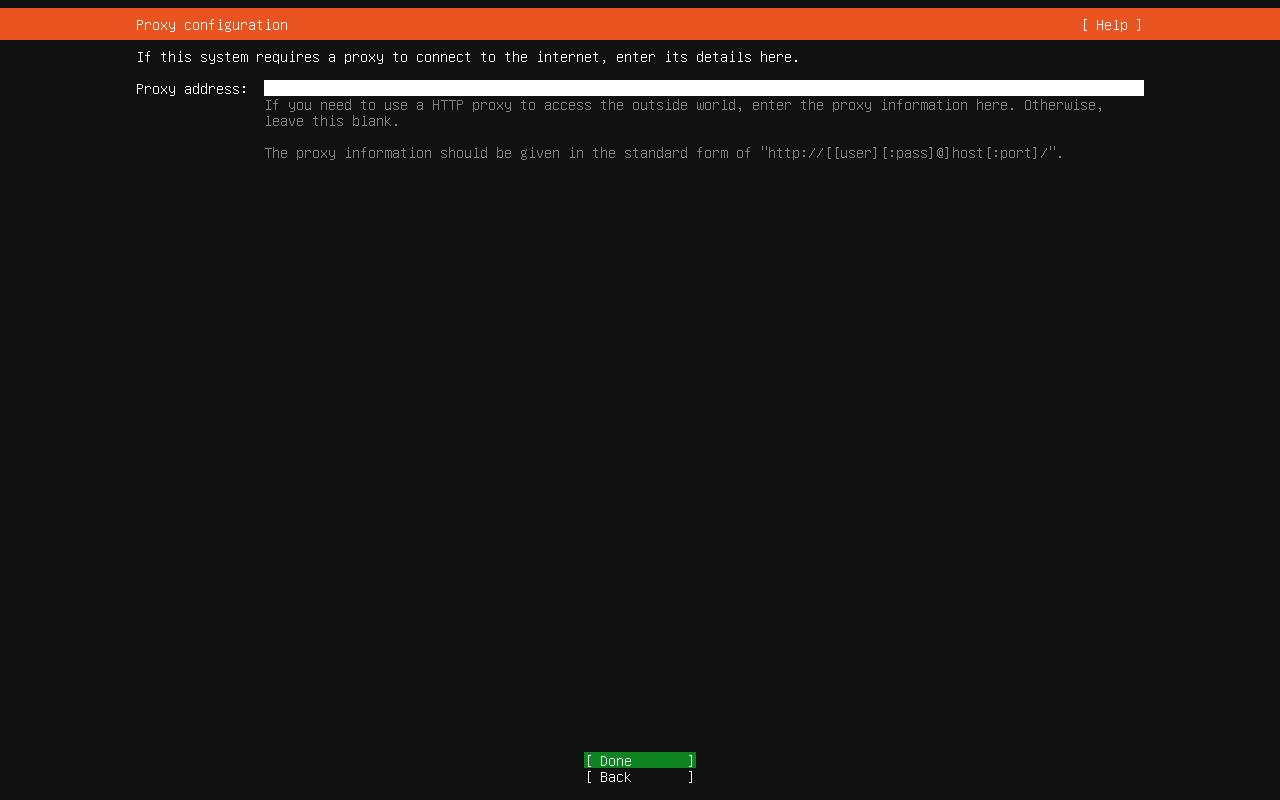
setelah kamu mengklik enter maka selanjutnya akan ada opsi untuk mengconfigurasi proxy address
langsung klik enter saja disini kita belum mengconfigurasi proxy address,nah selanjutnya kita akan dibawa ke opsi untuk mengconfigurasi storage
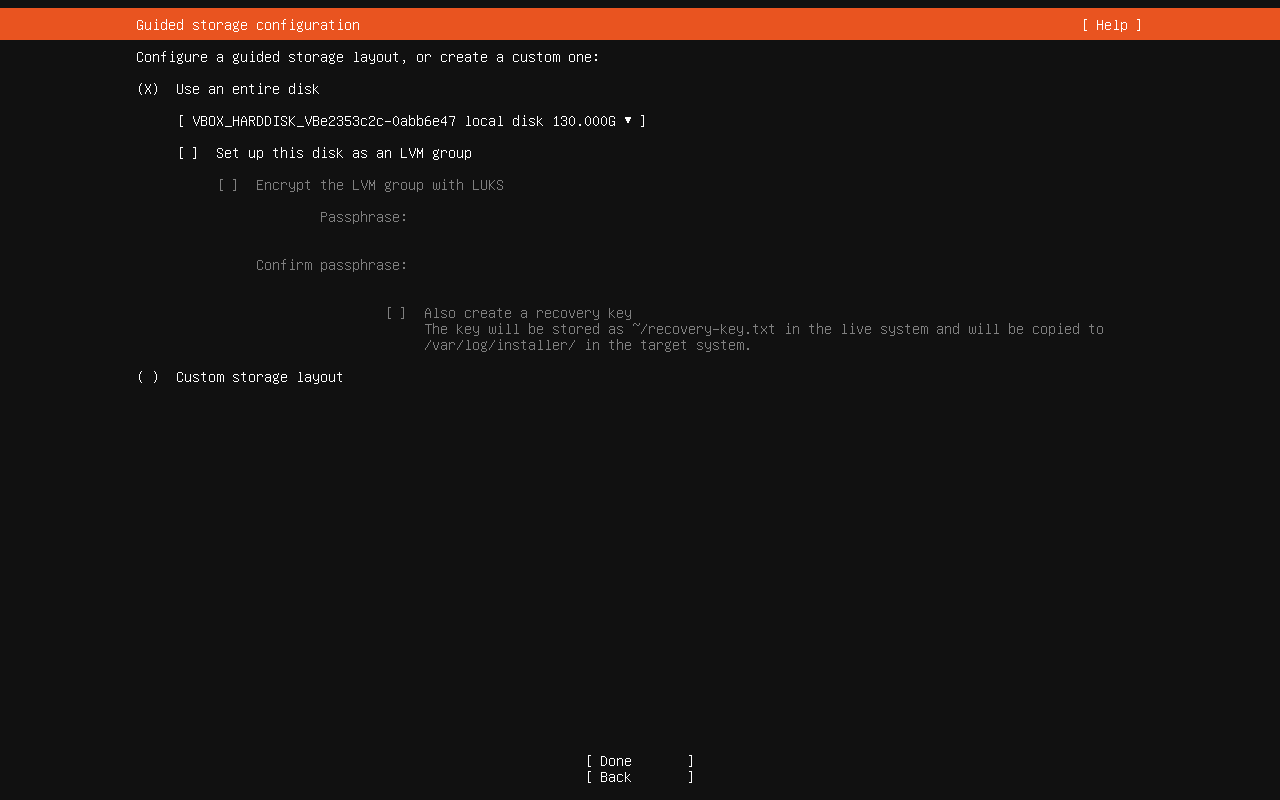
disini disable pilihan untuk lvm dengan cara tekan space pada opsi kotak lvm
setelah itu pilih done lalu enter,selanjutnya akan ada opsi agar kamu bisa mengulang configurasimu jika masih ragu bisa pilih reset atau back lalu tekan enter,jika dirasa sudah pas pilih opsi done lalu continue
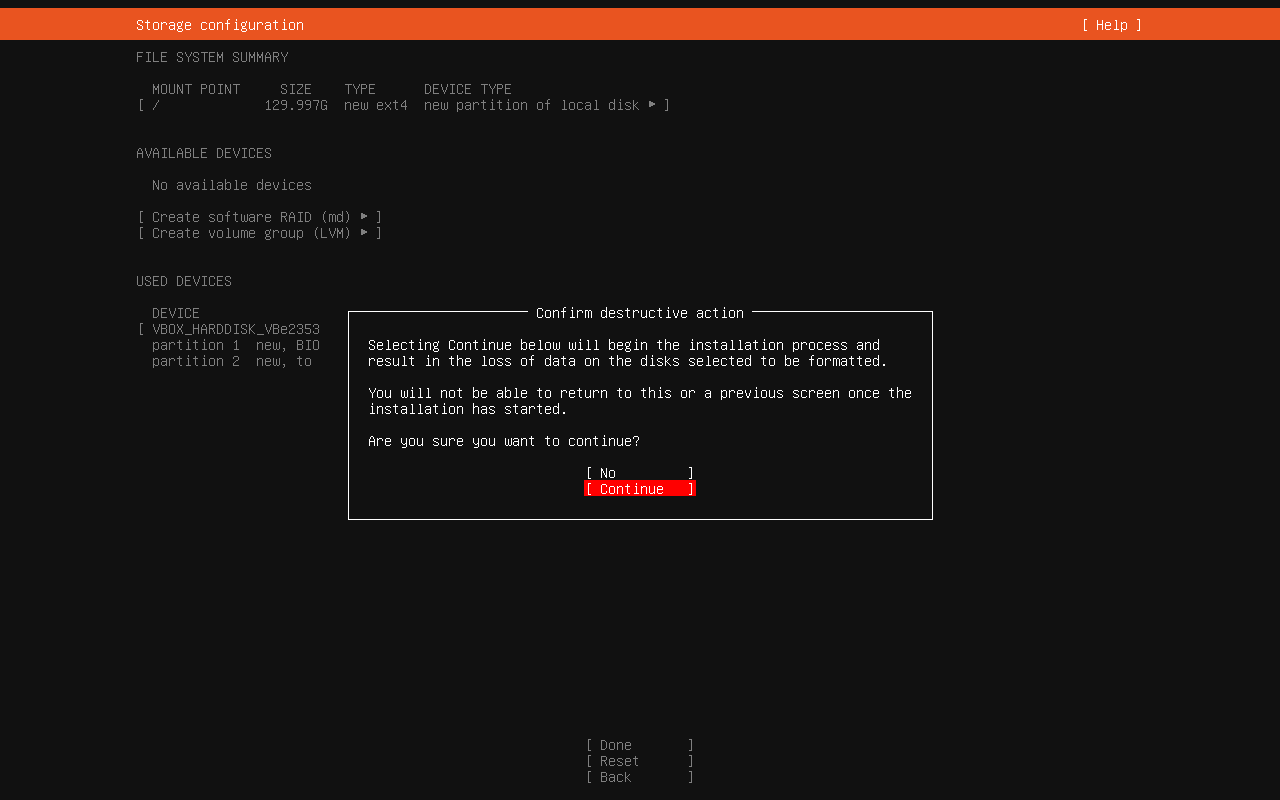
setelah itu kamu akan dibawa ke configurasi selanjutnya,disini kamu akan diminta mengisi profile untuk server seperti nama,nama server,username,dan password
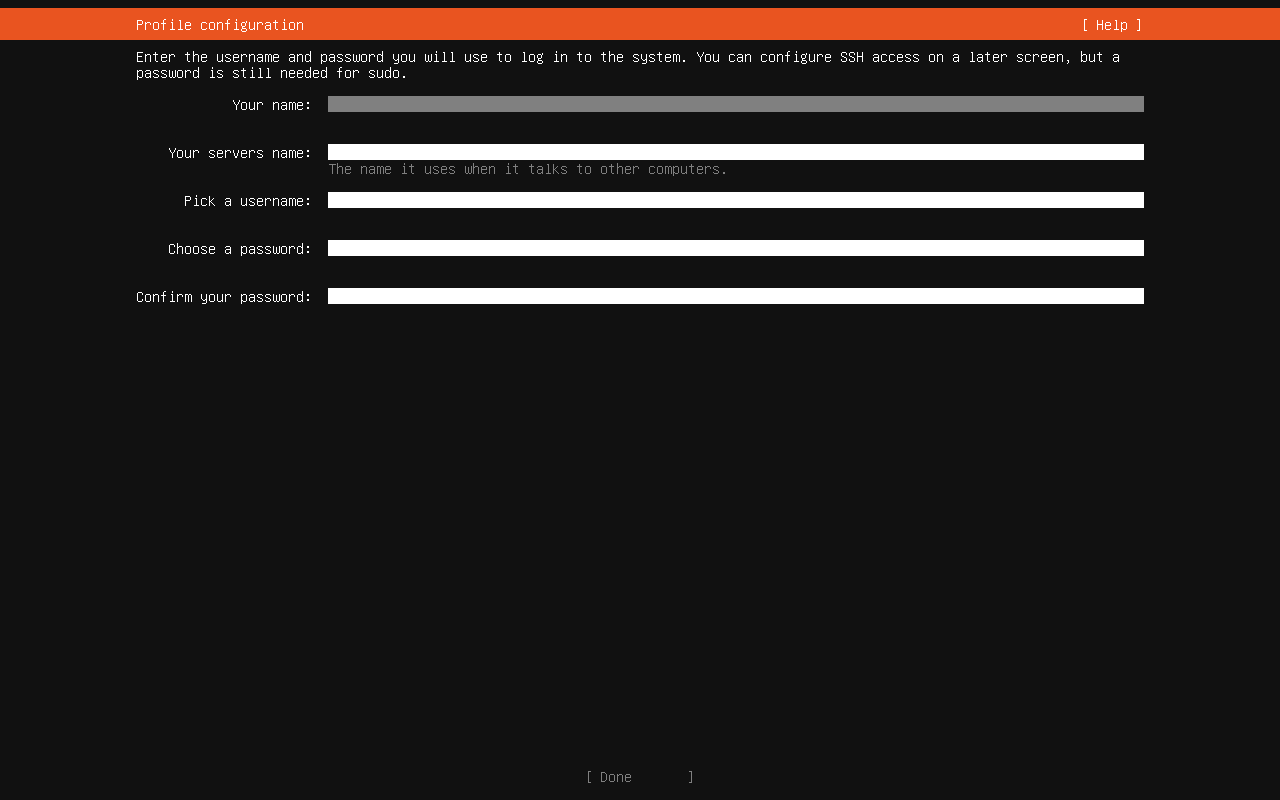
jika sudah mengisi semua field bisa langsung pilih done lalu enter,jika ada opsi seperti ini bisa langsung pilih done lalu enter
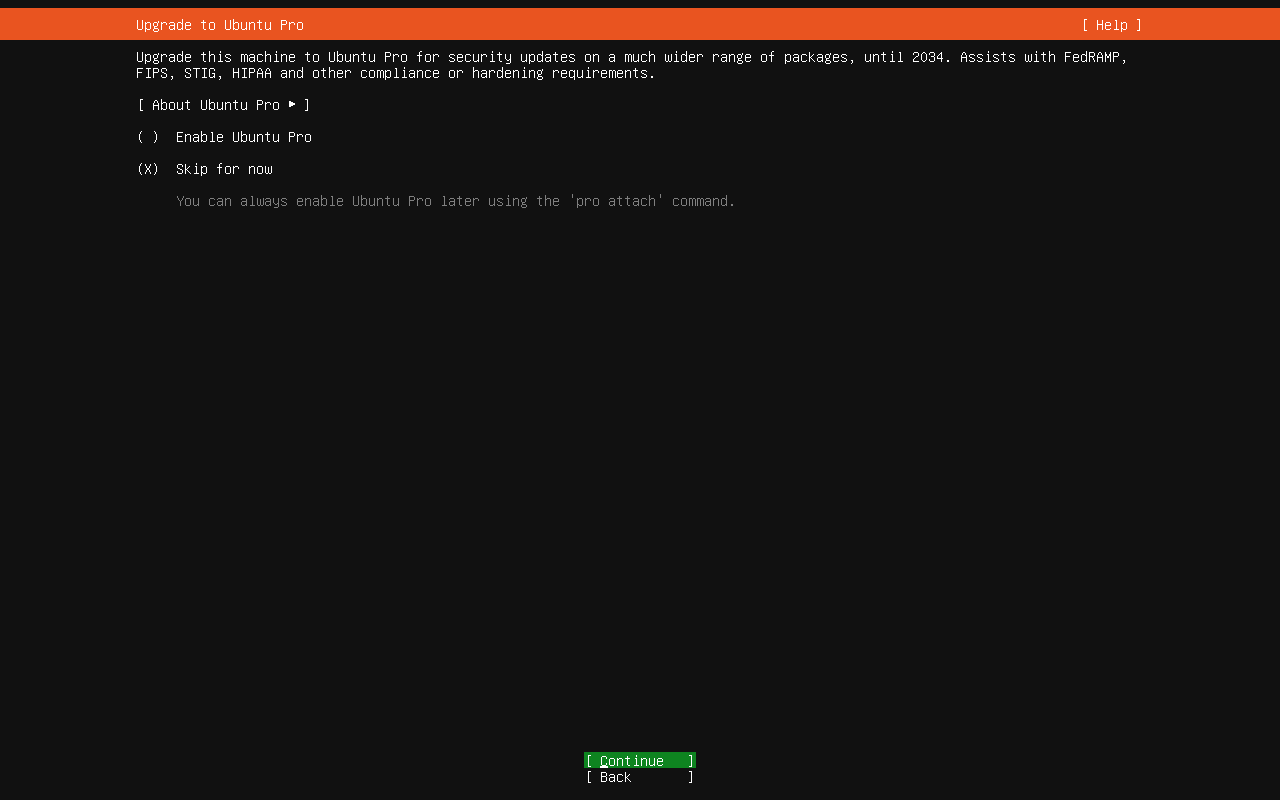
setelah itu kamu bisa menginstall ssh dengan menekan space untuk opsi install ssh,ssh ini berguna untuk nanti nya bisa remote si server berikut detail mengenai ssh
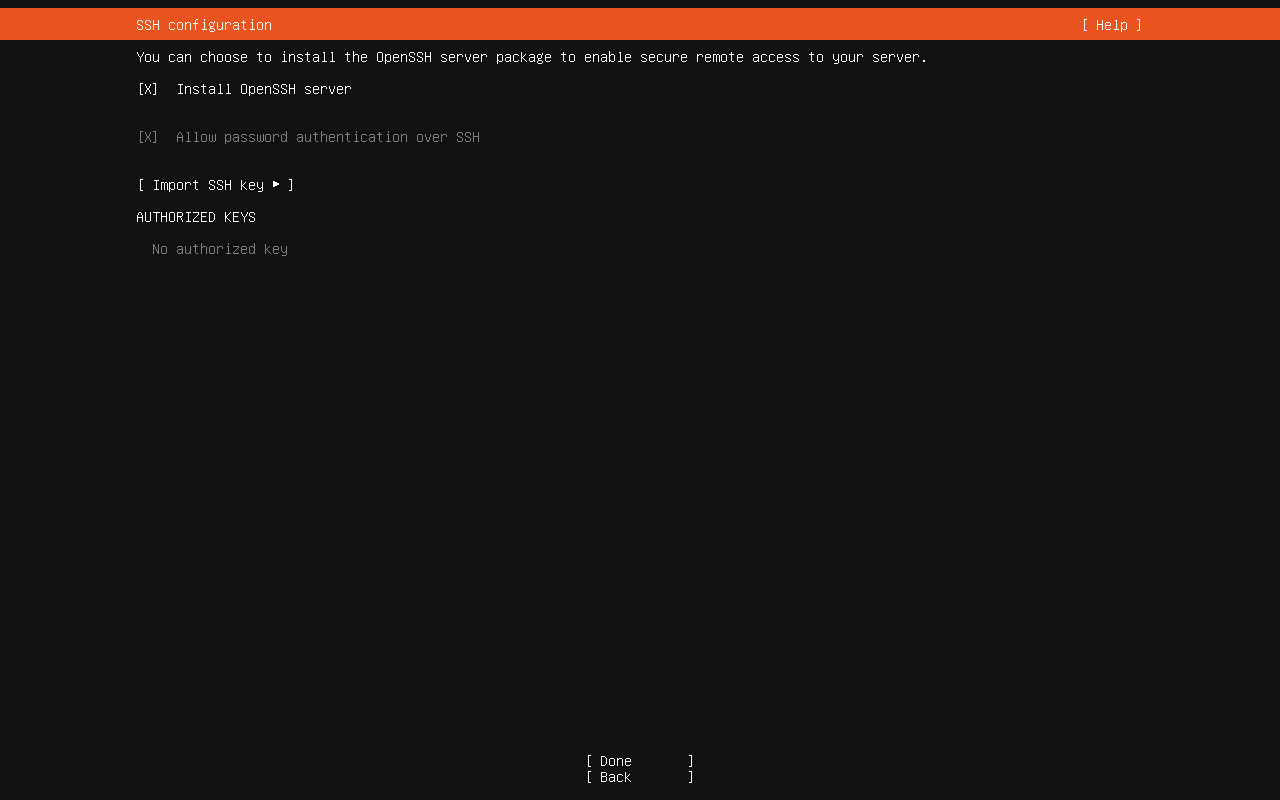
setelah menginstall ssh selanjutnya kamu bisa memilih opsi untuk install applikasi lainnya seperti docker containerd,dll namu disini kita tidak akan memilih opsi opsi yang tadi langsung saja pakai kursor bawah sampai opsi done,karena jika kita memilih opsinya maka installasi akan dilakukan menggunakan snap soal snap,karena kita tidak akan memakai snap untuk installasi melainkan lewat apt atau package manager ubuntu,referensi apt,setelah itu kamu bisa langsung pilih opsi done lalu tekan enter
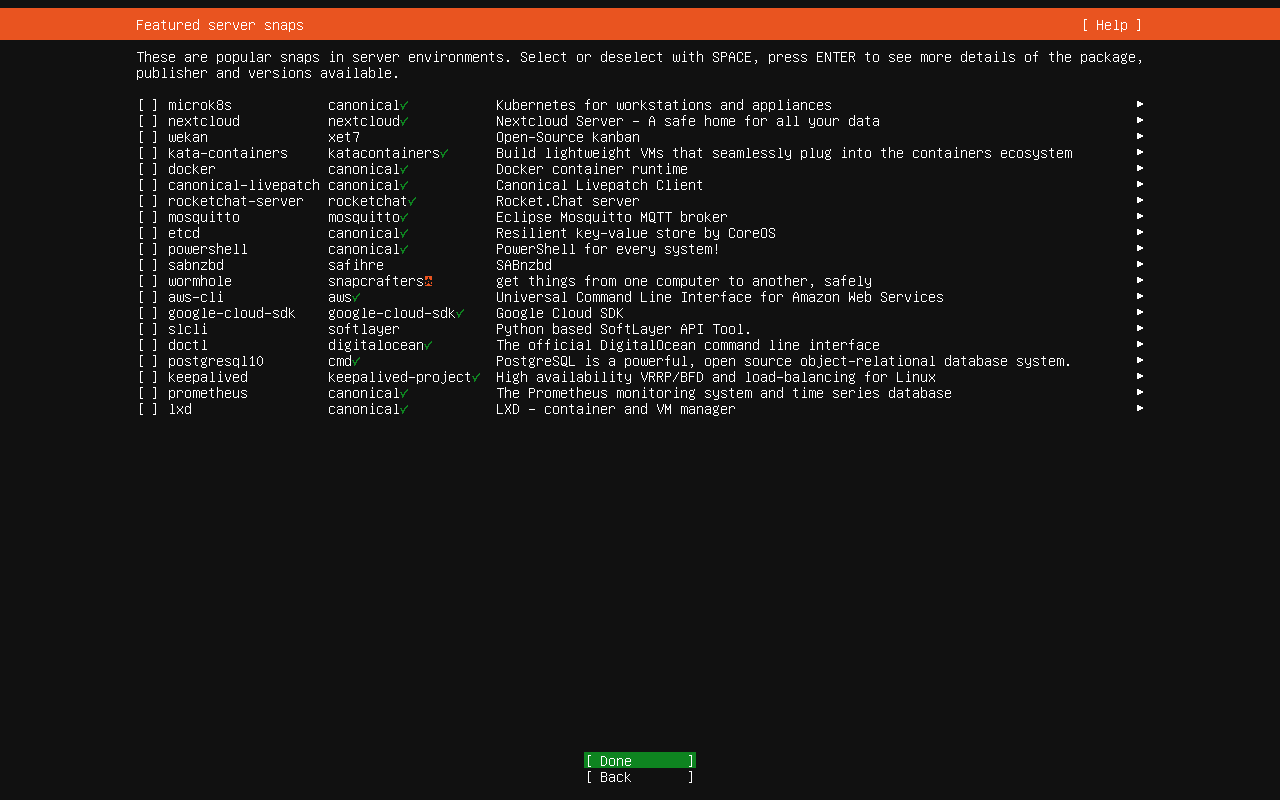
setelah itu kamu bisa tunggu untuk proses installasinya selesai!!
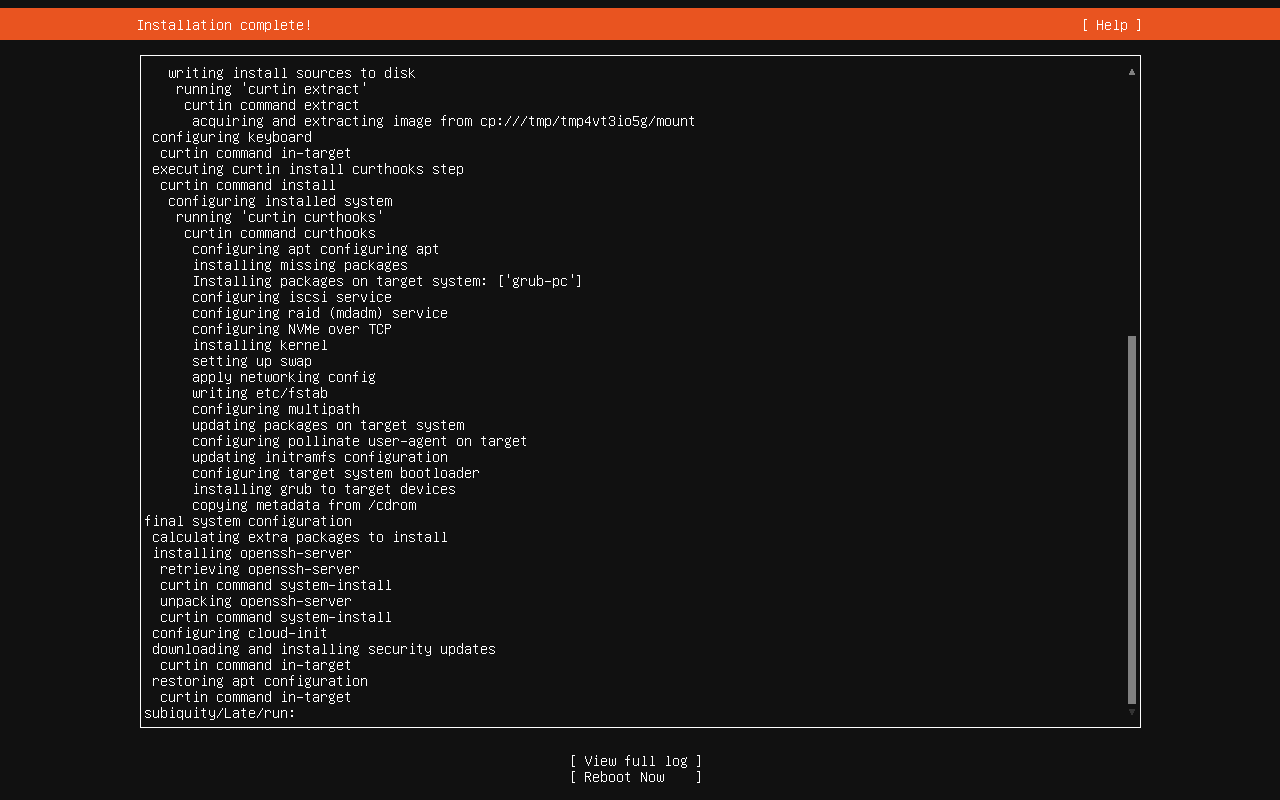
jika sudah tinggal di reboot lalu installasi seesai 🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀🚀
jika sudah start vm yang baru saja di buat, lalu akan di arahkan ke terminal dari vm yang sudah di buat update dan upgrade package gunakan comamnd
sudo apt update && apt upgrade -y
tunggu sampai proses selesai lalu jika sudah maka install beberapa dependensi dasar untuk kebutuhan golden image gunakan beberapa comamnd seperti
sudo apt install -y \
curl wget vim net-tools \
command diatas berfungsi untuk melakukan installasi curl , wget , vim , net-tools, tunggu sampai proses selesai dan jika proses sudah selesai selanjutnya enable openssh lalu start proses untuk openssh gunakan command
sudo systemctl enable ssh.service
sudo systemctl start ssh.service
bisa saja hanya ssh tidak menggunakan service, jika sudah masuk ke tahap selanjutnya, karena setup setup tadi hanya sederhana dan belum ada download vagrant ssh key sekarang masuk ketahap yang sedikit kompleks,pertama-tama buka menu dashboard dari virtualbox, jika sudah pergi ke vm yang akan menjadi golden image itu lalu klik show dan masuk ke terminal jika sudah ketik command
sudo apt update
sudo apt install -y build-essential dkms linux-headers-$(uname -r)
command diatas berfungsi untuk installasi guest agar nantinya virtual box bisa melakukan shared folder ke localhost atau laptop yang sedang digunakan jika sudah pergi ke bagian atas dari menu yang ada di virtualbox lalu cari bagian device setelah itu kamu klik dan cari bagian dengan nama shared folder lalu klik shared folder settings
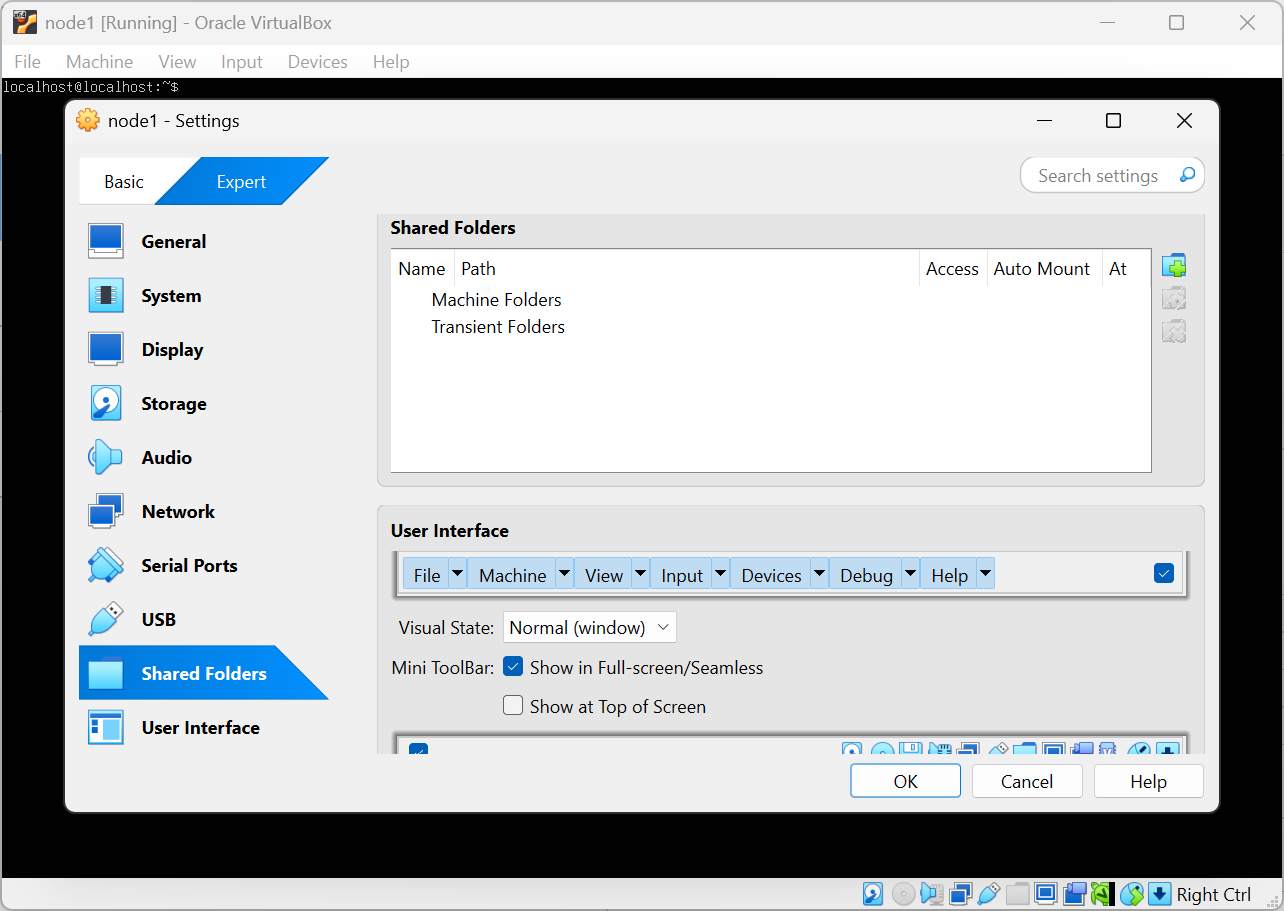
jika sudah saatnya masuk ke machine folders lalu tambahkan path folder yang akan di jadikan shared folder
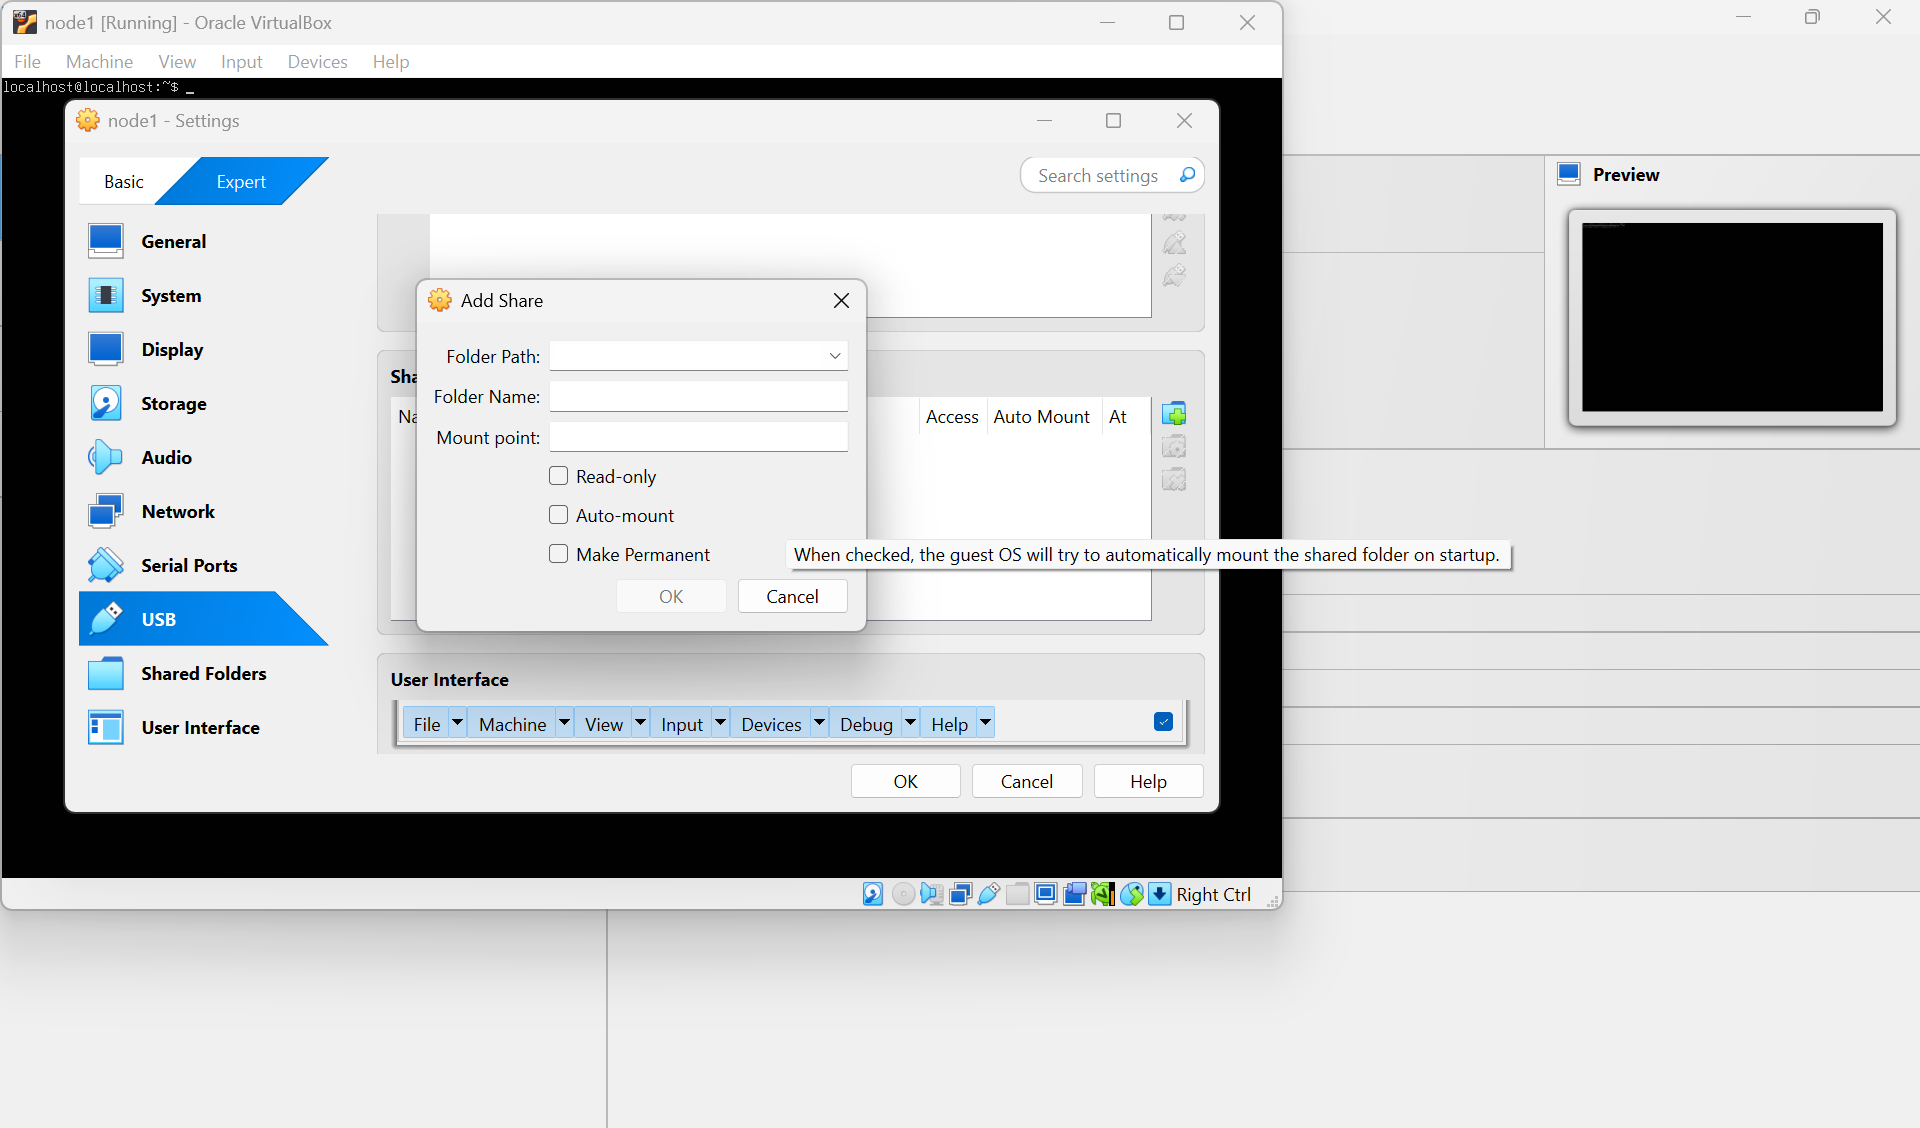
isi path folder dan folder name akan otomatis ke isi dengan sendirinya,jika sudah isi check box auto mount,make permanent lalu klik oke, maka tampilan akan seperti ini
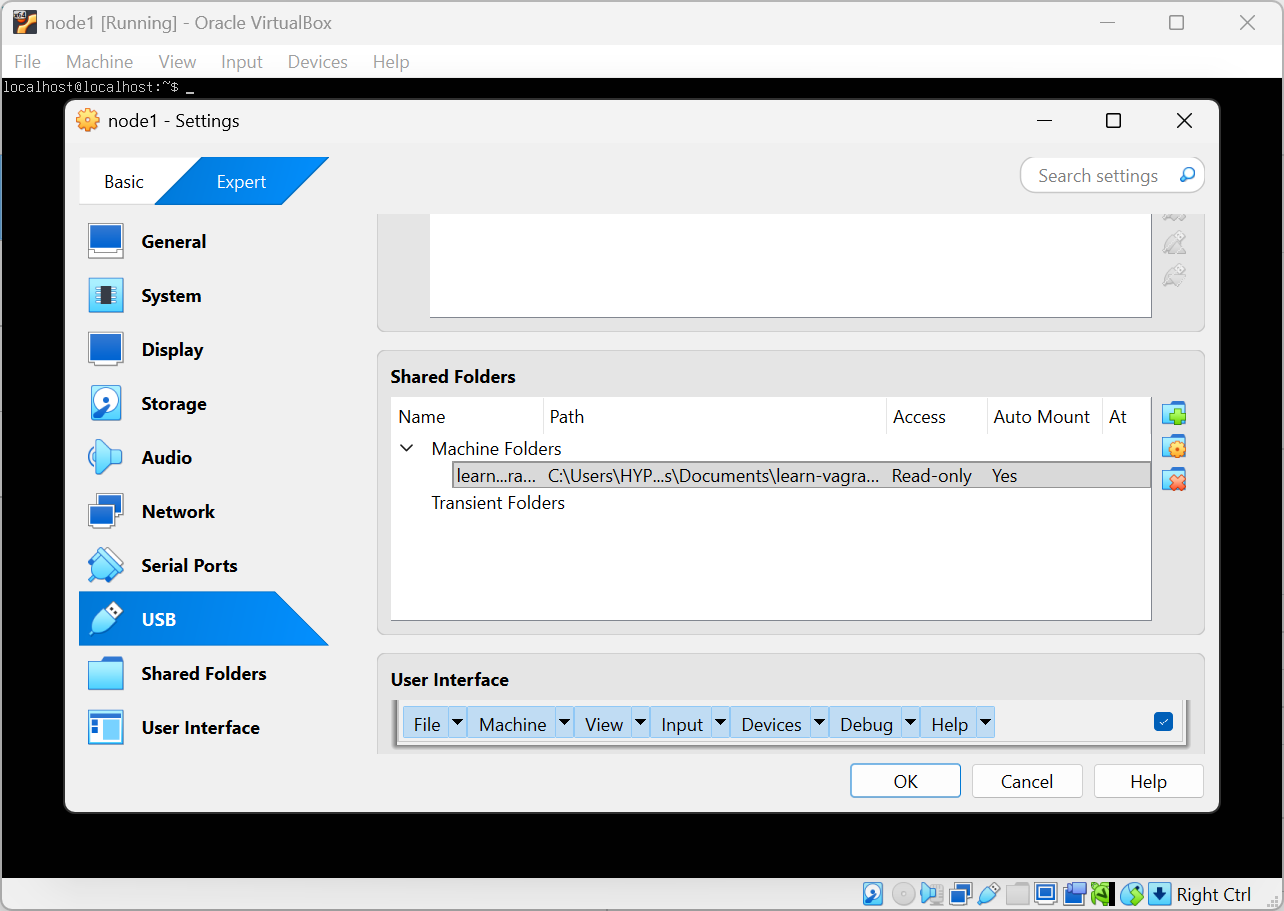
jika sudaha ada tampilan seperti itu maka shared folder sudah berhasil di lakukan,lalu buka file explorer masing masing dan cari path folder yang tadi digunakan untuk shared folder buat sebuah file dengan format file.sh agar nantinya bisa di eksekusi di vm, isi file dengan command berikut
#!/bin/bash

useradd -m -s /bin/bash vagrant
echo "vagrant ALL=(ALL) NOPASSWD:ALL" > /etc/sudoers.d/vagrant

mkdir -p /home/vagrant/.ssh
curl -o /home/vagrant/.ssh/authorized_keys https://raw.githubusercontent.com/hashicorp/vagrant/main/keys/vagrant.pub

chown -R vagrant:vagrant /home/vagrant/.ssh
chmod 700 /home/vagrant/.ssh
chmod 600 /home/vagrant/.ssh/authorized_keys
command diatas berguna untuk add user vagrant lalu buat passwordless untuk sudo jadinya akan mempermudah untuk vagrant dan ansible nantinya jika sudah save dan keluar lalu buka vm tadi, dan cari shared folder tadi biasanya terletak di
/media
gunakan ls untuk memastikan keadaan folder,
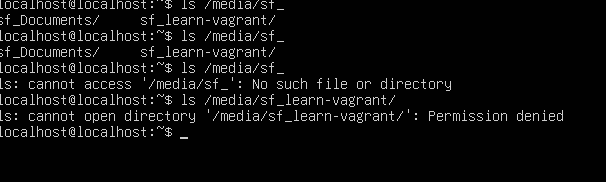
jika sudah,lalu tinggal cat isi file tadi atau copy file lalu pastekan di home direktori, jika sudah coba cek dengan menggunakan command
cat -v nama-file.sh
bakalan ada huruf yang tak terlihat yang berada disetiap ujung baris contohnya seperti ini
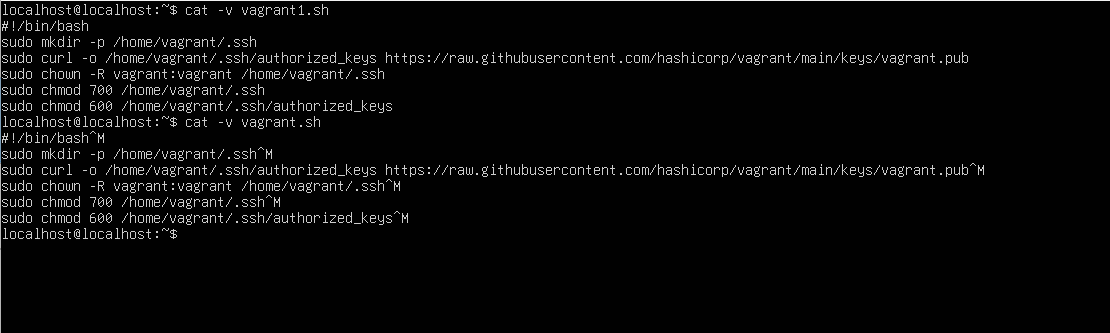
lihat file vagrant dan vagrant1 di vagrant terdapat simbol aneh di setiap barisnya nah itu di akibatkan oleh pembuatan fie yang tadinya di windows lalu file di copy ke linux jadinya masih ada format dari windows cara menghilangkannya itu mudah sekali gunakan command
sed -i 's/\r$//' vagrant.sh
jika sudah maka tinggal eksekusi file,jika sudah semua proses yang ada di file selesai gunakan command
sudo apt clean
sudo apt autoremove -y
dan
sudo truncate -s 0 /var/log/*.log
untuk clear install dan tinggal di shutdown secara proper
Setup Vagrant
Jika tahap pembuatan dari golden image sudah diselesaikan maka masuk ke tahap selanjutnya yaitu setup dan installasi vagrant yang akan di gunakan sebagai provisioning untuk vm, pertama-tama matikan terlebih dahulu hyper-v nya agar nantinya virtuabox tidak bentrok dengan vagrant dan membuat proses dari vagrant lambat dan tidak efisien buka windows powoershell dan sebagai admin lalu ketik command ini
bcdedit /set hypervisorlaunchtype off
jika sudah tekan enter lalu tunggu
jika sudah pastikan outputnya seperti ini
PS C:\WINDOWS\system32>
>> bcdedit /set hypervisorlaunchtype off
The operation completed successfully.
nah untuk tahap selanjutnya yaitu restart untuk memboot ulang sistem,jika sudah di restart ketik command
systeminfo
pastikan tidak ada baris yang bertuliskan seperti inin
A hypervisor has been detected
jika sudah maka selamat untuk hyper-v telah di nonaktifkan jadinya vagrant bisa berjalan dengan lancar, untuk tahap selanjutnya yaitu installasi dari vagrant itu sendiri masuk ke link ini dan cari bagian untuk windows version lalu pilih yang amd64, tunggu sampai proses installasi selesai jika sudah klik hasil unduhan lalu install vagrant,jika sudah terinstall restert sekali lagi untuk memboot ulang sistem agar semua config terbaca, jika sudah masuk ke tahap berikutnya
Provisioning Vm
Sampai juga di tahap provisioning vm yaitu tahap pembuatan vm yang tadinya di lakukan secara manual sekarang di lakukan secara otomatis menggunakan kode,di vagrant itu sendiri memiliki file khusus untuk vagrant bisa membaca semua configurasi yang di tulis oleh user namanya vagrantfile,sebelum masuk ke vagrant file mari membuat folder dari projek disini saya membuat folder dengan nama learnt-vagrant buka vscode lalu open folder yang tadi baru saja di buat dengan nama learn-vagrant jika sudah buka terminal dari vscode dan ketik command
vagrant package --base nama-vm-yang-sudah-dibuat --output golden.box
|
vagrant package --base node-1 --output golden.box
tunggu sampai proses selesai lalu jika sudah buat file dengan nama vagrantfile lalu isi file dengan configurasi sebagai berikut
Vagrant.configure("2") do |config|
  config.vm.box = "golden.box"

  config.vm.define  "node-01" do |node|
    node.vm.hostname = "node-01"
    node.vm.provision "shell", name: "install-dependencies" , path: "install-dependencies.sh"
    node.vm.provider "virtualbox" do |vb|
      vb.cpus = 2
      vb.memory = 2048
    end
    node.vm.network  "private_network" , ip: "192.168.2.35"
  end
  config.vm.define  "node-02" do |node|
    node.vm.hostname = "node-02"
    node.vm.provider "virtualbox" do |vb|
      vb.cpus = 2
      vb.memory = 2048
    end
    node.vm.network  "private_network", ip: "192.168.2.36"
  end
  config.vm.define  "node-03" do |node|
    node.vm.hostname = "node-03"
    node.vm.provider "virtualbox" do |vb|
      vb.cpus = 2
      vb.memory = 2048
    end
    node.vm.network  "private_network" , ip: "192.168.2.37"
  end

end
dan siapkan dependencies yang berisi baris perintah untuk melakukan installasi package tertentu
#!/bin/bash
apt-get update
apt-get install ansible -y
isi dari vagrantfile tersebut untuk bagian pertama vagrant.configure itu berarti versi dari vagrant ini merupakan 1.1+ jika saya menggunakan vagrant.configure 1 maka versi vagrant yang saya gunakan itu 1 kebawah,karena saya menginstall versi terbaru saya menggunakan vagrant configure 2, untuk confg.vm menggunaka golden box yang baru saja dibuat sesuaikan dengan nama golden box yang tadi dibuat,lalu masuk ke multi node configuration,di bagian pertama node-01 saya menamai vm dengan nama node-01 lalu saya menggunakan provision dan men set nya sebagai private provision karena jika saya menaruh baris provision di bagian luar multi node configuration, semua node akan terinstall file dependesi yang berisi installasi ansible, karena ansible cuman butuh satu node controller dan tidak butuh agent atau agentless maka dari itu baris provision saya taruh hanya di baris config node-01,lalu saya menggunakan ip static untuk men set ip agar nantinya mudah untuk di debug, untuk selanjutnya saya menggunakan provider virtualbox dengan isi cpu 2 dan memory 2048, walaupun di golden image sudah di tentukan tapi tetap saja vagrant tidak mengetahui jika vm sudah memiliki cpu dan memory,dan untuk sisanya sama saja,masuk ke dependensi untuk installasi ansible,lalu jika sudah ketik command
vagrant up
tunggu hingga vagrant selesai melakukan prosesnya,jika sudah selesai coba cek output dengan menggunakan comand
vagrant status
lalu output akan menunjukan bahwa ada beberapa instance atau node yang sedang berjalan atau running seperti ini
PS C:\Users\HYPE R Series\Documents\learn-vagrant> vagrant status
Current machine states:

node-01                   running (virtualbox)
node-02                   running (virtualbox)
node-03                   running (virtualbox)
jika sudah kamu bisa langsung melakukan ssh ke node yang akan menjadi controller gunakann command
vagrant ssh nama-node
|
vagrant ssh node-01
jika sudah maka akan masuk ke ke menu dengan tampilan yang meyesuaikan terminal misalkan karena saya menggunakan vscode jadinya saya tampilannya akan seperti ini
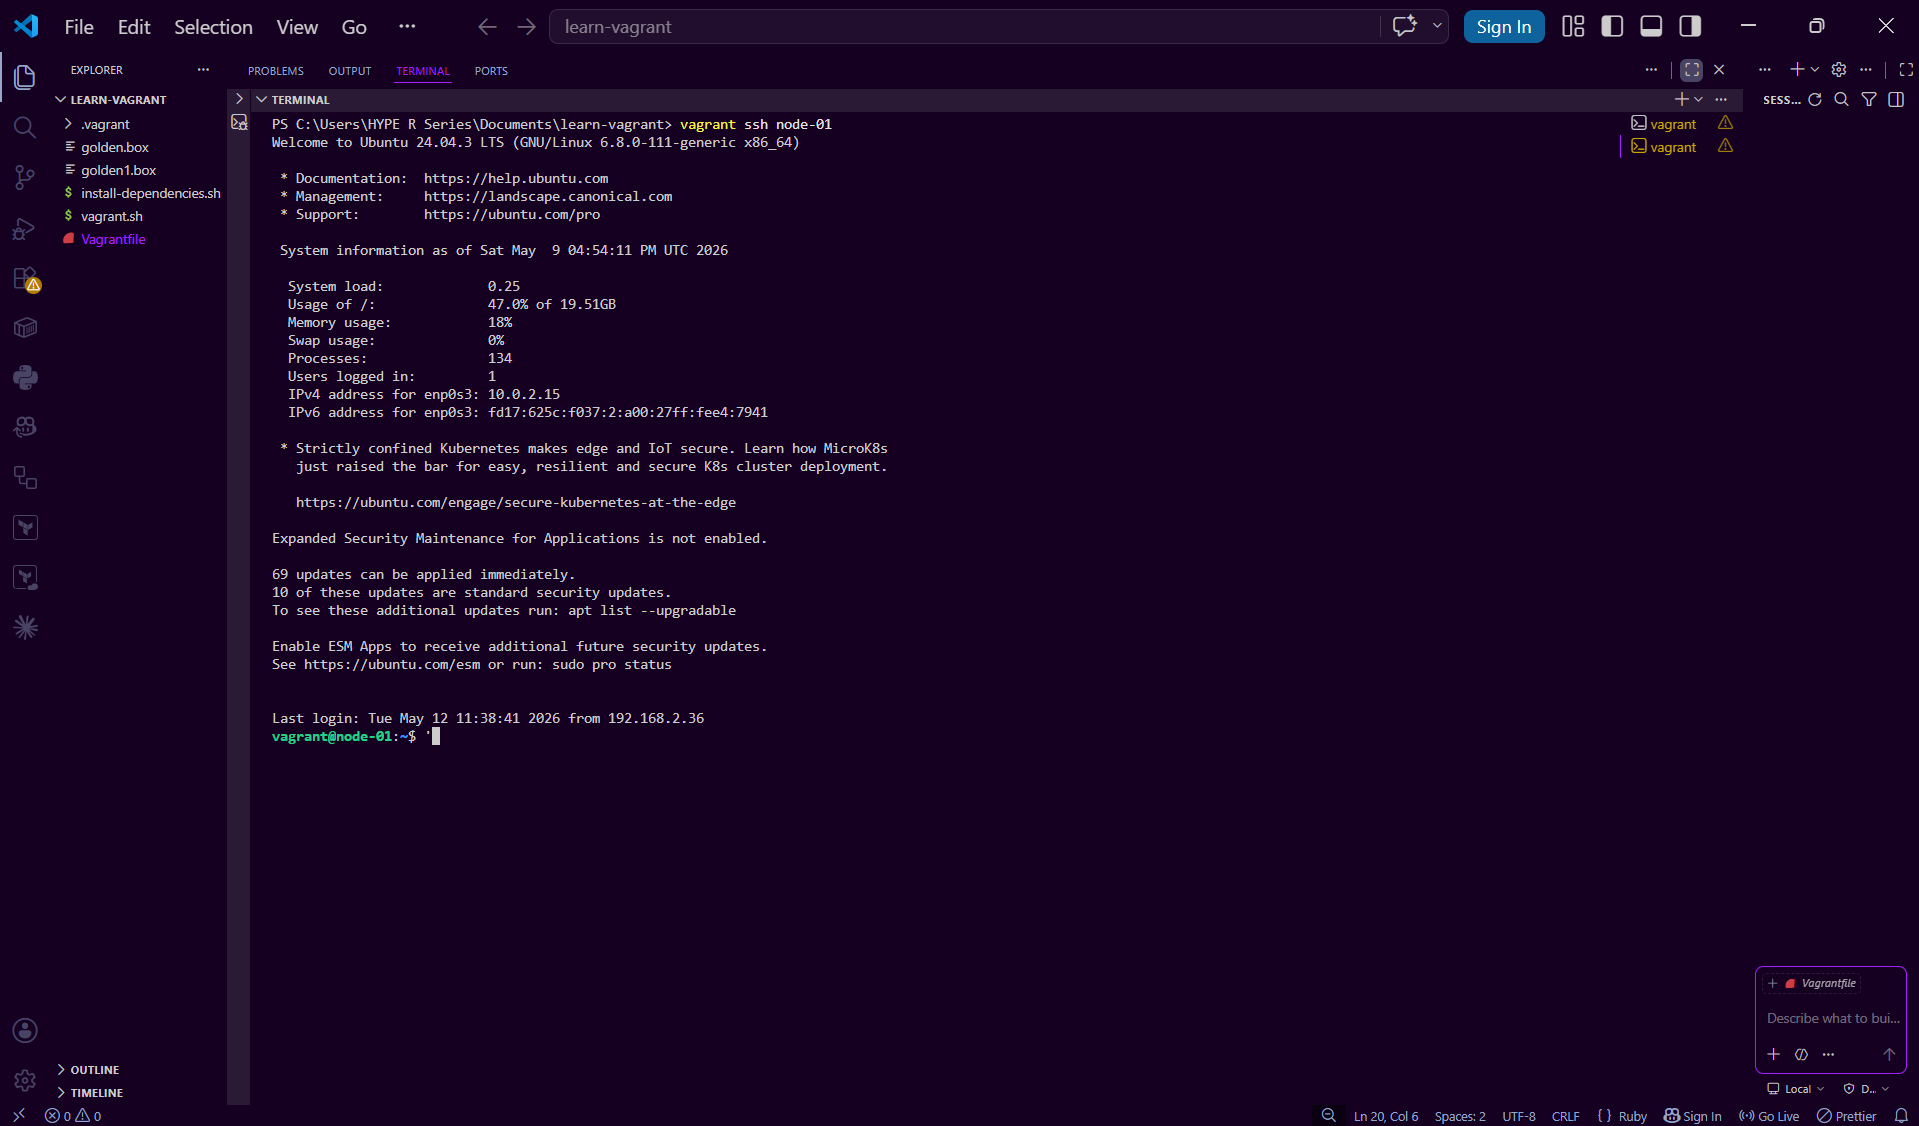
nah karena sudah masuk ke node sekarang buat sebuah ssh key untuk di copy ke semua node agar ansible bisa berjalan gunakan command
ssh-keygen -t rsa
tekan enter sampai semua proses selesai dan biarkan semua configurasi default dan jika sudah sekarang buka terminal baru lalu ssh ke node atau mesin lainnya,buka dua terminal lagi jika sudah di setiap terminal masing masing ssh ke node yang tersisa jika sudah buka file ssh keygen yang tadi sudah di generate berada di path
cat /home/vagrant/.ssh/id_rsa.pub
|
ssh-rsa AAAAB3NzaC1yc2EAAAADAQABAAABgQC9lScUgDF/+3m+5OA6m7ZeXVmxBCnagtUAswFGrbuOO23vRjgzBZCvh/LMDs5H+bu5B3ZsCfRZ6Ir/H5trJlGRwS7FV4RP9CuyJKRL4stGbnSMMExFqd2a25CIV/HhTbD46FBA+uXZls27
0XJNgXn7Oqgv1JVXWiLOI5j5tOdR26SWwvqoe1w61kW7/izT4BPAUPwpoT6eZlou2bCauSerjC9RyVA4Ma/7PmxPtwN2jk2/qJE8EYERplcvuTJWCDXqAR2lNeqInjwFd+US0CezhRx5lcbJWqjjWtKJ5nDSmtyrXtlAk0AoJ+n6
eIr42wCfjAHLlS4izXEj1qvOkoHPT48WzwObxYkRU0g+uOWRn7cOQaVxsyGqai57zH5TqfZM/x8/H8jrpCGuRP17505KN6obNsb87DQ7lnc/7sXcffLZCsgX8BeojtHQClJOWuY80c+o2EAYwOKG7vS18MFLPnaQMirp0HWbI/SR
1FQhOYs9Qlc8hAOe1jwh8DXfX58= vagrant@node-01
jika sudah copy output dari ssh keygen tersebut lalu paste ke file yang berada di path
/home/vagrant/.ssh/authorized_keys
jika di dalam file tersebut sudah ada baris seperti ini
ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIJ6T4al2VuepZn8TQIz2wXctqZRrzSmjL41L8JX/9Gfc vagrant
biarkan saja dan paste kan ssh key tadi dibawah si baris itu jangan lakukan apapun dengan baris itu soalnya itu baris ssh key dari si vagrant,jika sudah lakukan langkah tadi generate ssh key di node-02 dan node-03 lalu copy ke semua node jadinya kurang lebih begini
node-01 -> node-03
node-01 -> node-02
node-02 -> node-01
node-02 -> node-03
node-03 -> node-01
node-03 -> node-02
jika sudah test dengan melakukan ssh dari satu node ke node lain harusnya ssh tidak memerlukan password atau bisa dikatakan passwordless,masuk ke tahap selanjutnya
Setup Ansible
Masuk ke tahap inti dari installasi kubernetes pertama-tama mari membuat sebuah ansible config
vim ansible.cfg
|
vagrant@node-01:~$ cat ansible.cfg
[defaults]
inventory = ./inventory
remote_user = vagrant
host_key_checking = False
become = yes
become_method = sudo
become_ask_pass = False
ansible config berfungsi untuk memberitahu ansible lokasi dari inventory tapi bukan hanya itu saja ada beberapa fungsi lain dari ansible config ini seperti remote user privillage esallation , misalnya untuk remote user ketika akan menggunakan ansible cara kerja ansible itu menggunakan ssh sebagai cara kerja dari si ansible, nah untuk remote user sendiri itu bisa di tentukan lewat ansible config dengan remote user,selain dari itu privillage escallation penting untuk mengeksekusi task dan modul yang ada karena ada banyak task yang membutuhkan root permission jika saja tidak ada privillage escalltion tidak mungkin task yang memerlukan root permission bisa di eksekusi, NOTE JIKA MENGGUNAKAN PRIVILLAGE ESCALATION PASTIKAN REMOTE USER YANG ADA DI TARGER SERVER SUDAH MASUK KE FILE SUDOERS!! GUNAKAN PERINTAH SUDO VISUDO AGAR BISA MENGEDIT SUDOERS, masuk ke tahap selanjutnya yaitu pembuatan inventory
vim inventory
|
vim inventory
|
[master]
node1 ansible_host=192.168.2.35

[slave1]
node2 ansible_host=192.168.2.36

[slave2]
node3 ansible_host=192.168.2.37


[all:vars]
[all:vars]
ansible_user=vagrant
ansible_ssh_private_key_file=~/.ssh/id_rsa
inventory berfungsi sebagai tempat penyimpanan informasi penting seperti grup dan hostname atau ip dari target server, lihat contoh diatas ada baris dengan nama master , slave1,slave2 nah itu semua adalah grup yang bisa berisi ip dari target ataupun hostname dari target, dan di inventory juga bisa menyimpan variable yang bisa di pakai kapan saja misal dalam eksekusi playbook,ingat dengan ansible config diatas ada baris dengan value seperti ini
./inventory
nah itu berarti inventory di simpan dan di pakai di direktori yang sama dengan si user misalkan user vagrant ada di /home/vagrant nah maka dari itu jika di ansible config inventory sudah di tentukan pathnya maka user harus membuat inventory sesuai dengan yang ada di ansible config. masuk ke playbook pertama,playbook kali ini akan menonaktifkan swap secara permanent,swap mati adalah salah satu syarat utama buat kubelet bisa berjalan buat file dengan nama
vim playbook-swap.yaml
|
- name: disable swap permanent
  hosts: slave1,slave2,master
  become: yes
  tasks:
    - name: comment out swap di fstab
      ansible.builtin.lineinfile:
        path: /etc/fstab
        regexp: '^/swap'
        line: '#/swap.img       none    swap    sw      0       0'
        state: present

    - name: disable swap sekarang
      ansible.builtin.command: swapoff -a
playbook diatas merupakan playbook untuk membuat swap mati secara permanent,dengan mencari regex dari path file tertentu misal dengan menggunakan regexp kita bisa mencari pola baris tertentu dengan membuat baris
regexp: '^/swap'
nah dalam baris file diatas itu ada tanda ‘^’ nah tanda itu berarti cari baris dengan awalan seperti diatas dalam path yang sudah di tulis diatas lalu ada baris
line: '#/swap.img none swap sw 0 0'
baris diatas menandakan bahwa masukan sebelum pattern line ,lalu baris line itu maksudnya baris yang akan di berikan tanda ‘#’ jadinya jika line pattern yang ingin di masukan itu berupa baris swap maka baris swap itu yang akan diberikan tanda ‘#’ trus untuk task selanjutnya itu gunakan swapoff -a sebagai pelengkap agar swap benar benar mati gunakan modul ansible.builtin.command agar bisa menggunakan perintah swapoff -a jika sudah maka gunakan command
ansible-playbook playbook.yaml
|
ansible-playbook playbook-swap.yaml
selanjutnya yaitu playbook untuk menambahkan rule dan allow port untuk kubernetes
vim playbook-allow-port.yaml
|
-- name: allow port
  hosts: slave1,slave2
  become: yes

  tasks:
    - name: allow port
      community.general.ufw:
        port: 30000:32647
        rule: allow
        proto: tcp
    - name: allow port 2
      community.general.ufw:
        port: 10250
        rule: allow
        proto: tcp

- name: allow port2
  hosts: master
  become: yes

  tasks:
    - name: allow port2
      community.general.ufw:
        port: 10250:10252
        rule: allow
        proto: tcp
    - name: allow-port2
      community.general.ufw:
        port: 6443
        rule: allow
        proto: tcp
    - name: allowport2
      community.general.ufw:
        port: 2379:2380
        rule: allow
        proto: tcp
- name: daemon-reload
  hosts: slave1,slave2,master
  become: yes


  tasks:
    - name: daemon-reload
      ansible.builtin.systemd_service:
        daemon_reload: true
di playbook ini saya menggunakan modul ufw,jika sudah maka masuk ke penjelasannya nah dalam playbook ini terdapat dua play yang pertama itu untuk allow port dan yang kedua untuk daemon reload,untuk play yang pertama seperti yang sudah saya katakan sebelumnya play pertama itu bertujuan untuk menambahkan rules di dalam firewall dengan menggunakan modul firewalld,untuk task pertama itu port yang dibutuhkan oleh si worker node dan task yang kedua di play yang pertama itu untuk master node,dan play terakhir itu bertujuan untuk mereload daemon, agar memastikan bahwa semua rules yang sudah di terapkan sebelumnya bisa benar benar berjalan modulnya simpel port mana yang akan di tambahkan lalu status dari si port permanent atau tidak terus enable atau disable untuk si portnya,jika sudah gunakan command
ansible-playbook playbook.yaml
|
ansible-playbook playbook-allow-port.yaml
masuk ke playbook untuk menambahkan dns hosts name,nah untuk lebih mempermudah node agar saling mengenal satu sama lain saya akan membuat sebuah playbook yang berfungsi untuk menambahkan dns hosts langsung saja masuk ke playbooknya
vim playbook-ip.yaml
|
- name: adding diffrent ip for node
  hosts: slave1,slave2,master
  become: yes

  tasks:
    - name: add ip
      ansible.builtin.blockinfile:
        path: /etc/hosts
        block: |
          192.168.2.35 node1
          192.168.2.36 node2
          192.168.2.37 node3
        create: yes
saya menggunakan module block in file agar saya bisa menulis banyak baris di /etc/hosts nya dari pada saya harus menulis satu per satu baris,meskipun menggunakan block in file itu terdapat baris seperti ini
# BEGIN ANSIBLE MANAGED BLOCK
192.168.2.35 node1
192.168.2.36 node2
192.168.2.37 node3
# END ANSIBLE MANAGED BLOCK
tapi bukan masalah besar karena baris itu sudah menjadi sebuah comment dan tidak akan berpengaruh apapun,yah meskipun kurang menarik secara penampilan nammun ya balik lagi inikan terminal bukan gui :v jika sudah gunakan command
ansible-playbook playbook.yaml
|
ansible-playbook playbook-ip.yaml
oke playbook selanjutnya bagian config beberapa modul tambahan seperti set sysctl dan modprobe,langsung saja masuk ke playbooknya
vim playbook-config.yaml
|
- name: do a configuration
  hosts: slave1,slave2,master
  become: yes

  tasks:
    - name: set module
      ansible.builtin.blockinfile:
        path: /etc/modules-load.d/k8s.conf
        block: |
          overlay
          br_netfilter
        create: yes
    - name: load overlay
      ansible.builtin.command: modprobe overlay
    - name: load br_netfilter
      ansible.builtin.command: modprobe br_netfilter
    - name: set sysctl
      ansible.builtin.blockinfile:
        path: /etc/sysctl.d/k8s.conf
        block: |
          net.bridge.bridge-nf-call-iptables  = 1
          net.ipv4.ip_forward                 = 1
          net.bridge.bridge-nf-call-ip6tables = 1
        create: yes
    - name: load systctl
      ansible.builtin.command: sysctl --system
di playbook ini saya mengggunakan tiga modul dalam satu play modul pertama itu line in file yang pertama yaitu line in file , block in file, dan yang terakhir itu builtin command, , dan untuk task yang kedua itu block file seperti yang sudah di jelaskan sebelumnya block file itu digunakan jika ada lebih dari satu baris yang harus di tulis, untuk play yang ini menulis modul untuk k8s config lalu setelah menulis modulnya gunakan command modprobe agar modul menjadi permanent dan agar modul bisa di terapkan ke sistem, lalu setelah itu set sysctl ke 1 dengan menggunakan block in file saya bisa menulis 3 baris atau bahkan lebih ini cocok dengan case seperti ini karena saya butuh untuk set sysctl makanya saya menggunakan lalu setelah itu menggunakan builtin command dengan untuk mereload sysctl langsung saja jalankan playbboknya gunakan command
ansible-playbook playbook-name.yaml
|
ansible-playbook playbook-config.yaml
sekarang masuk ke bagian playbook untuk installasi cri atau container runtime interface,disini saya memakai containerd sebagai cri
vim playbook-pkg.yaml
|
- name: install packages
  hosts: slave1,slave2,master
  become: yes


  tasks:
    - name: install package for containerd
      ansible.builtin.command: apt install -y apt-transport-https ca-certificates curl gnupg lsb-release
    - name: add gpg key
      ansible.builtin.shell:     curl -fsSL https://download.docker.com/linux/ubuntu/gpg | gpg --dearmor --batch --yes -o /usr/share/keyrings/docker-archive-keyring.gpg

    - name: add gpg key1
      shell:  echo "deb [arch=amd64 signed-by=/usr/share/keyrings/docker-archive-keyring.gpg] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null

    - name: update package
      ansible.builtin.shell: apt update
    - name: install cotainerd
      ansible.builtin.shell: apt install containerd -y
    - name: create directory
      ansible.builtin.shell:  mkdir -p /etc/containerd
    - name: add config containerd
      ansible.builtin.shell: containerd config default | sudo tee /etc/containerd/config.toml

    - name: set cgroup
      ansible.builtin.shell: sed -i 's/SystemdCgroup \= false/SystemdCgroup \= true/g' /etc/containerd/config.toml
    - name: daemon-reload to pick up config changes
      ansible.builtin.systemd_service:
      state: restarted
        daemon_reload: true
        name: containerd
    - name: Enable service
      ansible.builtin.systemd_service:
        name: containerd
        enabled: true
        masked: no
playbook untuk installasi cri menggunakan tiga modul seperti builtin command,shell lalu ada systemd untuk service atau untuk contaierd, pada baris pertama saya install ca cert lalu pada baris selanjutnya download gpg key dari repo lalu menambahkan gpg key yang baru saja di download ke direktori yang akan menjadi tempat containerd,lalu ada baris update package untuk mengupdate package karena baru saja melakukan installasi ca cert dan menambahkan gpg key ke direktori,lalu ada bairs installasi containerd, setelah itu menambahkan direktori untuk containerd dan baris untuk membaca config dari containerd,setelah itu set group ke true lalu containerd di restart . dan baris terakhir enable containerd untuk memulai service gunakan command
ansible-playbook playbook-name.yaml
|
ansible-playbook playbook-pkg.yaml
untuk selanjutnya yaitu installasi kubernetes langsung saja
vim playbook-kubernetes.yaml
|
- name: install kubernetes
  hosts: slave1,slave2,master
  become: yes

  tasks:
    - name: add gpg key
      ansible.builtin.shell: curl -fsSL https://pkgs.k8s.io/core:/stable:/v1.28/deb/Release.key | sudo gpg --dearmor --batch --yes -o /etc/apt/keyrings/kubernetes-apt-keyring.gpg

    - name: add gpg2
      ansible.builtin.shell: echo 'deb [signed-by=/etc/apt/keyrings/kubernetes-apt-keyring.gpg] https://pkgs.k8s.io/core:/stable:/v1.28/deb/ /' | sudo tee /etc/apt/sources.list.d/kubernetes.list

    - name: update package
      ansible.builtin.shell: apt update
    - name: install k8s
      ansible.builtin.apt:
        name: kubelet
        state: present
    - name: install k8s2
      ansible.builtin.apt:
        name: kubeadm
        state: present
    - name: install k8s3
      ansible.builtin.apt:
        name: kubectl
        state: present
    - name: enable kubelet
      ansible.builtin.systemd:
        state: started
        enabled: yes
        name: kubelet
kurang lebih sama seperti playbook dari installasi containerd sebagi cri, saya memakai tiga modul ada shell,apt dan systemd untuk service dari si kubernetes itu sendiri, pada baris pertama dan kedua saya pertama-tama mengunduh gpg key dari si kubernetes dari url resmi nya dan saya menggunakan –batch –yes untuk memastikan tidak ada interactive terminal terjadi ketika proses pengunduhan dari si kubernetes,lalu pada baris selanjutnya saya menabahkan gpg key tadi ke direktori,setelah itu seperti biasa update package karena baru saja menambahkan gpg key jika sudah lakukan installasi kubelet,kubeadm,kubectl,tunggu hingga proses installasi selesai jika sudah selesai masuk ke task terakhir yaitu enable kubelet karena jika tidak ada kubelet kubernetes tidak akan berjalan,gunakan coomand
ansible-playbook playbook-name.yaml
|
ansible-playbook playbook-kubernetes.yaml
jika sudah masuk ke playbook terakhir yaitu untuk join kubernetes
vim playbook-join.yaml
|
- name: init kubernetes
  hosts: master
  become: yes
  tasks:
    - name: pre-pull kubernetes images
      ansible.builtin.command: kubeadm config images pull
      register: pull_output
    - name: init
      ansible.builtin.command: kubeadm init --apiserver-advertise-address=192.168.2.35 --pod-network-cidr=10.244.0.0/16 --node-name=node1
      register: kube_output
      async: 600
      poll: 30
      ignore_errors: yes

    - name: ambil join command
      ansible.builtin.shell: kubeadm token create --print-join-command
      register: join_cmd_output

    - name: set fact join command
      set_fact:
        join_command: "{{ join_cmd_output.stdout }}"

- name: join worker ke master
  hosts: slave1,slave2
  become: yes
  tasks:
    - name: join cluster
      ansible.builtin.shell: "{{ hostvars[groups['master'][0]]['join_command'] }}"
task pertama yaitu untuk menarik config image agar proses init tidak terlalu lama atau memakan banyak sekali waktu hingga bisa time out dan proses init bisa eror,selanjutnya saya mengunakan builtin command untuk melakukan init di kubernetes karena saya sebelumnya sudah melakukan penarikan image agar proses init tidak memakan waktu terlalu lama,jadinya untuk proses init bakalan lebih singkat,trus saya juga menambahkan durasi di task init ini supaya jaga jaga jika saja kube menarik lagi image untuk kedua kalinya jadinya saya dengan sengaja menambahkan durasi waktu untuk init,di task berikutnya saya melakukan generate token dengan menggunakan modul shell trus saya simoan di variable bernama join_cmd_output,setelah itu di task berikutnya saya gunakan set fact,agar nantinya bisa di gunakan di task lainnya,masuk ke play kedua dimana semua node akan join ke kubernetes,di sini saya menggunakan modul shell untuk melakukan join,sama seperti di projek sebelumnya play kedua itu adalah join commandnya untuk di play ini khusus worker saja, si worker akan bertanya ke master “apakah ada variable yang bernama join_command? jika ada aku mau menggunakannya!!” kurang lebih seperti itu dari task di play 2 jika sudah gunakan command untuk membuat sebuah directory khusus kubernetes di home gunakan command
mkdir -p $HOME/.kube
sudo cp -i /etc/kubernetes/admin.conf $HOME/.kube/config
sudo chown $(id -u):$(id -g) $HOME/.kube/config
jika sudah install cni untuk network saya menggunakan flannel
kubectl apply -f https://github.com/flannel-io/flannel/releases/latest/download/kube-flannel.yml
cek apakah node sudah berhasil join gunakan coomand
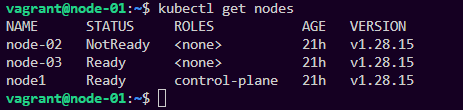
kubectl get nodes
output