Building a Pull-Based GitOps Pipeline: Jenkins CI + ArgoCD CD
.jpg)
Overview
jika sebelumnya saya hanya membangun infrastructure push based sekarang saya akan membangun pull based menggunakan argo cd,karena rasa penasaran saya yang selalu bergejolak dan muncul saya akhirnya memutuskan untuk belajar untuk membangun pull based dan memutuskan untuk menggunakan argo cd sebagai toolsnya,oke langsung saja masuk ke pembahaasanya
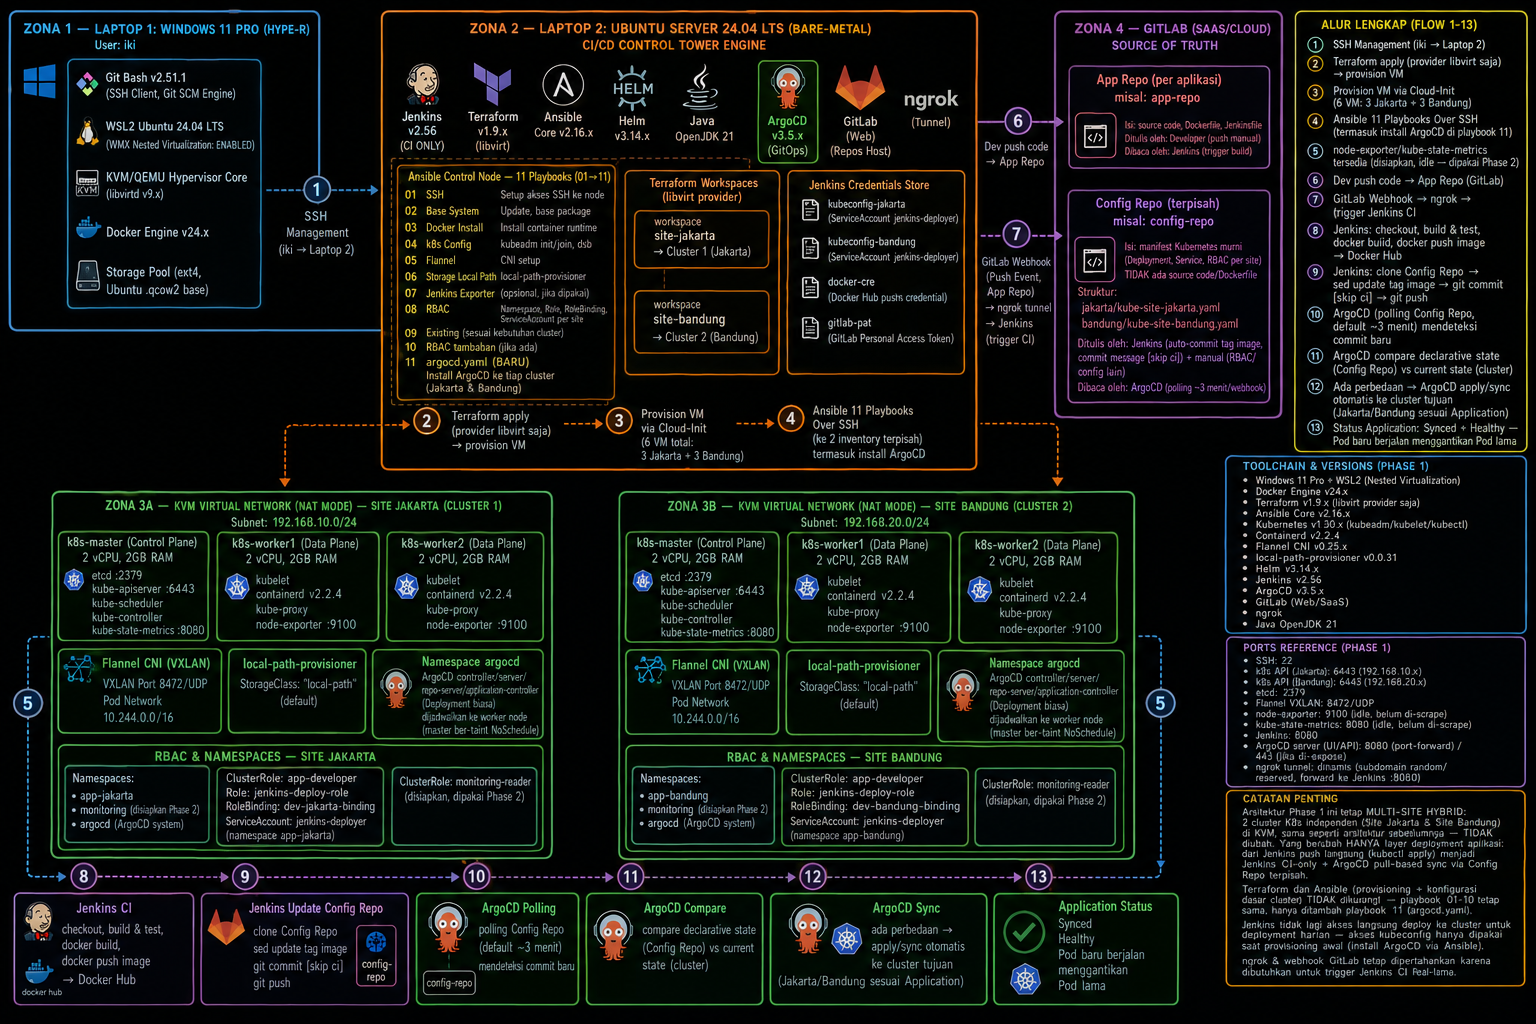
| Node | CPU | RAM | Storage | Network |
|---|---|---|---|---|
| Master-cluster-Jakarta | 2 cores | 2GB | 10GB | 1 Adapters ( Static Ip ) |
| Worker 1-cluster-Jakarta | 2 cores | 2GB | 10GB | 1 Adapters ( Static Ip ) |
| Worker 2-cluster-Jakarta | 2 cores | 2GB | 10GB | 1 Adapters ( Static Ip ) |
| Master-cluster-Bandung | 2 cores | 2GB | 10GB | 1 Adapters ( Static Ip ) |
| Worker 1-cluster-Bandung | 2 cores | 2GB | 10GB | 1 Adapters ( Static Ip ) |
| Worker 2-Cluster-Bandung | 2 cores | 2GB | 10GB | 1 Adapters ( Static Ip ) |
| Jenkins | 7 cores | 7GB | 240GB | Wlan |
STRUCTURE FOLDER
Ada dua config folder yang pertama untuk provisioning node,yang kedua itu untuk provsioning k8s yang pertama terlebih dahulu
terraform-setup/
├── .terraform/
├── compute.tf
├── main.tf
├── prep-vm.tf
├── compute-cluster-2.tf
├── prep-2.tf
lalu yang kedua
k8s/
├── ansible.cfg
├── inventory
├── playbook-allow-port.yaml
├── playbook-ip.yaml
├── playbook-config.yaml
├── playbook-join.yaml
├── playbook-kubernetes.yaml
├── playbook-pkg.yaml
├── playbook-swap.yaml
├── argocd.yaml
untuk structure folder code nantinya akan ada dua di masing-masing cluster terdiri dari
app-repo/
dan
config-repo/
Tools
- Wsl : v0.2.1
- Terraform : v1.15.8
- OS Laptop 1 : Windows 11 Pro
- OS WSL2 Subsystem : Ubuntu 24.04 LTS
- OS Ubuntu VM (K8s Nodes) : 24.04 LTS
- OS Ubuntu Jenkins Node (Bare Metal) : 25.04
- Kubernetes : 1.28
- Containerd : 2.2.4
- Java : 21
- Docker : v29.1.3
- Ansible : v2.16+
- Jenkins : 2.56
- Network : Flannel
- ArgoCD : v3.5.x
- GitLab : SaaS
- Ngrok
Reasoning
Kenapa saya memutuskan untuk membuat pull based infrastructure?karena karena dalam push based infra jenkins memegang kendali atas Ci/Cd jadinya jenkins push,buil,dan deploy semua dilakukan jenkins,dan juga jenkins memegang kubeconfig kasarnya memberikan kunci ke orang luar sementara argocd bertindak dari dalam jadi aman,kubeconfig tidak berada di external apps seperti push based,dan saya ingin sekali bereksperimen dan memiliki rasa penasaran karena ingin tahu cara kerja dari infrastructure pull based yang tadinya push based,dan di sisi lain saya bosan karena terus menerus membuat push based infrastructure,yang terakhir saya ingin mengasah skill saya juga dengan menantang diri saya mengenal hal baru atau teknologi baru,
prerequisites
Untuk syarat sebelum masuk ke projek ini ada beberapa kondisi yang harus di cek apakah sudah memenuhi atau belum
- K8S : Kubernetes sudah harus terinstall di kedua cluster
- LAPTOP 2 : Laptop sudah harus terinstall jenkins (Berperan sebagai Ci) dan Terrform
- WSL : Di wsll yang berjalan di laptop 1 sudah terinstall KVM/QEMU
- CLUSTER : 2 (Jakarta dan Bandung)
- NODE : 6 Node (masing-masing 3 node untuk setiap cluster)
Untuk melihat full project dasar dari project ini itu silahkan baca ini baca sampai instalasi dari k8s selesai,lalu untuk scaling ke dua cluster baca di case studies disini baca sampai proses provisioning cluster kedua selesai
Setup
Masuk ke bagian config karena kondisi infrastrcuture sudah ada dan harus ada 6 node atau domain dan 2 cluster sesuai dengan kondisi terakhir di case studies,jadi untuk infrastructurenya saya akan menggunakan infrastrcuture yang sama ingat hanya infrastrcuturenya saja jadi hanya membuat nodenya saja saya ulangi sekali lagi hanya pembuatan nodenya saja jadi sekarang harus ada 6 node dan 2 cluster,oke masuk ke playbook pertama yaitu pembuatan dari sa,clusterrole,dan role-binding langsung saja
vim service-account.yaml
|
apiVersion: v1
kind: ServiceAccount
metadata:
  name: argocd-deployer
  namespace: app-jakarta
NOTE!!! SETUP UNTUK CLUSTER ROLE DAN SERVICE ACCOUNT SEBENARNYA TIDAK PERLU KARENA ARGOCD SENDIRI TIDAK AKAN MENGGUNAKANNUA SAYA HANYA PENASARAN DAN COBA-COBA,BISA DI SKIP LANGSUNG KE INSTALLASI ARGOCD alasan kenapa saya membuat sa baru dan kenapa tidak menggunakan sa jenkins yang sebelumnya sudah dibuat disini karena perbedaan dari infrastructure yang cukup jauh dengan yang sebelumnya,jika sebelumnya saya sering membuat infrastructure dengan push based kali ini saya membuat pull based dan dikarenakan di push based jenkins melakukan semuanya mulai dari build,push lalu deployments (Ci/Cd) di pull based jenkins hanya melakukan build,push ke registry dan deployments dilakukan oleh argocd,maka dari itu saya perlu membuat sa baru lagi dengan clusterrole dan role-binding yang baru karena tanggung jawab atau tugas untuk deployments ada di argocd,dan juga kenapa saya tidak menggunakan sa default karena menurut saya tidak menarik saja hehe,oke jika sudah dengan sa masuk ke clusterrole
vim clusterrole.yaml
|
apiVersion: rbac.authorization.k8s.io/v1
kind: ClusterRole
metadata:
  name: argocd-deployler-role
rules:
- apiGroups: ["","apps"]
  resources: ["secrets","services","pods","deployments"]
  verbs: ["get", "watch", "list","get", "watch", "create", "update", "patch", "delete"]
untuk bagian dari clusterrole di rulesnya sama saja hanya reuse dari config di push based dan rename nama dari clusterrole oke masuk ke role binding
apiVersion: rbac.authorization.k8s.io/v1
kind: RoleBinding
metadata:
  name: argocd-role-binding
  namespace: app-jakarta
subjects:
- kind: ServiceAccount
  name: argocd-deployer
  namespace: app-jakarta
roleRef:
  kind: ClusterRole
  name: argocd-deployler-role
  apiGroup: rbac.authorization.k8s.io
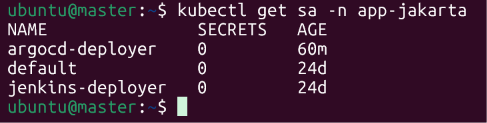
oke untuk role-binding kurang lebih seperti diatas masih sama denga push based karena memang untuk clusterrole dan role-binging itu reuse,kenapa tidak ada secret config untuk token? karena argocd itu sendiri sudah berjalan di dalam cluster dan tidak butuh token untuk digenerate manual tidak seperti jenkins yang merupakan external app butuh akses ke dalam cluster dan harus manual generate karena jenkins tidak bisa generate token sendiri didalam cluster,sementara itu argocd bisa generate token sendiri didalam cluster oleh kubelet jadinya argocd tidak perlu generate token apapun tidak seperti jenkins harus generate token lalu disimpan di secret itulah kenapa kali ini tidak ada secret.yaml dan kubeconfig.sh,jika sudah cek ke cluster gunakan command
kubectl get sa -n app-jakarta
lalu untuk clusterrole bisa gunakan command
kubectl get clusterrole
lalu untuk test apakah sa memang berjalan dengan semestinya gunakan command
kubectl auth can-i get pods --as=system:serviceaccount:app-jakarta:argocd-deployer -n app-jakarta
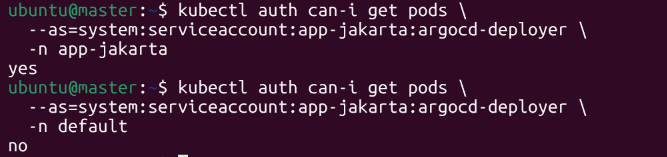
lalu untuk installasi argocd
vim argocd.yaml
|
- name: install argocd
  hosts: masters,masters-cluster-2
  become: yes
  become_user: ubuntu

  tasks:
    - name: create namespace
      ansible.builtin.shell: kubectl create namespace argocd
    - name: install argo
      ansible.builtin.shell: kubectl apply -n argocd --server-side --force-conflicts -f https://raw.githubusercontent.com/argoproj/argo-cd/v3.5.3/manifests/install.yaml
ada yang berbeda dengan playbook biasanya di playbook argocd ini biasanya menggunakan root user kali ini saya menggunakan user ubuntu,kenapa? karena didalam tasks argocd akan ada penggunaan dari command kubectl sedangkan kubeconfig ada di user ubuntu,jika saja menggunaakn user root akan terjadi error api,karena kubeoconfig di ubuntu system akan bingung jika sudah gunakan command
ansible-playbook playbook.yaml
|
ansible-playbook argocd.yaml
tunggu hingga proses selesai jika sudah cek menggunakan command
kubectl get pods -n argocd
karena semua pods argocd akan berjalan otomatis didalm namespace argocd ketika berhasil diinstall
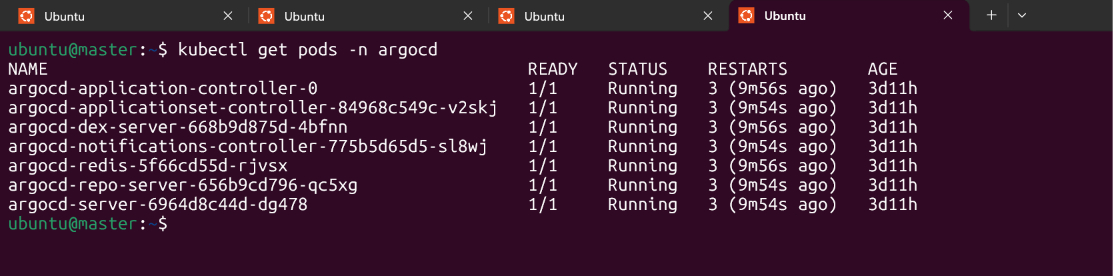
diatas untuk cluster 1 jakarta
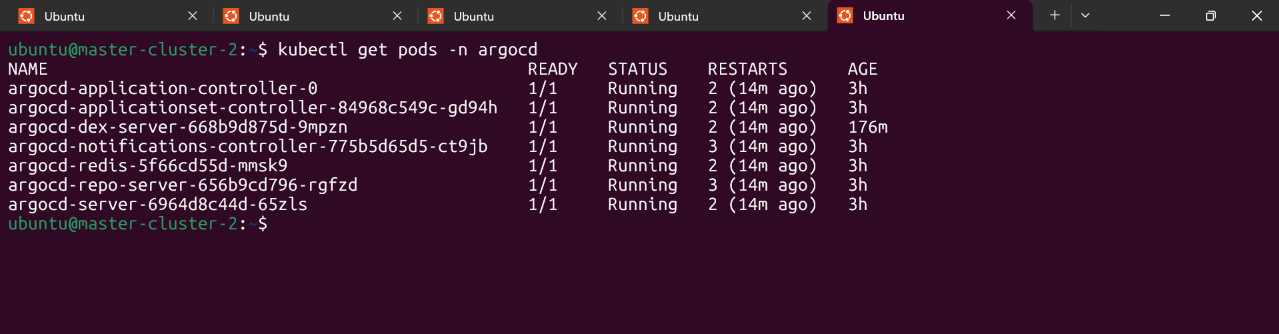
dan diatas untuk cluster 2 bandung,oke sekarang sudah ada argocd di masing masing cluster sekarang port forward agar dashboard bisa diakses tapi sebelum itu lihat service port dari argo terlebih dahulu
kubectl get svc -n argocd
trus lihat pada bagian service bernama
argocd-server
nah service itu yang dibutuhkan gunakan kubectl port-forward command catat portnya
lakukan di kedua cluster
|
kubectl port-forward svc/argocd-server 8888:port-svc --address=0.0.0.0 -n argocd &
jika sudah masuk ke bagian selanjutnya di wsl untuk socat
wsl
|
socat TCP-LISTEN:local-port,bind=0.0.0.0,fork TCP:10.10.10.ip-node:8888 &
ganti sesuai dengan cluster port jangan sampai nabrak gunakan port yang berbeda ,masuk ke browser dan pastikan menggunakan browser yang berbeda agar tidak ada session yang saling menabrak saya menggunakan akun yang berbeda
localhost:ip
maka akan muncul tampilan login seperti ini
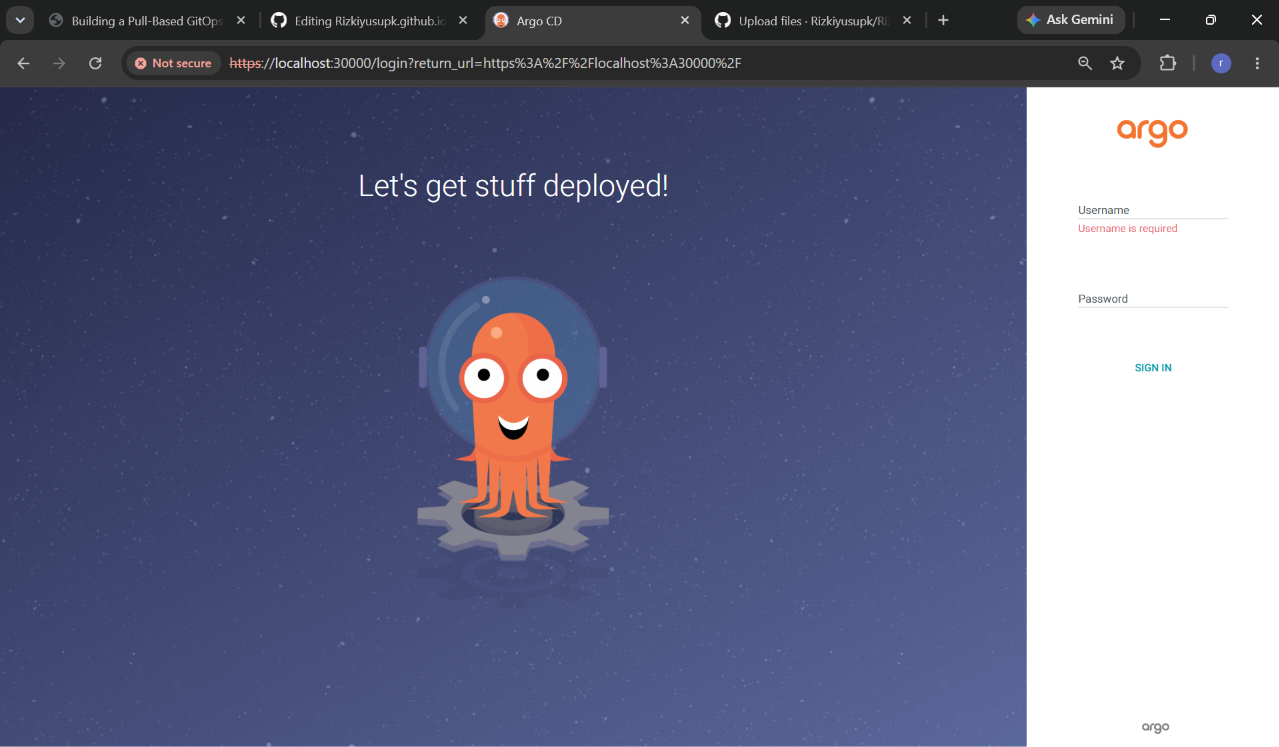
dan satunya lagi
oke jika sudah agar bisa masuk ke tampilan dashboard dari argocd pertama tama ambil password terlebih dahulu di cluster masing masing untuk argocd masing masing gunakan command
kubectl -n argocd get secret argocd-initial-admin-secret -o jsonpath="{.data.password}" | base64 -d; echo
oke jika sudah mendapatkan passwordnya masukan admin sebagai username dan password yang tadi sudah di copy pastekan ke kolom password lalu akan dibawa ke menu dashboard seperti ini
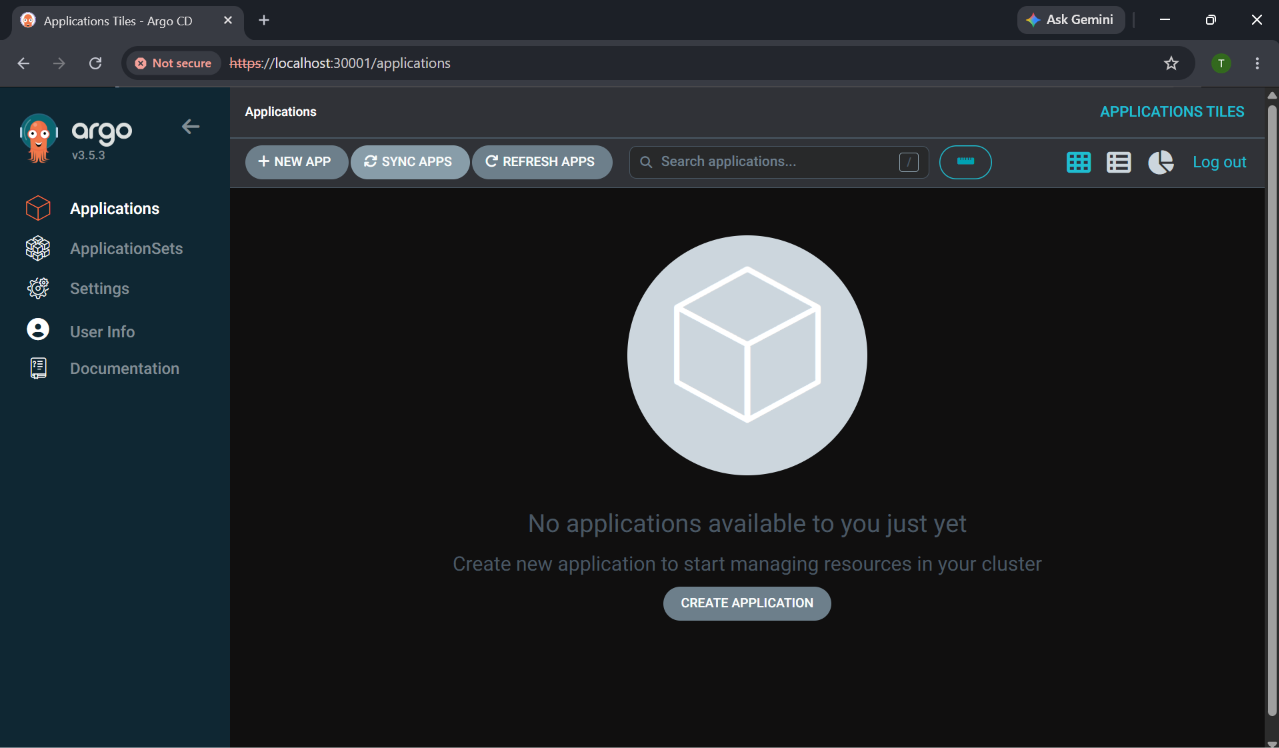
oke masuk ke lagnkah selanjutnya yaitu jenkins,masuk ke dashboard jenkins gunakan browser bebas apa saja lalu masuk ke ip laptop 2
ip-laptop-2:port
oke jika sudah masuk kita akan membuat credentials yang nantinya akan digunakan sebagai credentials di pipeline karena jenkins disini hanya berfungsi sebagai Ci dan bukan full Ci/Cd jadinya jenkins hanya akan build image lalu push ke registry dan juga berfungsi untuk clone repo config nantinya akan butuh dua credentials untuk gitlab dan docker,docker untuk push ke docker hub sebagai regitstry dan gitlab untuk clone lalu push kembali ke repo yang nantinya akan di cek oleh argocd,masuk ke settings di pojok kanan atas di dashboard dari jenkins lalu masuk atau cari section credentials jika sudah masuk ke menu global
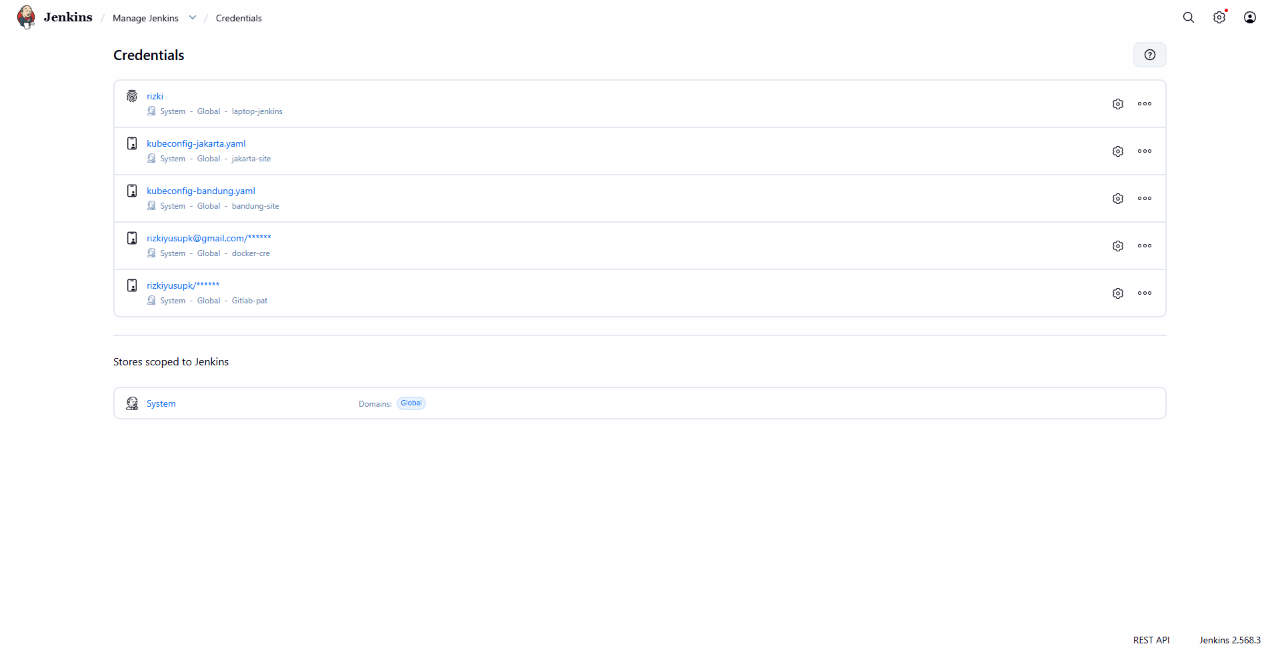
lalu add credentials,untuk tipenya username dan password,buat dua sesuaikan namanya dengan credentials yang dibutuhkan,untuk docker-cre isi dengan username dan password yang dipakai di dockerhub lalu untuk gitlab-credentials pakai personal access token dengan nama Gitlab-pat generate terlebh dahulu,jika sudah di generate gunakan username gitlab atau username email lalu gunakan personal access token sebagai password,jika sudah simpan credentials tadi lalu masuk ke gitlab,sekarang saya akan mencoba testing apakah system berjalan dan untuk testing saya hanya akan menguji satu cluster yaitu cluster jakarta,oke langsung saja masuk ke tahap pertama yaitu membuat dua repo di gitlab,oke buat terlebih dahulu dua repo dengan nama
repo-app
&
repo-config
saya jelaskan terlebih untuk repo app isinya itu terdiri dari semua file yang akan mendukung app agar berjalan dengan baik seperti Jenkinsfil,Dockerfile,file code (html,css,javascript) lalu untuk config app itu berisi semua file yang mendukung deployments berjalan dengan baik seperti file manifest kubernetes,entah itu deployments,secret,service,dll.Kurang lebih seperti itu jika sudah membuat dua repo yang dibutuhkan masuk ke tahap selanjutnya buat pipeline perlu diketahui bahwa hanya akan ada satu repo yang akan link atau terkoneksi dengan pipeline karena workflownya nanti akan seperti
dev push ke app-repo -> docker build & push code ke app-repo & image ke registry -> clone repo ubah image sesuai dengan tag lalu push repo -> argo deteksi ada perbuhan lalu apply
dan perlu diketahui bahwa perlu manual commit terlebih dahulu ke config-repo,jika saja tidak melakukan manual commit terlebih dahulu maka akan terjadi error karena jenkins ke bingungan untuk mengedit file manifest misalkan deployment jika tidak ada manual commit maka tidak akan ada file yang akan di edit dialam jenkinsfile,maka jenkins akan memunculkan error karena bingung setelah git clone lalu ada perintah untuk edit file tetapi filenya belum ada,kurang lebih seperti ini
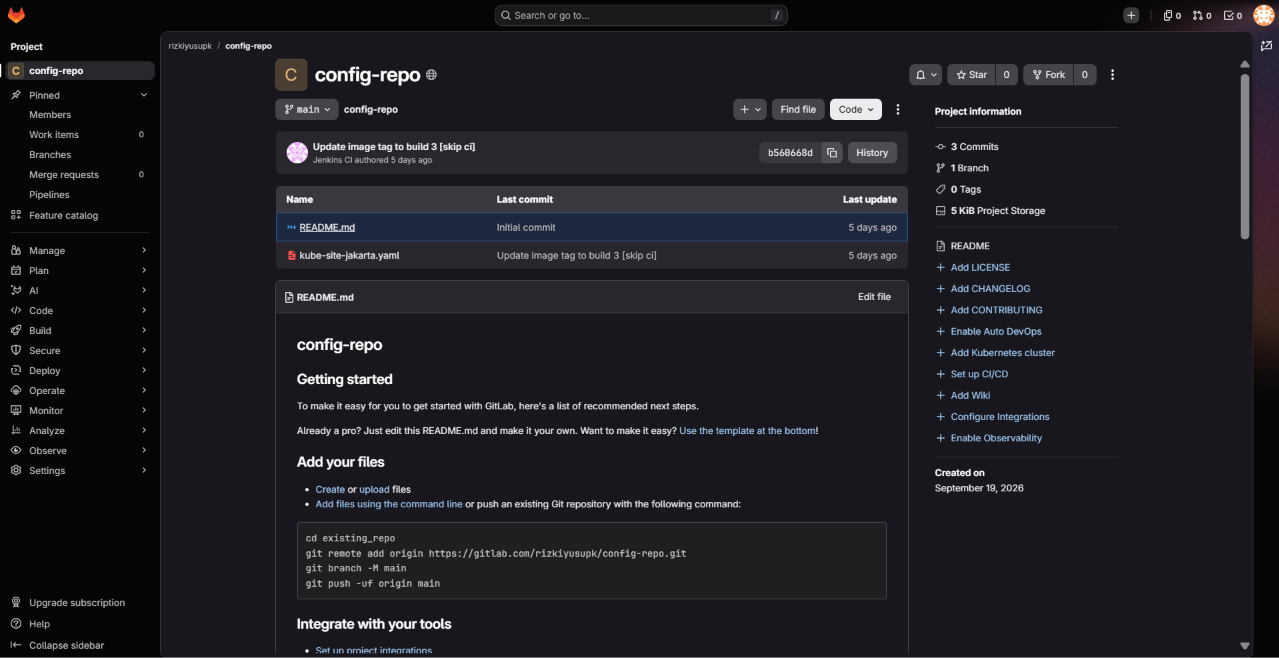
akan ada manifest untuk config-repo sudah dibahas sebelumnya diatas tentang isi dari app-repo dan config-repo,sebagai contoh diatas saya melakukan initial commit manual dengan upload manifest deployment,ingat ini hanya testing jadinya hanya satu file oke jika sudah,sekarang buat pipeline dahulu,untuk membuat pipeline caranya sama saja seperti biasa bisa di cek di sini ataupun disini,caranya sama saja seperti membuat pipeline pada umumnya dan jangan lupa link ke app-repo,ingat hanya satu repo yang akan di link ke pipeline,jika sudah git clone app-repo setelah itu buat Dockerfile untuk site jakarta dan file html dari site jakarta karena saya akan melakukan test menggunakan site jakarta,isi filenya sama saja dengan projek-projek sebelumnya
vim Dockerfile.jakarta
|
FROM nginx:latest

COPY ./site-jakarta.html /usr/share/nginx/html/index.html
lalu untuk file html
vim site-jakarta.html
|
<h1>HALO DARI SITE JAKARTA</h1>
jika sudah selesai dengan dua file tadi masuk ke file Jenkinsfile
vim Jenkinsfile
|
pipeline {
    agent any
    stages {
        stage('Build & Push Imagee - Jakarta') {
            steps {
                withCredentials([usernamePassword(credentialsId: 'docker-cre', usernameVariable: 'DOCKER_USER', passwordVariable: 'DOCKER_PASS')]) {
                    sh """
                        docker build -f Dockerfile.jakarta -t rizki736/site-jakarta-image:${BUILD_NUMBER} .
                        echo \$DOCKER_PASS | docker login -u \$DOCKER_USER --password-stdin
                        docker push rizki736/site-jakarta-image:${BUILD_NUMBER}
                    """
                }
            }
        }
        stage('Update Config Repo') {
            steps {
                withCredentials([usernamePassword(credentialsId: 'Gitlab-pat', usernameVariable: 'GIT_USER', passwordVariable: 'GIT_TOKEN')]) {
                    sh """
                        rm -rf config-repo-jakarta-site-clone
                        git clone https://\${GIT_USER}:\${GIT_TOKEN}@gitlab.com/rizkiyusupk/config-repo-jakarta-site.git config-repo-jakarta-site-clone
                        cd config-repo-jakarta-site-clone

                        sed -i 's|image: rizki736/site-jakarta-image.*|image: rizki736/site-jakarta-image:${BUILD_NUMBER}|' kube-site-jakarta.yaml

                        git config user.email "jenkins@ci.local"
                        git config user.name "Jenkins CI"
                        git add kube-site-jakarta.yaml
                        git commit -m "Update image tag to build ${BUILD_NUMBER} [skip ci]"
                        git push origin main
                    """
                }
            }
        }
    }
}
untuk stage pertama itu berupa build image lalu login menggunakan credentials yang tadi sudah dibuat dan sesuaikan dengan nama credentials untuk variablenya karena akan terjadi error jika saja ada sedikit perbedaan saja,masuk ke stage berikutnya nah disinilah bagian dimana nantinya jenkins akan push ke config-repo dan seperti yang sudah saya katakan bahwa perlu manual commit terlebih dahulu karena di stage ini setelah rm config-repo (ini dilakukan karena jika saja sudah ada config-repo) lalu clone dan setelah clone config-repo ubah tag image dengan mengambil nomor tag image dari build number (build number adalah angka yang menjadi urutan event di pipeline yang ada #1 itu build number 1 dan seterusnya ) lalu untuk flag -f sendiri itu merupakan flag file yang membuatn path menunjuk ke file yang ingin dijadikan docker image misalkan ingin membuat image jakarta berarti menunjukan ke arah dockerfile jakarta,-f sendiri sering digunakan ketika memiliki banyak sekali dockerfile lanjut ke bagian manifest yang akan digunakan untuk deployment dan berada di config-repo
vim kube-site-jakarta.yaml
|
apiVersion: apps/v1
kind: Deployment
metadata:
  name: apps1
  labels:
    apps1: test
spec:
  replicas: 1
  selector:
    matchLabels:
      apps1: test
  template:
    metadata:
      labels:
        apps1: test
    spec:
      containers:
        - name: nginx
          image: rizki736/site-jakarta-image:5
          ports:
            - containerPort: 80


---
apiVersion: v1
kind: Service
metadata:
  name: apps1-service
spec:
  selector:
    apps1: test
  ports:
    - port: 80
      targetPort: 80
      nodePort: 30000
      protocol: TCP
  type: NodePort
dan dikarenakan config app harus melakukan manual commit buat file dengan nama yang sama dan code yang sama melalui gitlab ui atau bisa dengan clone repo test lalu push kembali,oke jika sudah seharusnya ada beberapa file didalam app-repo
app-repo/
├── Dockerfile.jakarta
├── site-jakarta.html
├── Jenkinsfile
dan untuk config-repo terdapat file manifest k8s (sudah manual commit)
config-repo/
├── kube-site-jakarta.yaml
oke jika semua file yang dibutuhkan untuk test sudah ada giliran setup di argocd langsung saja masuk ke dashboardnya,lalu buat atau create application
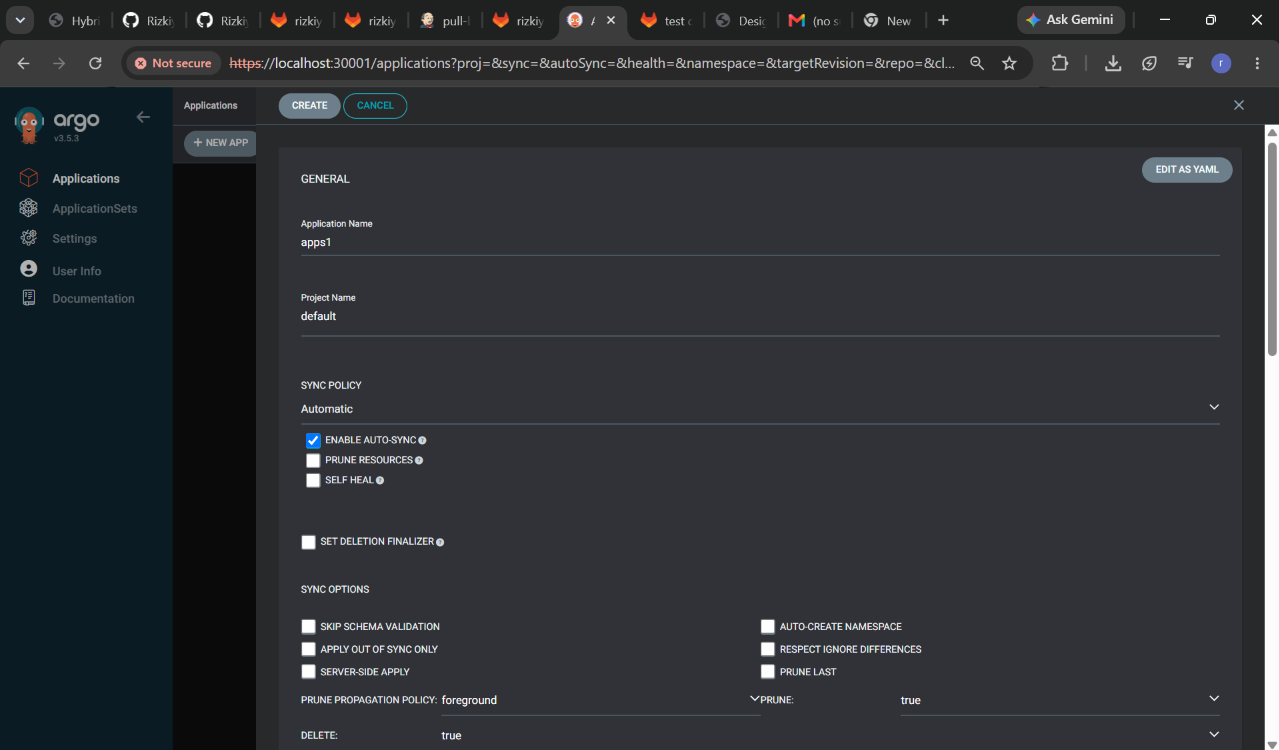
akan dibawa ke tampilan seperti diatas,isi kolom untuk application name saya beri nama apps1 lalu untuk nama project beri nama default saja untuk testing jika sudah lanjut untuk bagian sync policy nah untuk bagian ini pilih automatic saya jelaskan kenapa bagian ini harus automatic,di bagian sync policy akan ada dua pilihan antara manual dan automatic untuk bagian manual ketika argo ingin apply perubahan harus ada seseorang yang menyutujui apply tersebut secara manual dan berulang-ulang selama policy sync masih ke manual untuk automatic sendiri itu ya otomatis tidak perlu approval seseorang,oke lanjut
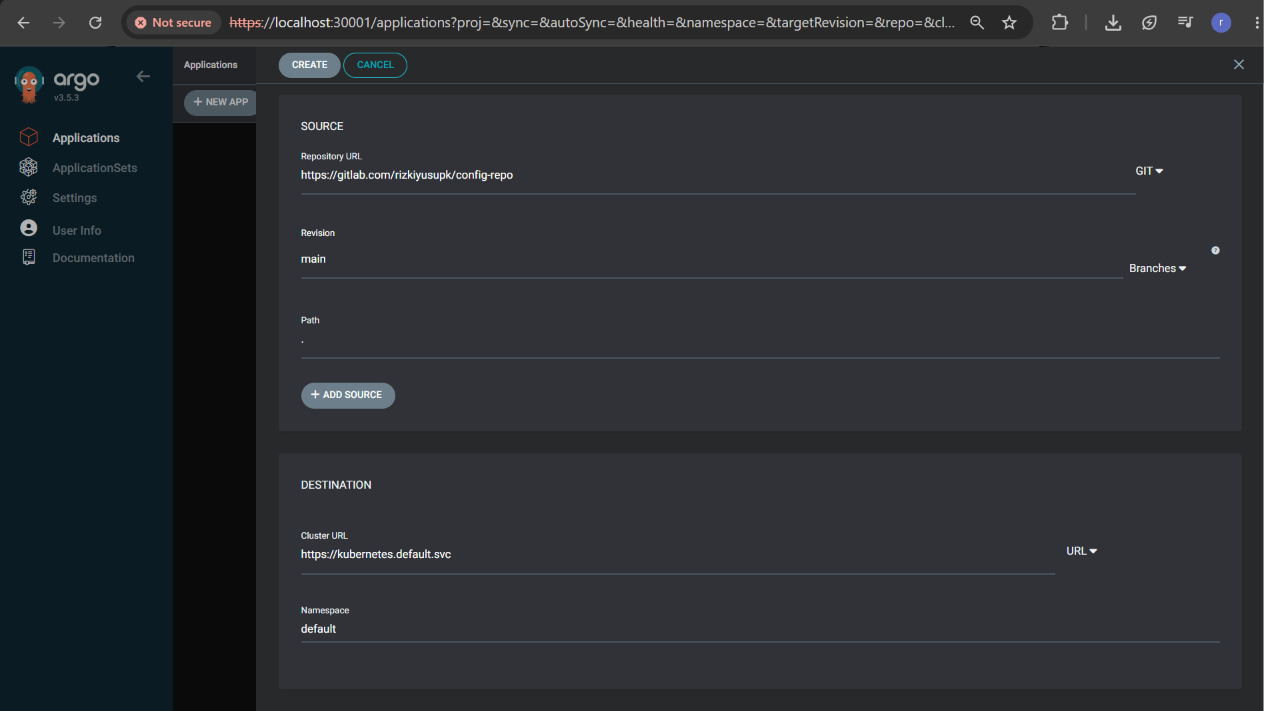
masuk ke section selanjutnya yaitu untuk bagian source isi dengan link config-repo nah kenapa config-repo karena isi dari config repo adalah segala sesuatu yang akan mempengaruhi deploymen
sebagai contoh didalam config-repo yang sebelumnya sudah di manual commit terdapat manifest untuk deployment jadinya argocd akan membandingkan kondisi repo di current state dengan
declarative state,lalu masuk ke bagian selanjutnya yaitu branch gunakan branch yang memang branch utama dari repo lalu untuk path itu “.” artinya root,kenapa? karena didalam config-repo
hanya ada satu file manifest dan memang terletak di luar tidak didalam directory manapun,jadinya argocd tidak usah kebingungan mencarinya karena memang manifest ada di luar,masuk ke
bagian selanjutnya,untuk bagian cluster url biarkan default saja dan untuk namespace isikan default karena memang ini hanya testing,dan sisanya biarkan jangan diubah,jika dalam yaml
akan menjadi seperti ini
metadata:
  name: apps1
spec:
  destination:
    namespace: default
    server: ''
  source:
    path: .
    repoURL: https://gitlab.com/rizkiyusupk/config-repo
    targetRevision: main
  sources: []
  project: default
  syncPolicy:
    automated:
      prune: false
      selfHeal: false
      enabled: true
oke jika sudah klik create lalu pindah ke cli di app-repo lagi jika dirasa semua sudah siap seperti ngrok,pipeline sudah ada,Jenknsfile,Dockerfile,dan code file maka semuanya sudah siap tinggal lakukan push
git add .
git commit -m "test"
git push origin main
oke cek secara berkala ke dashboard jenkins apakah ada build
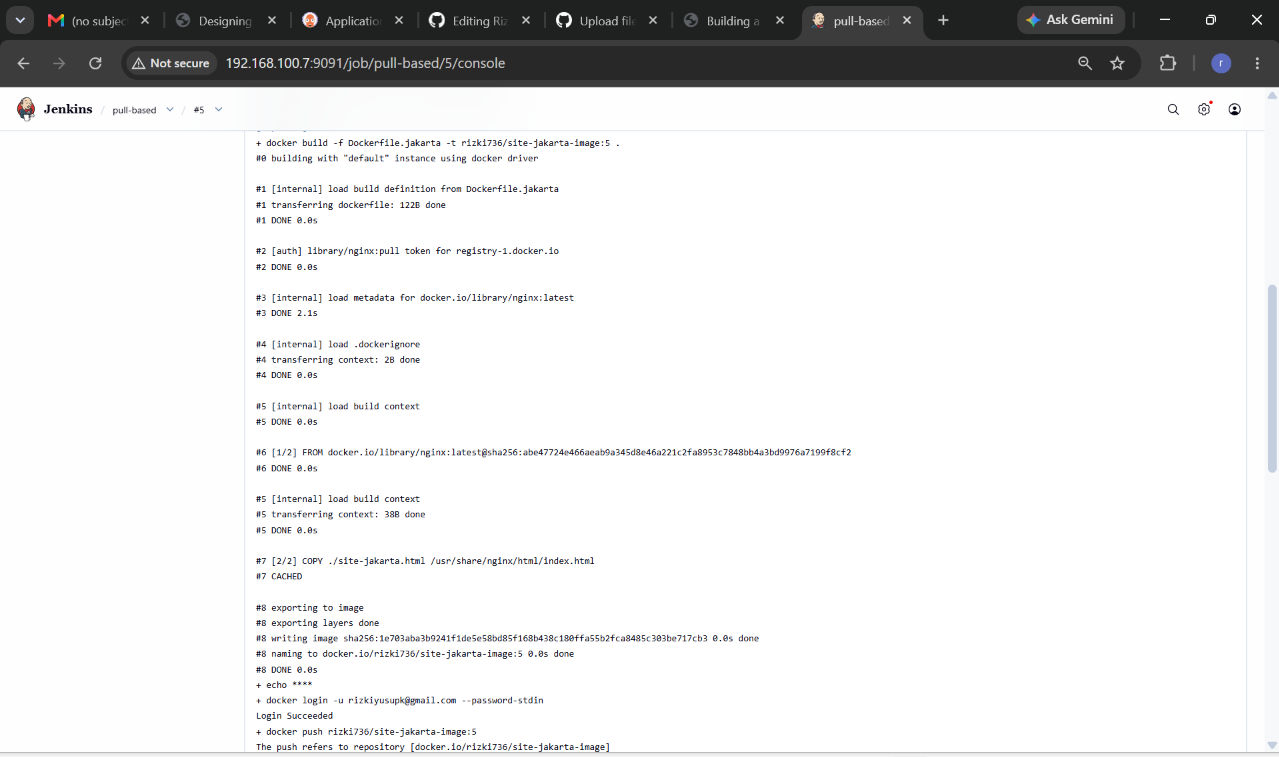
oke ternyata sudaha ada build dan pipeline bisa dilihat ada proses yang berjalan dan semuanya berhasil mulai dari build image dari file code html lalu docker push ke registry setelah itu ada proses selanjutnya yaitu
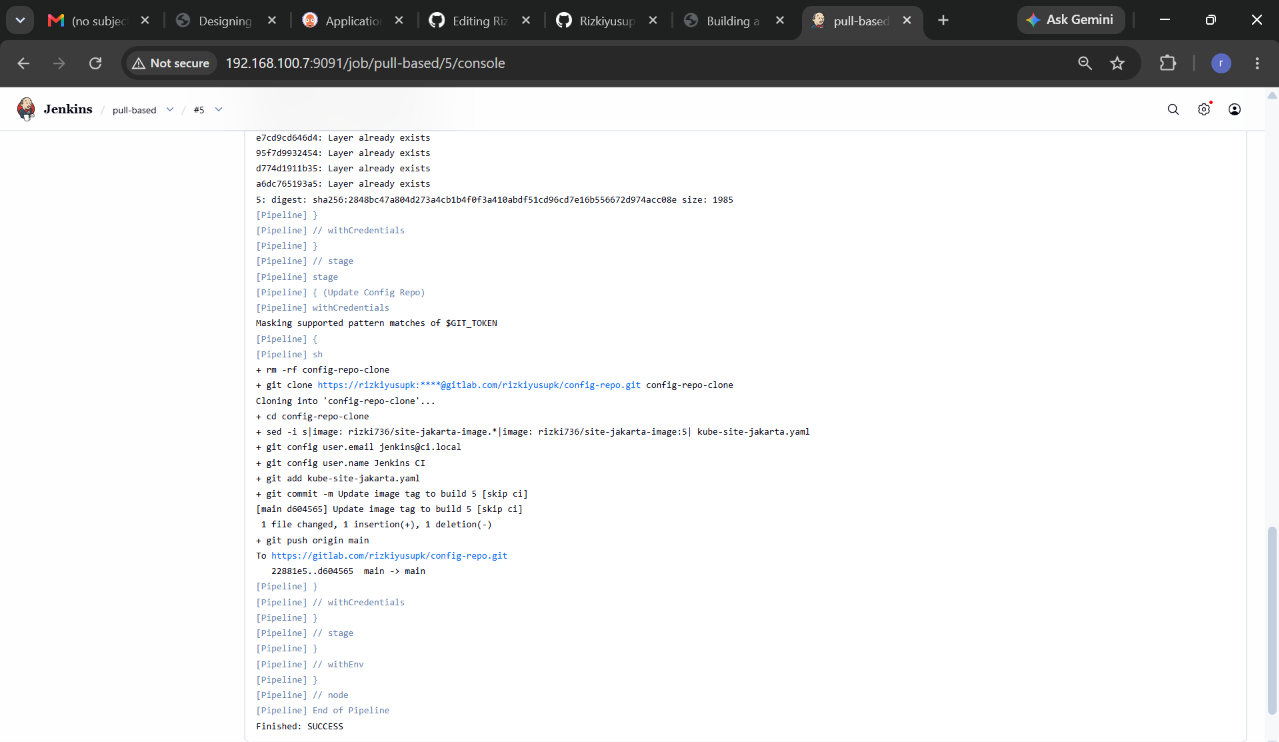
proses clone config-repo lalu edit file manifest menggunakan sed dengan mencari tag di file manifest k8s sesuai dengan apa yang saya katakan sebelumnya bahwa tag image itu digantikan dengan build number jadinya tag image diganti dengan tag yang baru di baris sed,lalu di push kembali oleh jenkins setelah itu argocd mendeteksi adanya perubahan direpo dan membandingkan keadaan di current state dengan yang ada di repo (declarative state) lalu jika sudah cek ke dashboard argocd apakah ada proses sync yang sedang berlangsung
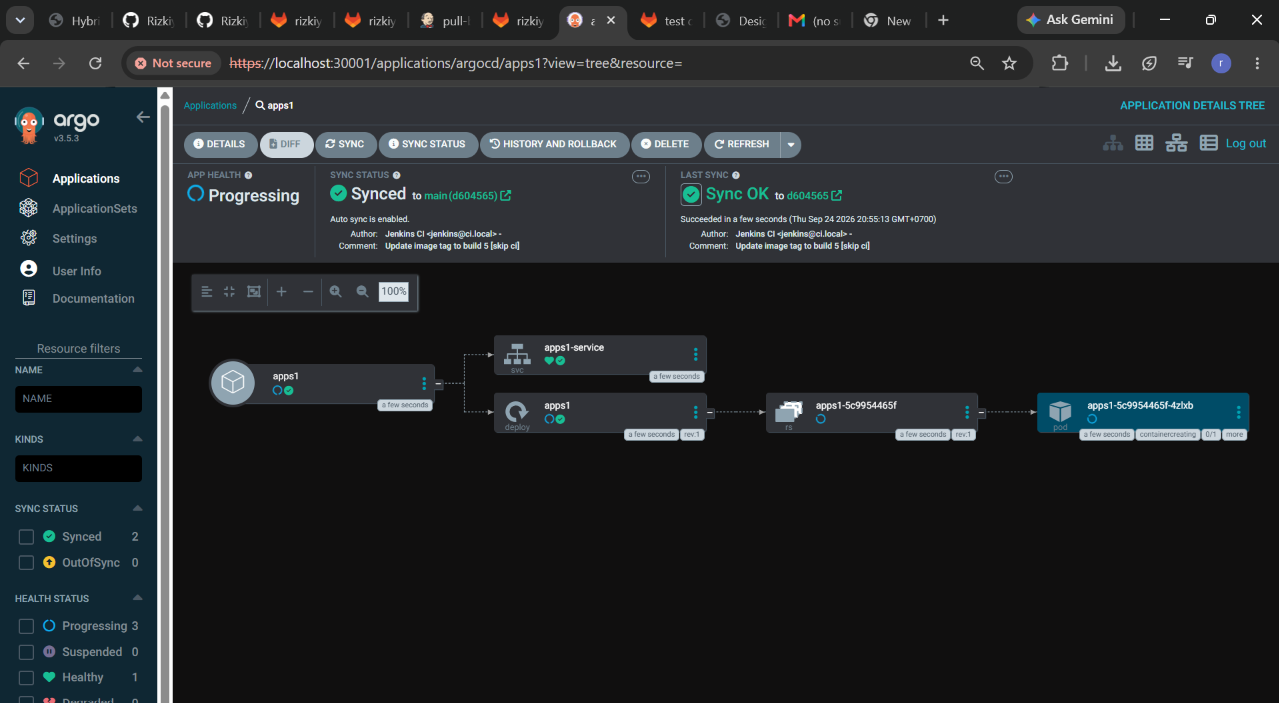
ternyata sudah ada proses sync yang sedang berlangsung tunggu beberapa saat hingga proses selesai dan keadan sync menunjukan status healty,oke cek ke cluster apakah ada deployment
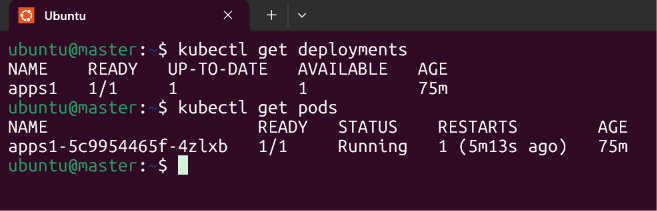
oke ternyata ada dan mari cek apakah isi dari deployments sesuai dengan code html, langsung saja gunakan command
di wsl
|
socat TCP-LISTEN:30005,bind=0.0.0.0,fork TCP:10.10.10.80:30000  &
jika sudah cek di browser gunakan localhost
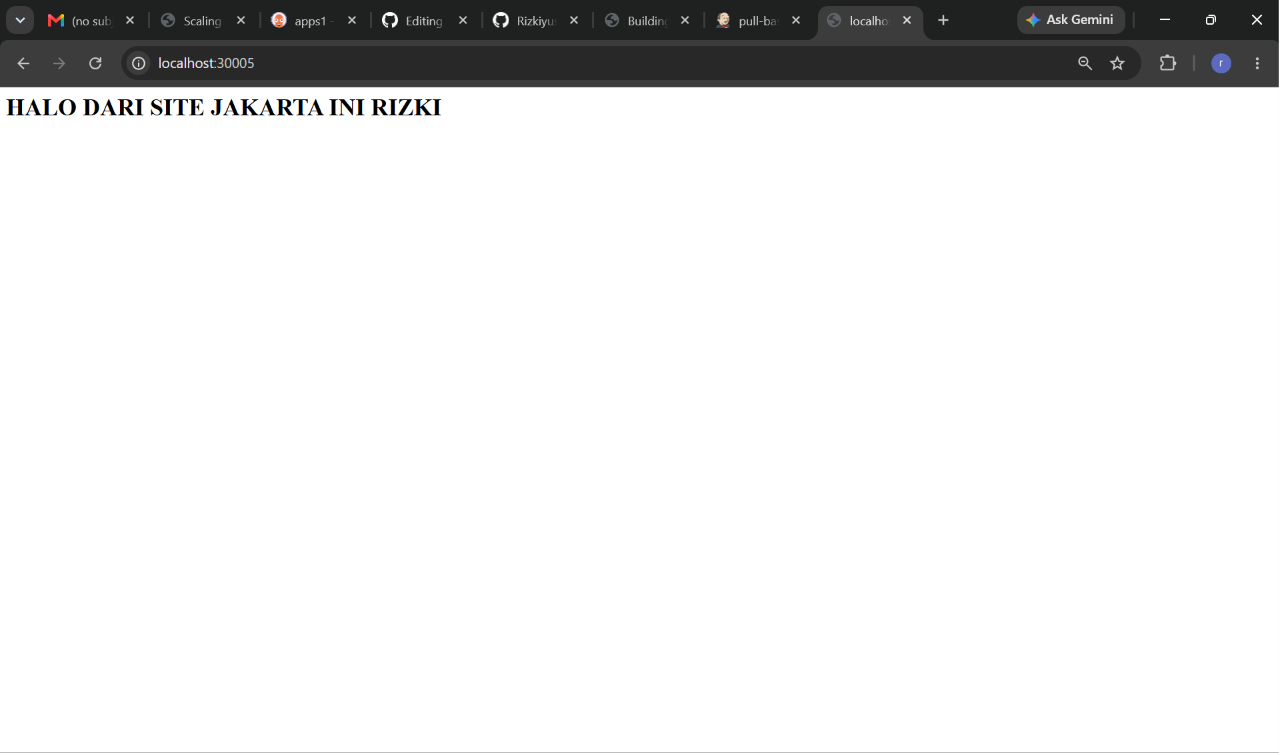
oke sudah ada berarti alur sistem sudah berjalan dengan baik,jika sudah selesai dengan testingnya masuk ke tahap selanjutnya yaitu,membuat repo,oke karena untuk satu cluster ada dua repo maka dengan dua cluster akan ada 4 repo dua repo app dan dua config repo dan masing masing itu,dua untuk site jakarta dan dua untuk site bandung
site-jakarta/
|
app-repo-site-jakarta-site
config-repo-jakarta-site
dan
site-bandung/
|
app-repo-bandung-site
config-repo-bandung-site
oke jika sudah tahu structure untuk repo yang akan dibuthukan tinggal eksekusi saja langsung ke gitlab lalu buat semua repo yang akan digunakan
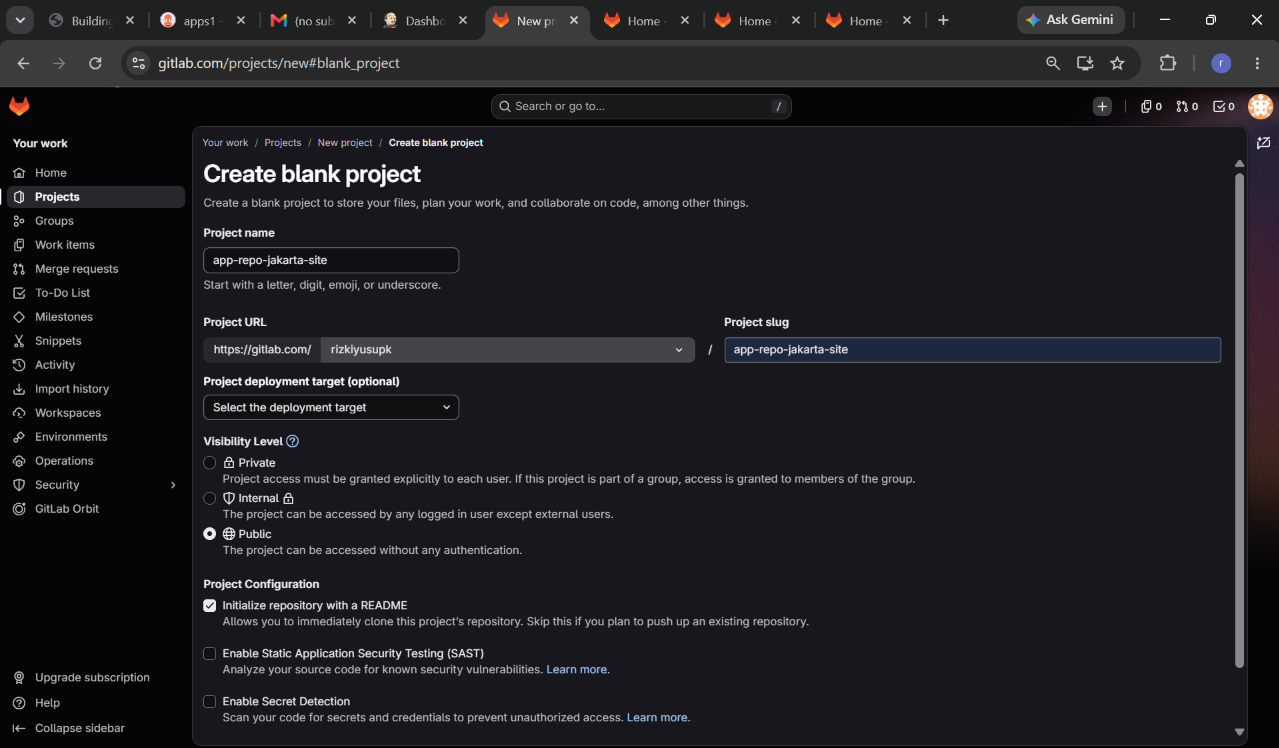
kurang lebih seperti diatas buat public,jika sudah klik tombol create lalu buat lagi 3 sisanya,oke jika sudah masuk ke tahap selanjutnya yaitu pembuatan pipeline,ingatt untuk pipeline hanya terlink total ke 2 repo di 2 cluster,jadinya 1 cluster 1 repo yang terlink atau terhubung ke pipeline dan haruss app-repo yang akan terhubung dengan pipeline,untuk cara membuat pipeline dan menghubungkannya sama saja seperti diatas tidak ada bedanya jika sudah akan menjadi seperti ini
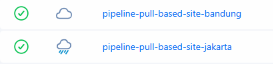
untuk namanya bebas,dan pastikan ngrok berjalan atau tidak akan ada error bahwa webhook tidak sampai ke Jenkins,ok jika sudah membuat pipeline dan webhook berjalan clone dua app repo ke laptop 2
git clone https://url
lalu buka dua terminal dan masing-masing masuk ke folder jika sudah masih ingat kan dengan folder test yang sudah di pakai sebelumnya untuk testing
app-repo/
├── Dockerfile
├── Jenkinsfile
├── site-jakarta.html
copy semua file tadi kedalam app-repo-jakarta-site,lalu ada sedikit perubaha dalam Jenkinsfile
vim Jenkinsfile
|
pipeline {
    agent any
    stages {
        stage('Build & Push Imagee - Jakarta') {
            steps {
                withCredentials([usernamePassword(credentialsId: 'docker-cre', usernameVariable: 'DOCKER_USER', passwordVariable: 'DOCKER_PASS')]) {
                    sh """
                        docker build -f Dockerfile.jakarta -t rizki736/site-jakarta-image:${BUILD_NUMBER} .
                        echo \$DOCKER_PASS | docker login -u \$DOCKER_USER --password-stdin
                        docker push rizki736/site-jakarta-image:${BUILD_NUMBER}
                    """
                }
            }
        }
        stage('Update Config Repo') {
            steps {
                withCredentials([usernamePassword(credentialsId: 'Gitlab-pat', usernameVariable: 'GIT_USER', passwordVariable: 'GIT_TOKEN')]) {
                    sh """
                        rm -rf config-repo-jakarta-site-clone
                                             ↑ ganti jadi site lain
                        git clone https://\${GIT_USER}:\${GIT_TOKEN}@gitlab.com/rizkiyusupk/config-repo-jakarta-site.git config-repo-jakarta-site-clone
                        cd config-repo-jakarta-site-clone                                           ↑ disini ubah diakhir url masing-masing

                        sed -i 's|image: rizki736/site-jakarta-image.*|image: rizki736/site-jakarta-image:${BUILD_NUMBER}|' kube-site-jakarta.yaml

                        git config user.email "jenkins@ci.local"
                        git config user.name "Jenkins CI"
                        git add kube-site-jakarta.yaml
                        git commit -m "Update image tag to build ${BUILD_NUMBER} [skip ci]"
                        git push origin main
                    """
                }
            }
        }
    }
}
INGAT BAHWA INI DILAKUKAN DI REPO MASING MASING JADI SESUAIKAN DENGAN NAMA REPO MASING MASING ada perubahan dalam link ketika proses cloning alasan dibalik perubahan pada file Jenkins ini karena ya simplenya ketika command clone dipakai nama dari repo berbeda dan akan menyebabkan error ya bukan error yang menyebabkan workflow berhenti tapi salah push ke repo lain itulah yang menyebabkan perubahan kecil di Jenkinsfile untuk site jakarta ini,dan untuk perubahan selanjutnya yaitu di bagian manifest,masih ingat dengan file kubernetes manifest?ya file yang dipush terlebih dahulu ke config repo,file itu juga copy terlebih dahulu lalu
vim kube-site-jakarta.yaml
|
apiVersion: apps/v1
kind: Deployment
metadata:
  name: apps1
  labels:
    apps1: test
  namespace: app-jakarta <--
spec:
  replicas: 1
  selector:
    matchLabels:
      apps1: test
  template:
    metadata:
      labels:
        apps1: test
    spec:
      containers:
        - name: nginx
          image: rizki736/site-jakarta-image:4
          ports:
            - containerPort: 80


---
apiVersion: v1
kind: Service
metadata:
  name: apps1-service
  namespace: app-jakarta <--
spec:
  selector:
    apps1: test
  ports:
    - port: 80
      targetPort: 80
      nodePort: 30001
      protocol: TCP
  type: NodePort
untuk preubahan di file manifest terdapat di namespace karena sekarang masuk ke workflow utama dan bukan testing saya akan menggunakan namespace sebagai salah satu inti dari workflow yaitu penggunaan namespace,oke jika sudah dengan perubahan untuk namespca upload ke config-repo
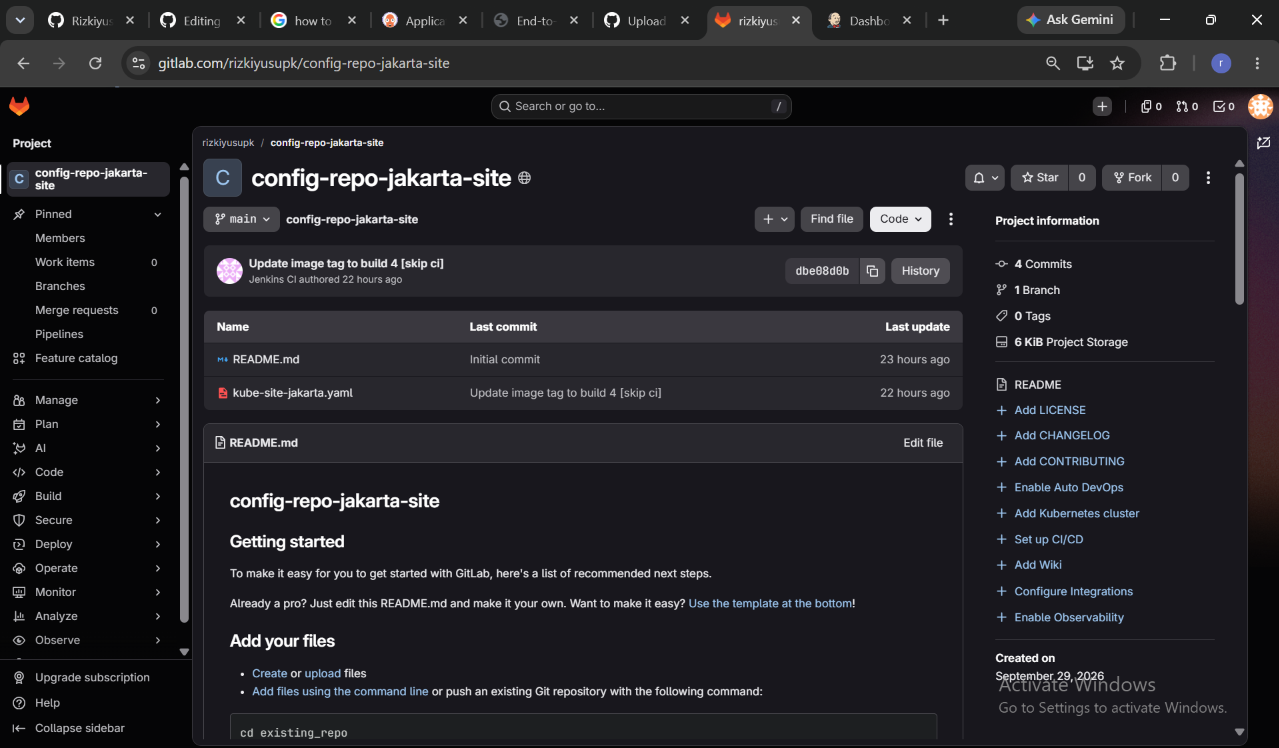
nantinya akan menjadi seperti diatas bebas jika manual commit dilakukan melalui web ui atau clone terlebih dahulu lalu push manual itupun tidak masalah,lalu jangan lupa dengan nama Dockerfile menjadi
mv Dockerfile Dokerfile.jakarta
menyesuaikan dengan nama di Jenkinsfile masing-masing oke lanjut copy semua file yang ada di app-repo-jakarta-site tadi ke app-repo-bandung-site,lalu edit seperti nama file menjadi bandung-site
vim site-bandung.html
|
<h1>HALO DARI SITE BANDUNG INI RIZKI</h1>
oke jika sudah lanjut ke Dockerfile ubah menjadi
vim Dockerfile.bandung
|
FROM nginx:latest

COPY ./site-bandung.html /usr/share/nginx/html/index.html
jika sudah lanjut ke bagian selanjutnya yaitu Jenkinsfile
vim Jenkinsfile
|
pipeline {
    agent any
    stages {
        stage('Build & Push Image - Jakarta') {
            steps {
                withCredentials([usernamePassword(credentialsId: 'docker-cre', usernameVariable: 'DOCKER_USER', passwordVariable: 'DOCKER_PASS')]) {
                    sh """
                        docker build -f Dockerfile.bandung -t rizki736/site-bandung-image:${BUILD_NUMBER} .
                        echo \$DOCKER_PASS | docker login -u \$DOCKER_USER --password-stdin
                        docker push rizki736/site-bandung-image:${BUILD_NUMBER}
                    """
                }
            }
        }
        stage('Update Config Repo') {
            steps {
                withCredentials([usernamePassword(credentialsId: 'Gitlab-pat', usernameVariable: 'GIT_USER', passwordVariable: 'GIT_TOKEN')]) {
                    sh """
                        rm -rf config-repo-$site-site-clone
                        git clone https://\${GIT_USER}:\${GIT_TOKEN}@gitlab.com/rizkiyusupk/config-repo-$site-site.git config-repo-$site-site-clone
                        cd config-repo-$site-site-clone

                        sed -i 's|image: rizki736/site-$site-image.*|image: rizki736/site-$site-image:${BUILD_NUMBER}|' kube-site-$site.yaml

                        git config user.email "jenkins@ci.local"
                        git config user.name "Jenkins CI"
                        git add kube-site-bandung.yaml
                        git commit -m "Update image tag to build ${BUILD_NUMBER} [skip ci]"
                        git push origin main
                    """
                }
            }
        }
    }
}
untuk perubahan di Jenkinfile cukup banyak karena ada banyak sekali hal yang perlu diganti seperti nama docker image lalu nama manifest dan juga link repo ganti ,dan untuk file manifest juga tidak ada banyak perubahan
vim kube-site-bandung.yaml
|
apiVersion: apps/v1
kind: Deployment
metadata:
  name: apps1
  labels:
    apps1: test
  namespace: app-bandung <--
spec:
  replicas: 1
  selector:
    matchLabels:
      apps1: test
  template:
    metadata:
      labels:
        apps1: test
    spec:
      containers:
        - name: nginx
          image: rizki736/site-bandung-image:4
          ports:
            - containerPort: 80


---
apiVersion: v1
kind: Service
metadata:
  name: apps1-service
  namespace: app-bandung <--
spec:
  selector:
    apps1: test
  ports:
    - port: 80
      targetPort: 80
      nodePort: 30001
      protocol: TCP
  type: NodePort
hanya ada perubhan namespace yang berbeda dengan jakarta lalu nama dari image itu sendiri,oke masuk ke tahap selanjutnya yaitu pembuatan application di argocd,masuk ke dashboard di masing masing cluster setelah itu klik create application
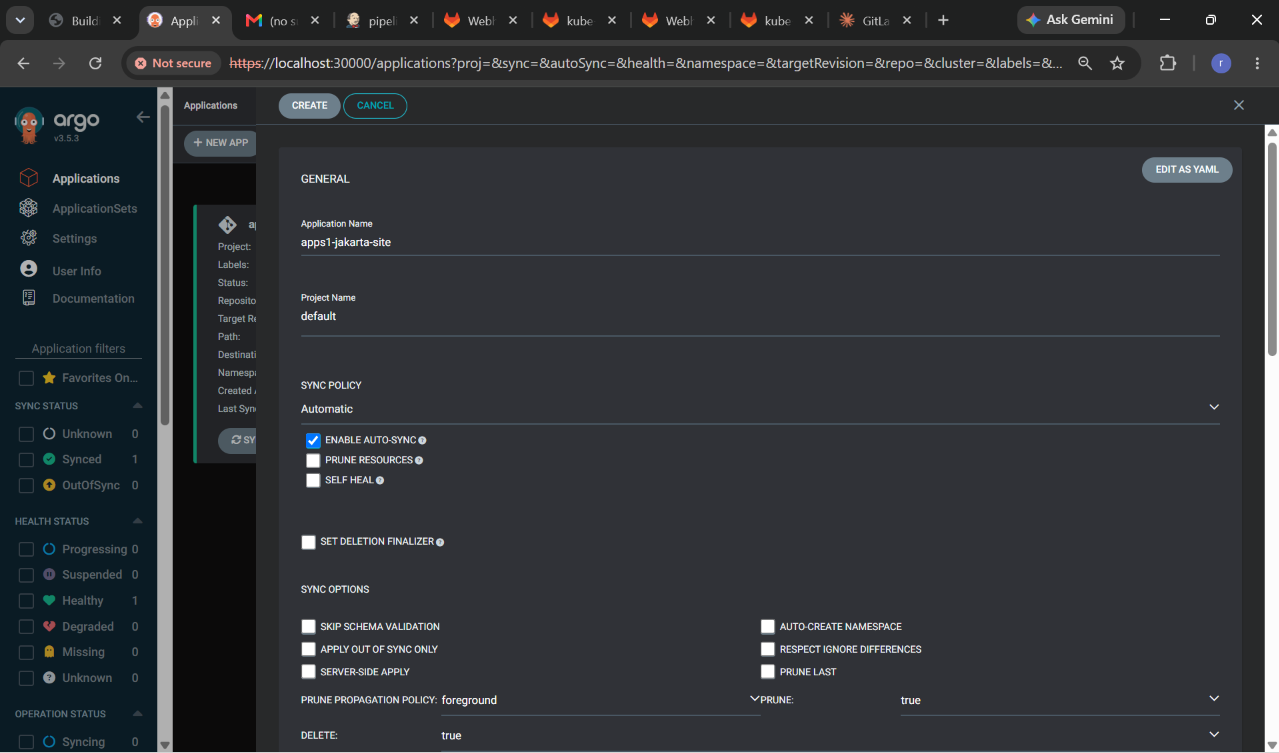
lalu buat sesuai dengan nama site jika itu site jakarta maka masukan site jakarta begitu pula sebaliknya,seperti biasa gunakan opsi default untuk project name dan auto sync agar tidak perlu adanya verrifikasi manual,lalu arahkan ke config repo dari tiap tiap cluster site dan pastikan untuk menggunakan root atau “.” di path karena manifest berada di luar sama seperti test diatas kurang lebih cara pembuatan application saat ini
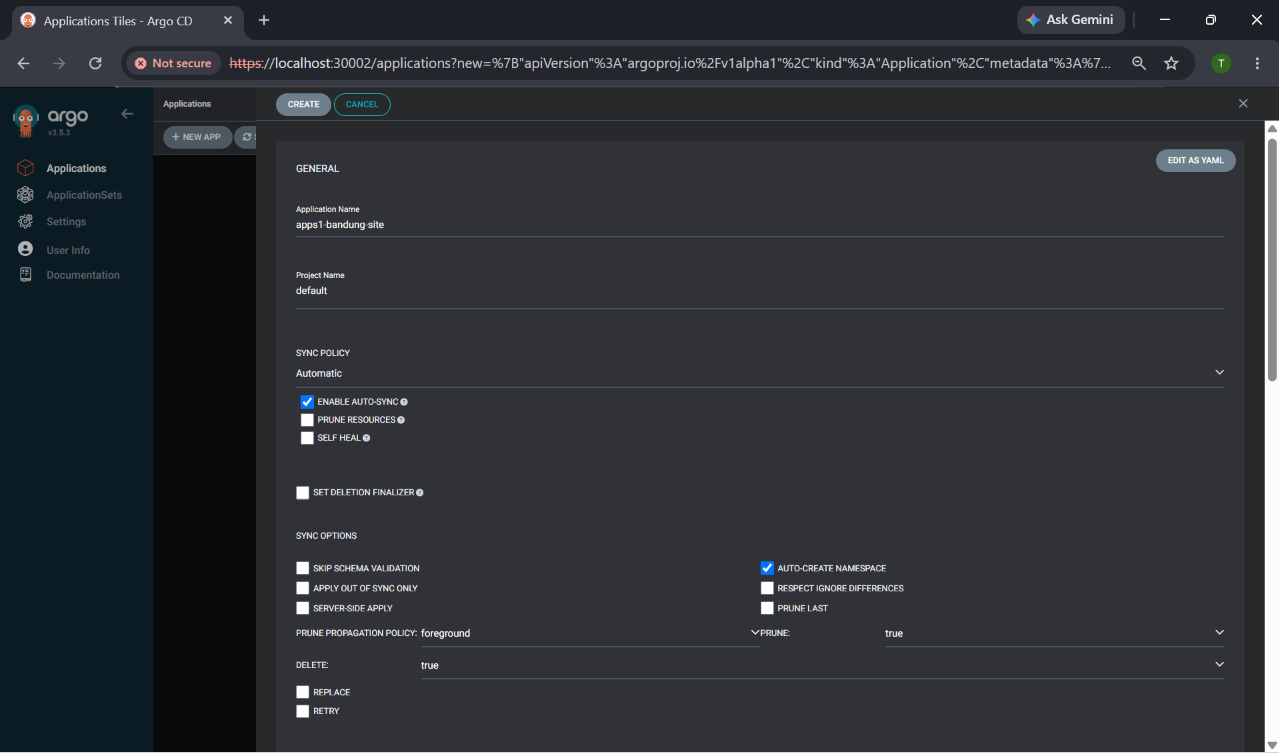
di bandung juga sama lakukan hal yang sama,jika didalam file yaml kurang lebih akan menjadi seperti ini
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: apps1-jakarta-site
spec:
  destination:
    namespace: app-jakarta
    server: https://kubernetes.default.svc
  source:
    path: .
    repoURL: https://gitlab.com/rizkiyusupk/config-repo-jakarta-site.git
    targetRevision: main
  sources: []
  project: default
  syncPolicy:
    automated:
      prune: false
      selfHeal: false
      enabled: true
    syncOptions:
      - CreateNamespace=true
diatas untuk site jakarta dan untuk site bandung
apiVersion: argoproj.io/v1alpha1
kind: Application
metadata:
  name: apps1-bandung-site
spec:
  destination:
    namespace: app-bandung
    server: https://kubernetes.default.svc
  source:
    path: .
    repoURL: https://gitlab.com/rizkiyusupk/config-repo-bandung-site.git
    targetRevision: main
  sources: []
  project: default
  syncPolicy:
    automated:
      prune: false
      selfHeal: false
      enabled: true
    syncOptions:
      - CreateNamespace=true
kurang lebih sama seperti dengan site jakarta,oh ya jika namespace belum pernah dibuat isi opsi dari create namespace lalu isi nama dari namespace karena saya sudah pernah buat jadinya saya isi lagi opsi kotanya hehe NOTE!!!LAKUKAN DI DUA CLUSTER,oke jika sudah semua pastikan klik tombol create,jika di rasa semua sudah seperti pipeline,ngrok,webhook,semua repo dan berserta isinya masing masing tentu sudah sesuai dengan clusternya masing masing maka tinggal tahap push seperti biasa gunakan command
git add .
git commit -m "commit"
git push origin main
lakukan push di dua app-repo cluster,berbarengan jadinya akan terlihat seperti ini
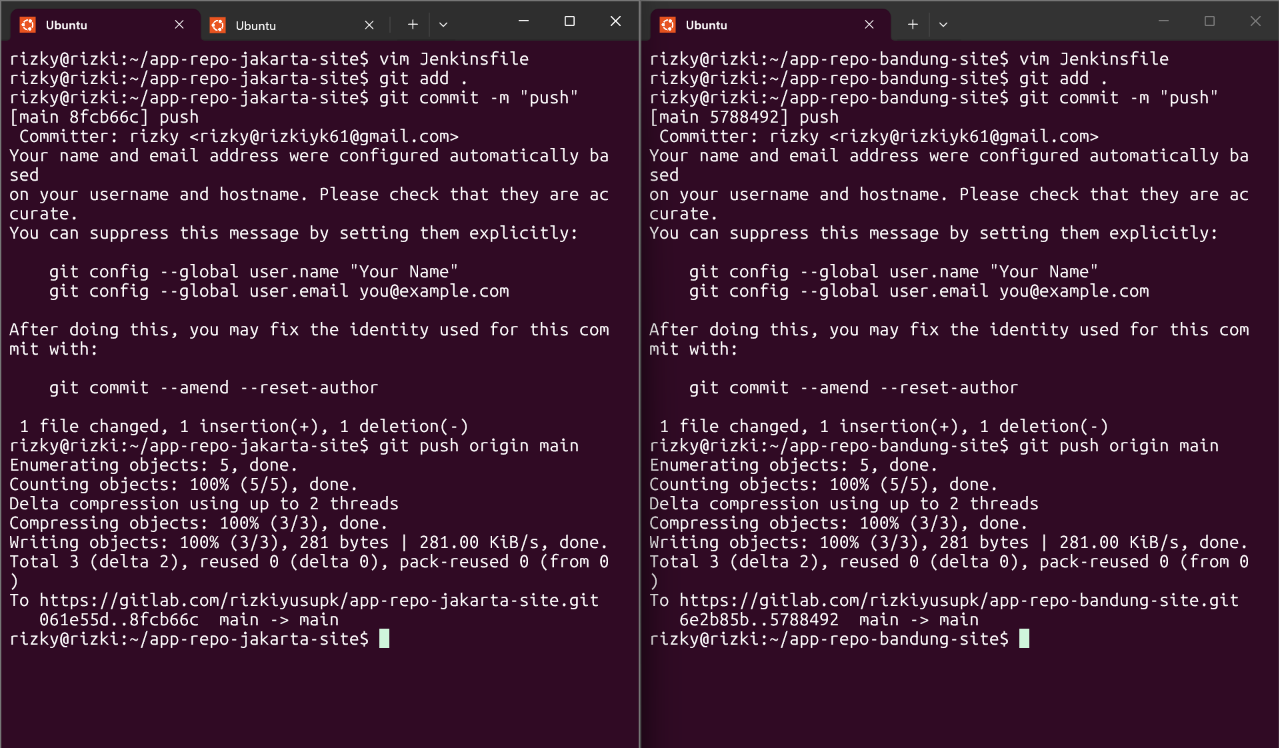
jika sudah cek ke jenkins lalu lihat ke dua pipeline utama kita yang tadi sudah di buat
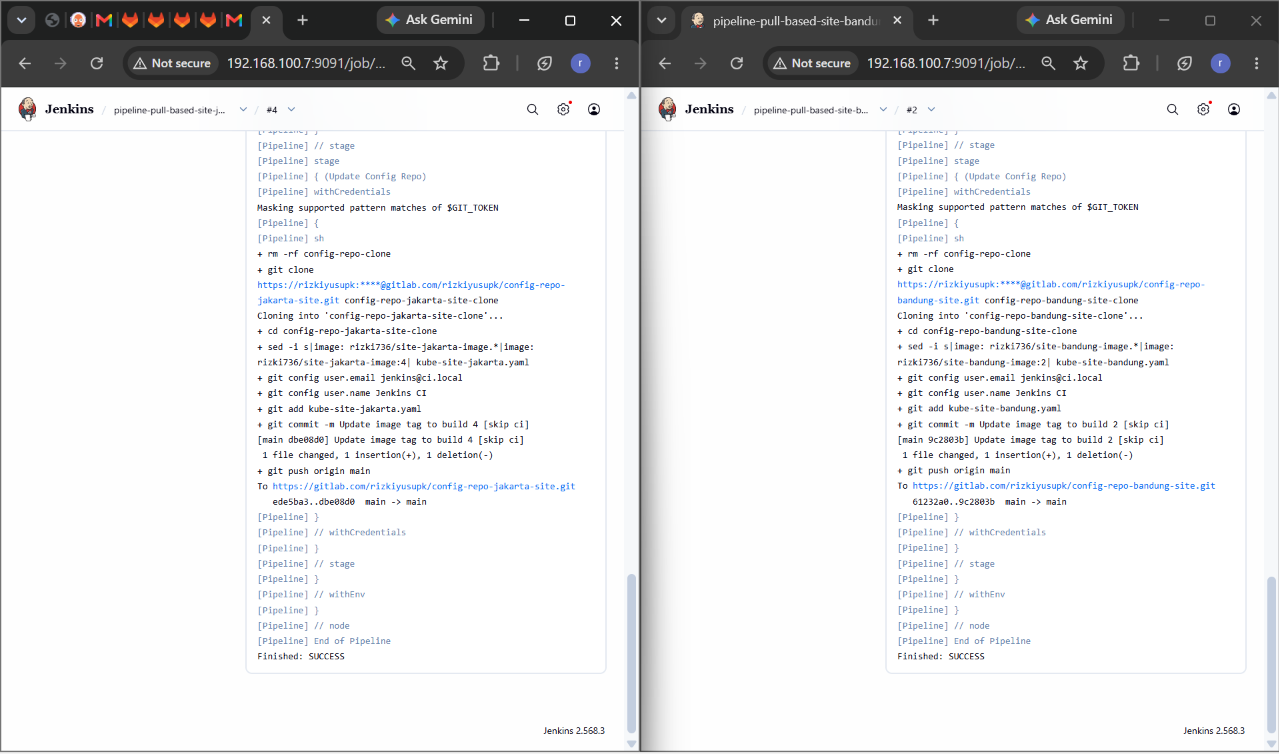
lalu cek ke dashboard argocd masing masing cek apakah ada sync yang sedang berlansung jika ada maka seharusnya akan ada dua sync seperti ini
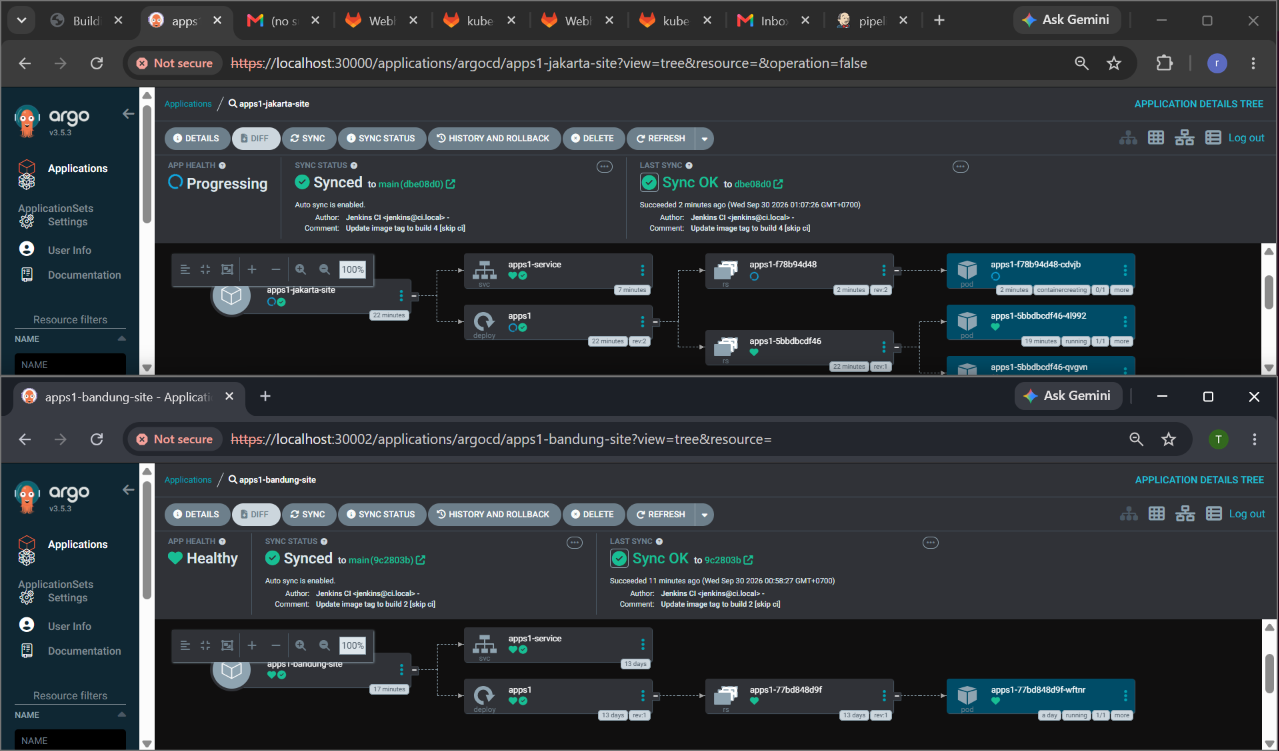
jika sudah dengan verifikasi di bagian dashboard sekarang cek ke bagian cluster masing masing
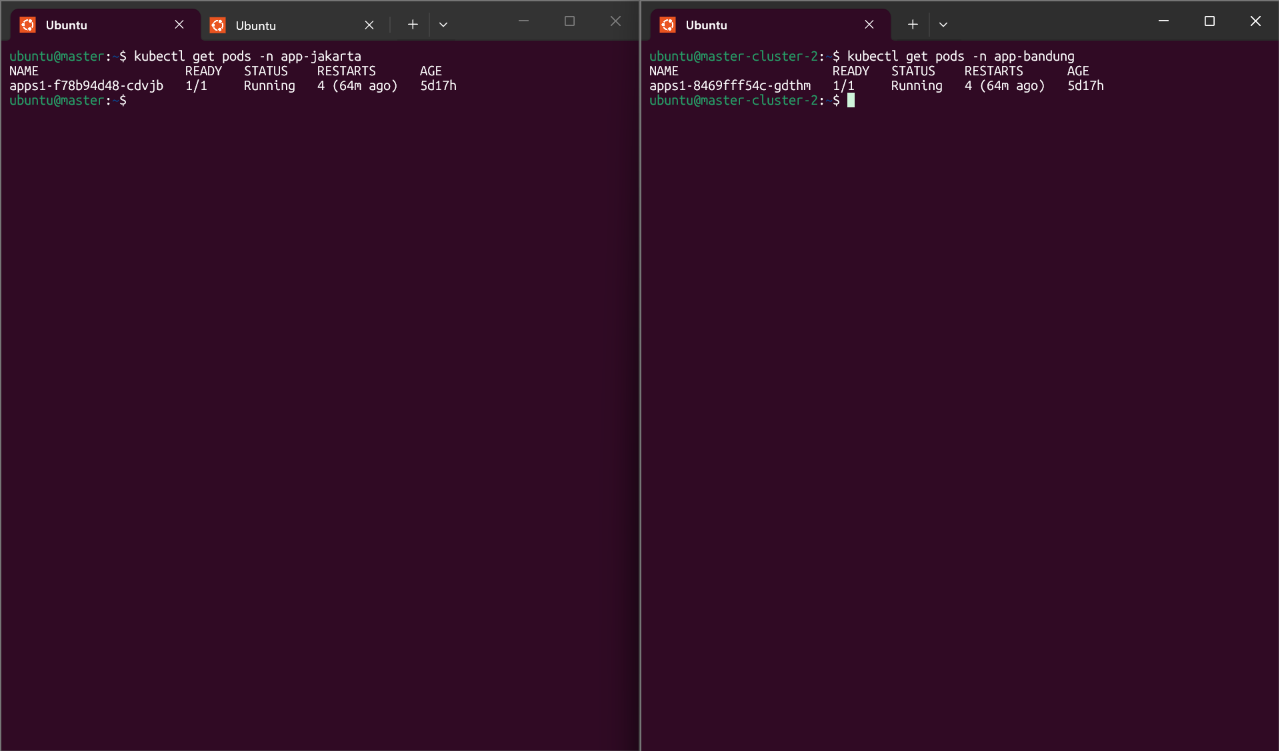
oke untuk pods sudah berjalan di cluster tapi apakah benar benar berjalan sesuai dengan yang di harapkan maksud saya itu output dari masing masing cluster untuk cek nya mudah saja seperti diatas waktu testing
wsl
|
socat TCP-LISTEN:port-localhost,bind=0.0.0.0,fork TCP:10.10.10.ip-nodes:Nodeport &
lalu cek di masing masing port
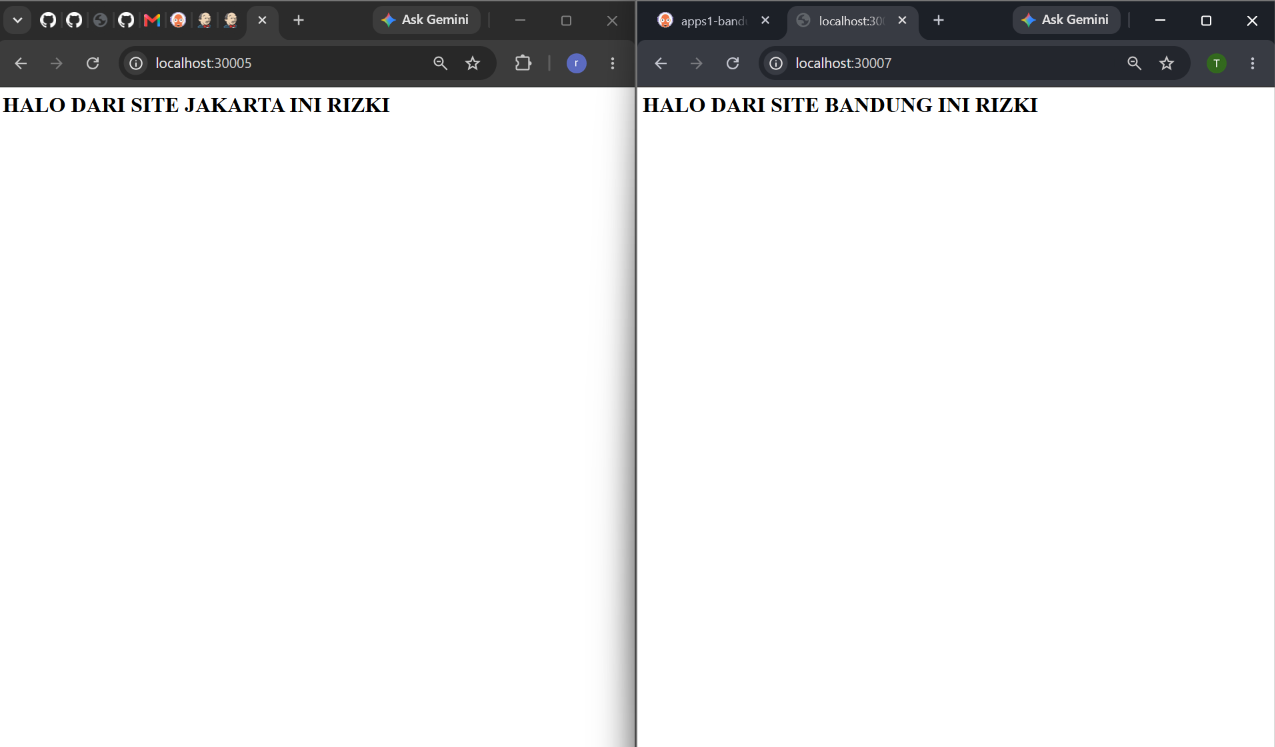
baik sudah ada semua sudah terverifikasi terimakasih sudah menyimak